OpenSSF가 AI를 보조 도구로 활용해 오픈소스 프로젝트와 클라우드 환경의 보안·컴플라이언스 평가를 자동화하는 프레임워크 Privateer를 Sandbox 프로젝트로 승인했습니다. 이 글은 Privateer가 어떤 공개 기준을 어떻게 평가하는지, 실행 결과를 운영 환경에서 어떻게 다루어야 하는지, 그리고 AI 생성 평가 결과와 사람의 최종 판단 경계를 어디에 둘지를 정리합니다.
개요
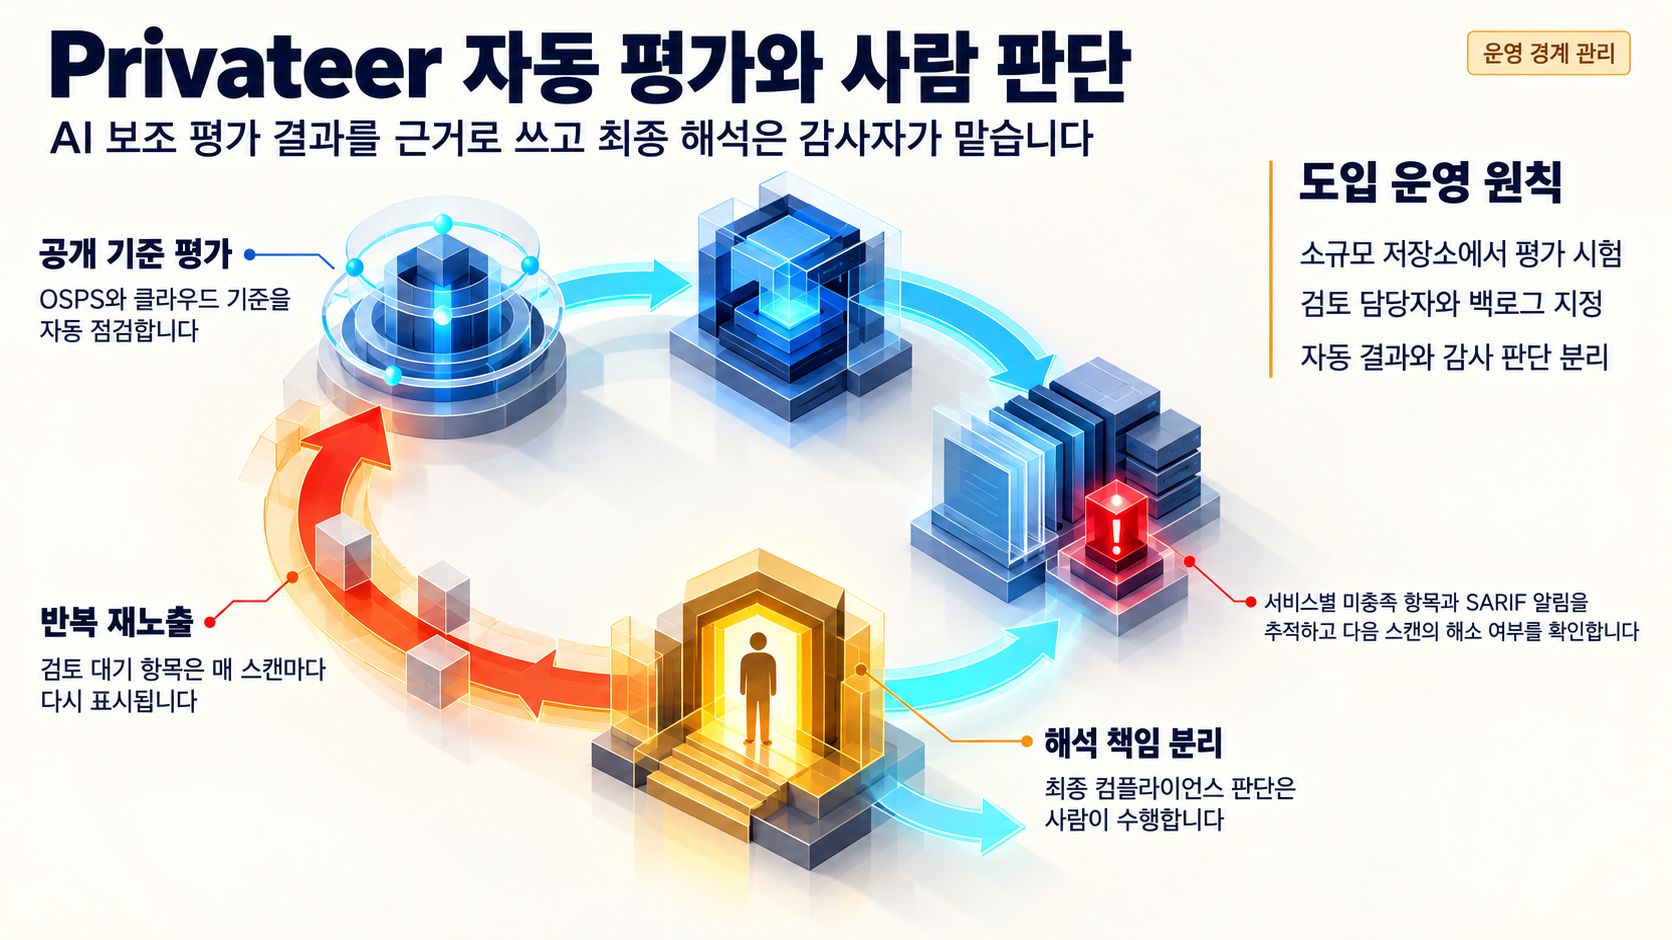
Privateer는 OpenSSF 산하 ORBIT(Open Resources for Baselines, Interoperability, and Tooling) 워킹 그룹의 Sandbox 프로젝트로 승인된 AI 보조 보안·컴플라이언스 평가 프레임워크입니다. OpenSSF 공식 블로그에서 승인을 발표했습니다.
이 글이 다루는 주제는 취약점 사고가 아니라 새로운 평가 도구의 도입 배경과 운영상 의미입니다. 핵심 논점은 하나입니다. AI가 만든 평가 결과를 어디까지 자동 처리하고, 어떤 지점부터 사람의 판단으로 넘길 것인가.
이 글에서 근거로 확인된 Privateer의 구성 요소는 다음과 같습니다.
- 준거. OpenSSF가 유지하는 OSPS Baseline(Open Source Project Security Baseline)과 FINOS가 유지하는 Common Cloud Controls 같은 공개 기준
- 실행. 각 서비스별 결과를 기본 설정으로 evaluation_results/ 디렉터리에 기록
- 연동. GitHub Action(osps-baseline-action)으로 OSPS 평가를 실행하고 SARIF 형식으로 결과를 업로드
- 판단. 사람 검토가 필요한 항목은 매 스캔마다 다시 제시되고, 최종 해석은 감사(audit) 단계의 사람에게 배분
적용 환경·전제조건
아래 환경에서 Privateer 도입을 검토할 수 있습니다.
- OSPS Baseline(OpenSSF 유지) 기준으로 오픈소스 프로젝트의 보안 성숙도를 점검하려는 팀
- Common Cloud Controls(FINOS 유지) 기준으로 클라우드 컴플라이언스 점검이 필요한 환경
- GitHub 기반 파이프라인에서 osps-baseline-action으로 OSPS 평가를 자동화하려는 저장소
도입 전 확인해야 할 전제가 있습니다.
- Sandbox는 OpenSSF의 실험적 초기 단계입니다. 프로젝트의 안정성, 지원 수준, 향후 상위 단계 승격 여부는 아직 확정되지 않았으므로 운영 도입 시 성숙도 리스크가 함께 따라옵니다.
- 도구는 기준 대비 상태를 기계적으로 수집·보고할 뿐, 최종 해석은 감사 단계의 사람이 내리는 구조입니다. 도입 전 팀 내에 사람 검토와 감사 판단을 담당할 역할과 프로세스가 갖춰져 있어야 합니다. 이 전제가 없으면 자동화된 결과는 아무도 해석하지 않은 상태로 쌓이게 됩니다.
기술 절차·판단 근거
Privateer 공식 문서에 따르면 Privateer는 OSPS Baseline과 Common Cloud Controls 같은 공개 기준을 평가의 준거로 사용합니다. 실행하면 서비스별 결과가 기본 설정으로 evaluation_results/ 디렉터리에 기록됩니다. 평가 수행과 결과 산출이 자동화되어 있어 반복적인 점검에 활용할 수 있습니다.
GitHub 연동은 osps-baseline-action을 통해 이루어집니다. 이 GitHub Action은 OSPS 보안 평가를 실행하고 결과를 SARIF 형태로 업로드합니다. 업로드된 SARIF 결과마다 GitHub Code Scanning에서 알림이 열리고, 이후 업로드에서 해당 결과가 더 나오지 않을 때만 알림이 닫힙니다.
두 가지 동작 특성에 주목할 필요가 있습니다.
- 사람 검토가 필요한 항목은 설계상 매 스캔마다 다시 제시됩니다.
- 최종 해석이 감사 단계의 사람에게 속한다는 원칙이 명시되어 있습니다.
이 두 가지가 결합하면 도구의 역할이 명확해집니다. 기준 대비 상태를 기계적으로 수집·보고하는 일과, 위반 여부의 의미와 우선순위 판단을 검토자가 내리는 이중 구조입니다. 도구는 어떤 기준 항목이 충족되지 않았다는 상태를 반복적으로 제시하고, 그 상태가 운영상 무엇을 의미하는지는 사람이 결정합니다.
운영상 영향
확인된 동작 특성을 연결해 운영 관점의 의미를 조건부로 정리하면 다음과 같습니다.
- 반복 가능한 자동 평가는 수동 셀프 어세스먼트의 반복 작업을 줄이고, 매 주기 동일한 기준으로 점검할 수 있어 점검 일관성을 높이는 방향으로 작동할 수 있습니다.
- 사람 검토 대기 항목이 매 스캔마다 재제시되고, SARIF 알림도 이후 업로드에서 사라질 때까지 열려 있는 상태가 유지됩니다. 검토가 진행되지 않으면 대기 항목이 알림 목록에 지속 노출됩니다. 검토 담당자와 백로그 관리 방식이 먼저 갖춰진 환경일수록 이 특성이 검토 재노출 장치로 기능하고, 그렇지 않으면 알림 피로로 이어질 수 있습니다.
- 최종 해석이 감사 단계의 사람에게 명시적으로 배분되어 있어, 자동 결과를 그대로 컴플라이언스 결론으로 쓰는 오남용을 구조적으로 억제하는 방향으로 설계되어 있습니다. 이 원칙을 내부 운영 규칙에 그대로 반영하면 자동 결과와 사람 판단의 책임 경계가 명확해집니다.
- Sandbox 단계라는 점은 도입 결정에 조건이 됩니다. 성숙도 리스크를 감수하고 도입하되, 이후 프로젝트 변화를 따라가며 판단을 갱신하는 방식이 관리 부담을 낮추는 방향입니다.
도입의 순서에 있어, 소규모로 확인한 뒤 확장하는 방향이 리스크가 낮은 경로로 보이나, 이는 확인된 동작 특성에서 도출한 조건부 제안일 뿐 Privateer 성능을 검증한 결과가 아닙니다.
탐지·대응
이 영역에서 탐지는 침해 지표가 아니라 기준 미충족 항목의 식별입니다. Privateer 실행 결과와 GitHub Code Scanning 알림을 관리 대상으로 삼아 다음을 운영합니다.
- Privateer 실행 결과에서 서비스별 미충족 항목을 정리해 검토 대상 목록으로 관리합니다.
- GitHub Code Scanning에서 SARIF 업로드 결과로 열린 알림을 모니터링하고, 사람 검토 후 조치가 반영되어 다음 스캔에서 결과가 사라지면 알림이 닫히는 흐름을 이용해 조치 완료를 추적합니다.
- 사람 검토 대상으로 표시된 항목이 매 스캔마다 재제시되는 특성을 활용해, 검토 백로그가 자동으로 재노출되는지 확인합니다.
도입 초기에 권장되는 순서입니다.
- Privateer 공식 문서의 소개와 시작 가이드로 평가 대상, 준거 기준(OSPS Baseline, Common Cloud Controls), 결과 산출 구조를 먼저 확인합니다.
- 소규모 저장소에서 osps-baseline-action을 파이프라인에 넣어 OSPS 평가를 시험 실행하고, SARIF 결과가 Code Scanning 알림으로 어떻게 표시되는지 관찰합니다.
- 사람 검토가 필요한 항목이 매 스캔마다 재제시된다는 동작 특성을 검토 담당자에게 공유해, 알림의 지속 노출이 혼란으로 이어지지 않게 합니다.
- AI 생성 결과와 사람 판단의 책임 경계를 팀 내 규칙으로 미리 정의하고, 최종 해석이 감사 단계의 사람에게 속한다는 설계 원칙을 내부 운영 규칙에 반영합니다.
중기적으로는 다음을 고려할 수 있습니다.
- OSPS Baseline 같은 공개 기준을 내부 보안 체크리스트의 기준선으로 채택하고, Privateer 평가 결과를 정기 주기로 갱신하는 프로세스를 만듭니다.
- evaluation_results/ 디렉터리의 산출물을 버전 관리하거나 아카이브해, 기준 대비 개선 추이를 시간 흐름으로 추적합니다.
- 자동 평가 결과와 사람 감사 판단을 분리 기록하는 리뷰 워크플로를 두어, 자동 결과는 근거 자료로만 사용되고 최종 판단은 기록된 사람 판단으로 남게 합니다.
- OpenSSF 공식 발표와 프로젝트 문서를 통해 Sandbox 단계 프로젝트의 후속 변화를 추적하고, 상위 단계 승격 여부를 재평가 트리거로 삼습니다.
한계 및 참고자료
본 가이드의 판단 범위를 다음과 같이 한정합니다.
- Sandbox 단계는 OpenSSF의 실험적 초기 단계입니다.
- 제공된 자료에는 Privateer가 OSPS Baseline과 Common Cloud Controls 외에 지원하는 구체적 기준 목록, AI 보조 기능의 정확한 내부 동작 방식, 평가 결과의 세부 포맷 전체가 포함되어 있지 않습니다.
- AI 평가의 오탐·누락 비율이나 정확도에 대한 정량적 검증 자료는 확인되지 않았습니다.
- osps-baseline-action 관련 설명은 OSPS 평가 실행에 국한되며, Privateer 전체 기능에 대한 독립적 성능 비교 자료는 확인되지 않았습니다.
- OSPS Baseline과 Common Cloud Controls를 제외한 특정 규제·인증 체계와의 공식 매핑 여부는 확인되지 않았습니다.
따라서 도입 결정 시에는 위 한계를 전제로 하고, 공개된 기준의 범위와 평가 결과의 해석 책임을 내부에서 명확히 한 뒤 진행하는 것이 안전합니다.
참고자료
- Introducing Privateer: AI-Assisted Security & Compliance Evaluation Framework Joins the OpenSSF Sandbox
- Introduction to Privateer · Privateer Docs
- revanite-io/osps-baseline-action: GitHub Action for running OSPS security assessments
함께 읽으면 좋은 글
- CVE-2026-0322: PAN-OS 관리 인터페이스 인증 후 RCE와 관리망 접근통제 점검
- CVE-2026-76519: Cisco Secure Email Gateway 비인증 임의 파일 쓰기 취약점과 CISA KEV 등재
- Microsoft.OpenApi.YamlReader YAML 별칭 확장 DoS(CVE-2026-72923): .NET API 의존성 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!