개요
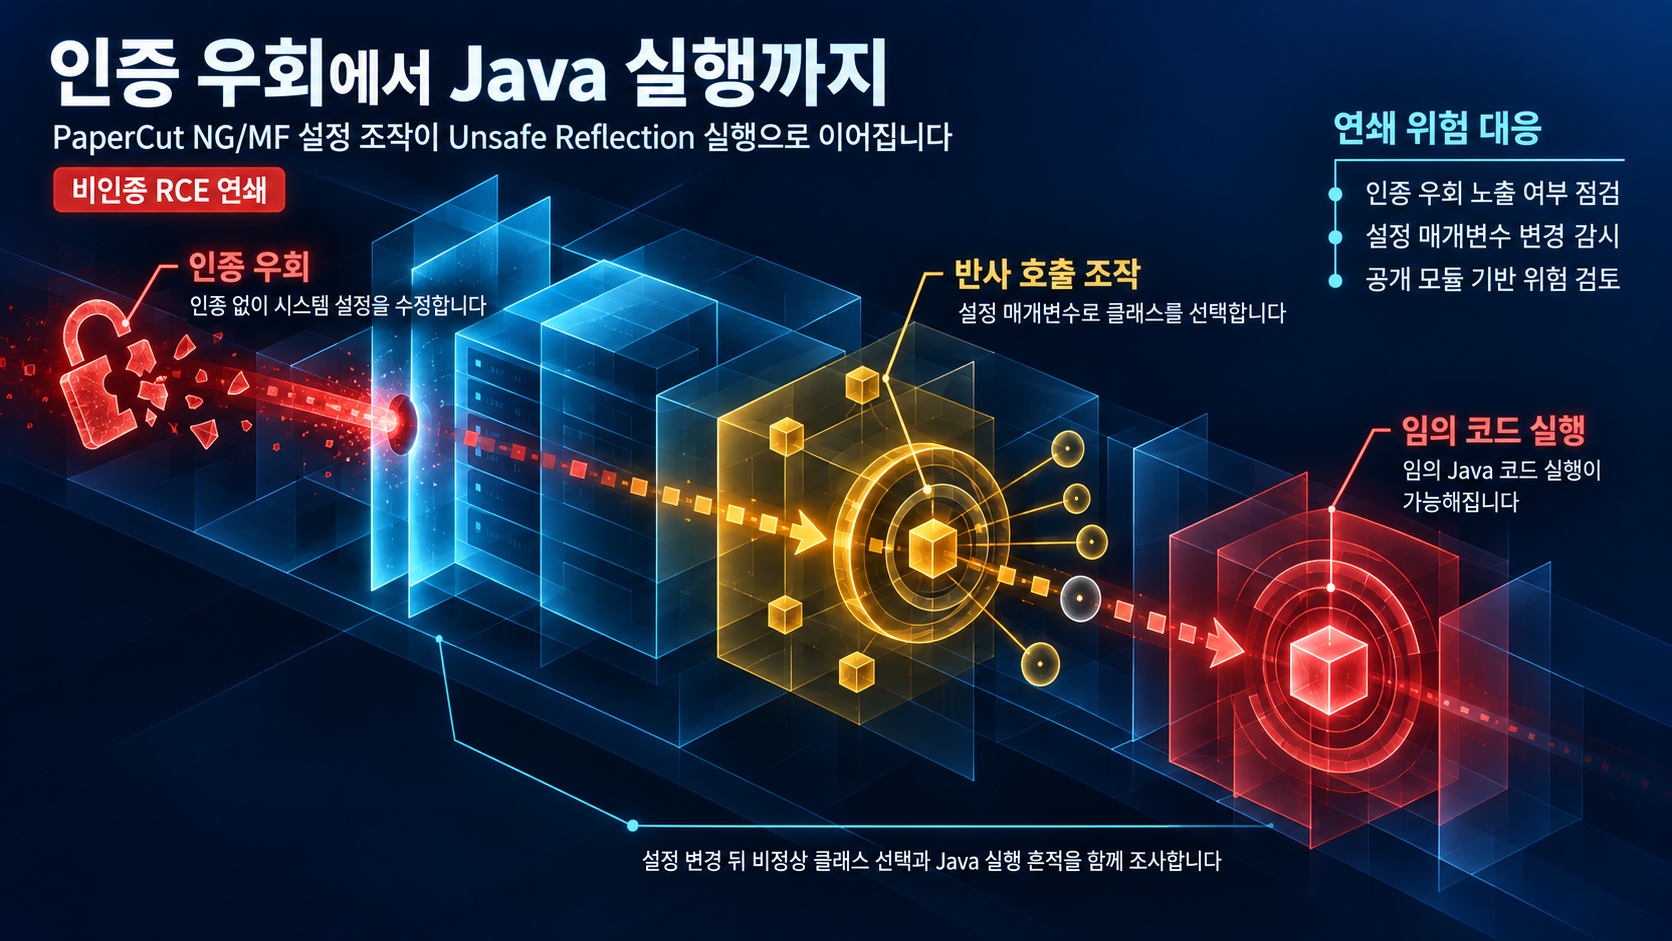
PaperCut NG/MF의 CVE-2026-81578은 중요 기능에 대한 인증 누락으로, 인증 없이 원격에서 특정 시스템 설정을 수정할 수 있습니다. CVE-2026-82078은 외부 입력으로 클래스나 코드를 선택하는 Unsafe Dynamic Class Loading(CWE-470) 문제입니다. CISA는 CVE-2026-82078에 대해 공격자가 시스템 설정 매개변수를 조작하고 임의의 Java 코드를 실행할 수 있다고 설명합니다. 두 취약점이 하나의 경로로 연결되면, 인증 없이 설정에 접근한 뒤 코드 실행까지 이르는 연쇄가 실제로 구현되어 있음이 확인됩니다.
영향 범위
- 영향 대상은 PaperCut NG/MF입니다. 정확한 영향 버전과 수정 버전 번호는 현재 증거에서 확인되지 않아, 벤더 보안 공지 확인이 필요합니다.
- 인증되지 않은 원격 공격자가 특정 시스템 설정을 수정할 수 있으며, CVE-2026-82078에서는 공격자가 시스템 설정 매개변수를 조작하고 임의의 Java 코드를 실행할 수 있습니다.
- 공개 저장소의 PR #21842에 두 CVE를 결합한 비인증 익스플로잇 체인이 구현되어 있다는 것이 확인된 사실입니다.
CVSS 점수와 벤더 심각도는 현재 증거에 포함되지 않아, 이 글에서는 CISA KEV 등재와 공개 익스플로잇 존재를 근거로 운영 우선순위를 판단합니다.
기술적 분석
연쇄의 첫 단계는 CVE-2026-81578입니다. CISA KEV 카탈로그에 따르면, 이 취약점은 인증되지 않은 원격 공격자가 특정 시스템 설정을 수정할 수 있게 합니다. 두 번째 단계는 CVE-2026-82078로, CISA는 이 취약점을 unsafe reflection으로 분류해 설정 매개변수 조작과 임의 Java 코드 실행을 가능하게 한다고 설명합니다. CVE List V5 기록도 CWE-470, 즉 외부 제어 입력으로 클래스나 코드를 선택하는 unsafe reflection으로 기술하고 있습니다.
공개 PoC·익스플로잇 분석
Rapid7 Metasploit Framework에 PR #21842로 등록한 공개 익스플로잇 모듈이 확인됩니다. 이 모듈은 두 취약점을 결합한 비인증 연쇄를 구현했으며, 버전 기반 확인과 다중 대상 페이로드를 지원합니다. 출처는 Rapid7의 metasploit-framework 저장소이고, 전제조건은 비공개 상태가 아니라 공개적으로 등록·확인가능한 모듈이라는 점입니다. 입증 범위는 두 취약점의 결합된 연쇄가 실제 구현되어 있다는 것으로, 이 모듈을 통한 실전 침해까지를 직접 보여 주지는 않습니다. 운영상 의미는 이 모듈이 공개적으로 확인 가능한 상태라는 점으로, 노출된 서버 운영 조직이 이를 참고로 대응을 검토할 수 있습니다.
대응 방안
- 영향 평가의 기준: 두 취약점 모두 CISA KEV 카탈로그에 등재되어 있어 실제 악용이 확인된 상태이며, 인증되지 않은 원격 공격자가 특정 설정을 수정하고 임의의 Java 코드를 실행할 수 있는 경로가 구현되어 있습니다. 조직은 이 영향을 평가할 때 KEV 등재 사실과 위 취약점 설명을 기준으로 삼을 수 있습니다.
확인 한계:
- 구체적인 IOC나 탐지 시그니처는 현재 증거에서 제공되지 않습니다.
- 정확한 수정 버전과 완화 지침(워크어라운드)은 현재 제공 근거에서 확인되지 않습니다.
- CISA 권고 이행 기한도 현재 인용 범위에서 확인할 수 없습니다.
참고자료
- CVE-2026-82078: PaperCut MF/NG: Unsafe Dynamic Class Loading in Database Connector
- CVE-2026-81578: PaperCut MF/NG: Authentication Bypass
- Known Exploited Vulnerabilities Catalog: CVE-2026-81578 PaperCut NG/MF
- Known Exploited Vulnerabilities Catalog: CVE-2026-82078 PaperCut NG/MF
- Add exploit module for the recent PaperCut MF/NG 0day (CVE-2026-81578 + CVE-2026-82078) - PR #21842
함께 읽으면 좋은 글
- FortiMail 경로 순회 취약점(CVE-2026-104286) 실제 악용 대응과 관리 인터페이스 점검
- CVE-2026-93952: Arista VeloCloud Orchestrator 온프레미스 관리 경계 점검
- Check Point 관리 서버 경로 순회·파일 업로드 취약점(CVE-2026-93616): 실제 악용 확인, 패치 우선순위 최상단
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!