SolarWinds Observability Self-Hosted에서 인증된 공격자가 애플리케이션 서버의 네트워크 위치를 이용해 내부망이나 외부로 임의 요청을 발생시킬 수 있는 서버 측 요청 위조(SSRF) 취약점이 공개되었습니다. CVE-2026-28329로 등재된 이 취약점은 2026.2.3 및 이전 전체 버전을 대상으로 하며, SolarWinds는 2026.4로 가능한 한 빠르게 업그레이드할 것을 권고했습니다. 이 글은 확인된 근거 범위 안에서 영향 범위, 기술적 특징, 그리고 운영 현장에서의 점검과 대응 순서를 정리합니다.
개요
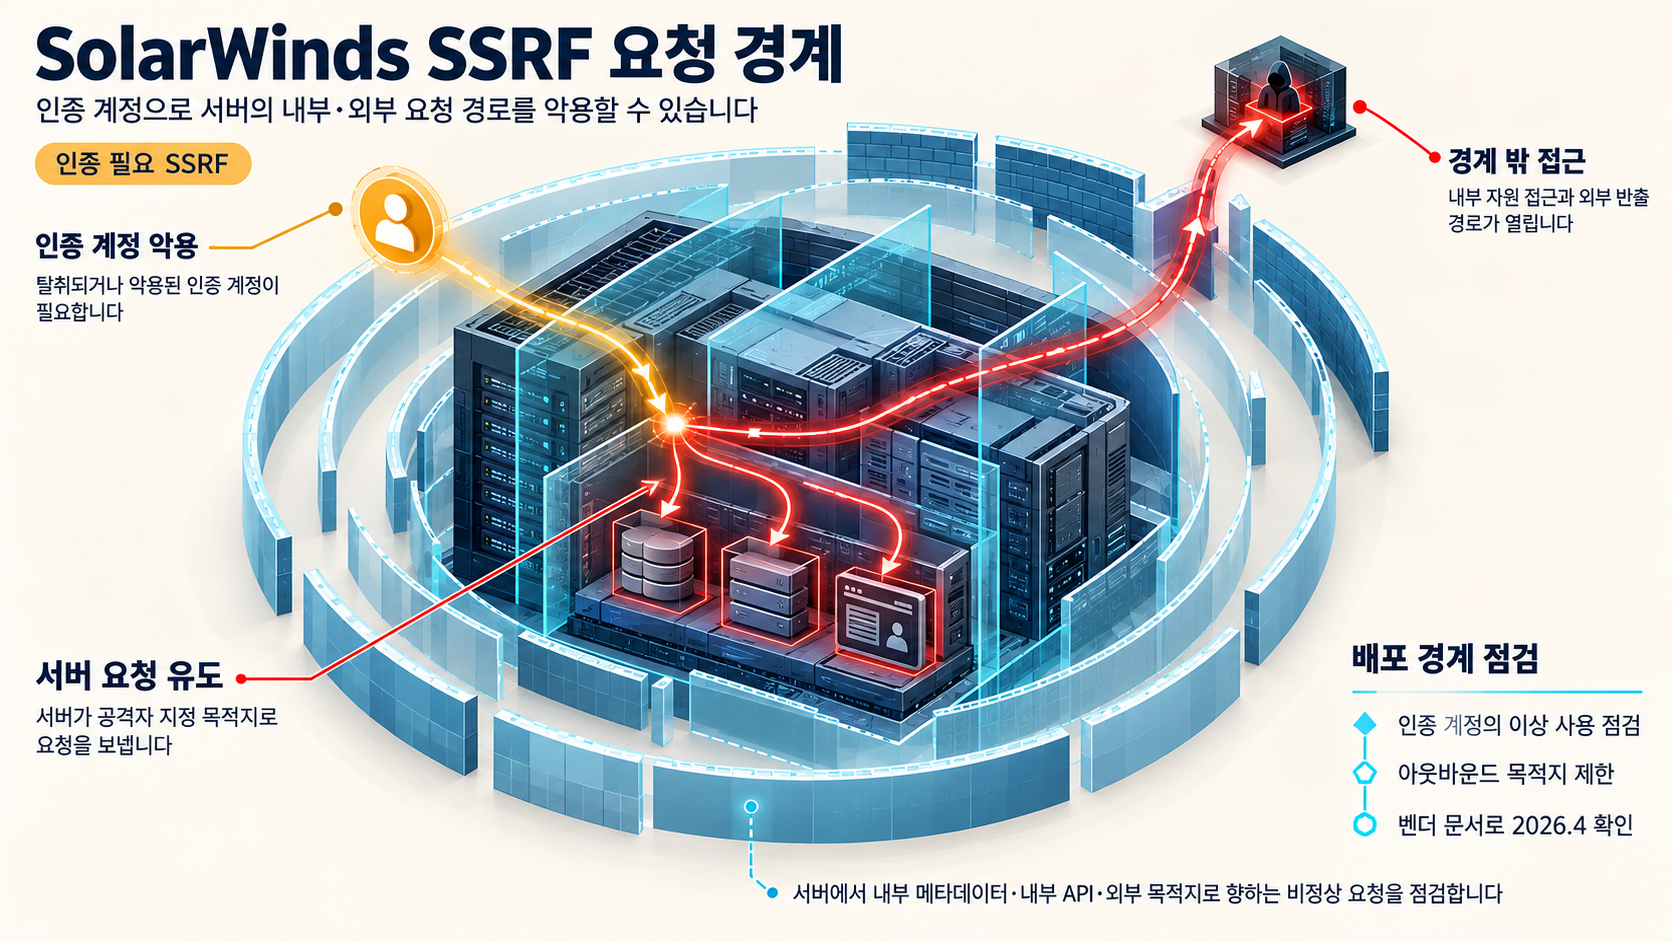
CVE-2026-28329은 SolarWinds Observability Self-Hosted에 존재하는 서버 측 요청 위조 취약점입니다. 인증된 공격자가 애플리케이션 서버로 하여금 공격자가 제어하는 외부 목적지 또는 내부망 목적지로 요청을 보내도록 유도할 수 있습니다.
취약점 존재는 CVE Project / SolarWinds CNA 공식 기록과 GitHub Advisory Database(GHSA-4m33-x2c3-2wfr)의 독립 보조 자료를 통해 교차 확인되었습니다. 확인된 근거 범위에서는 공개된 개념 증명(PoC), 독립 기술 분석 보고서, 실제 악용 사례, CISA KEV 등재 여부는 발견되지 않았습니다. 부재가 아니라 미확인으로, 현장에서는 이를 확인된 사실처럼 단정하지 않는 것이 적절합니다.
영향 범위
- 영향 버전: 2026.2.3 및 그 이전 모든 버전. 2026.4는 수정 권고 버전입니다.
- 접근 전제: CVSS 벡터에서
PR:L(권한: Low)로, 인증된 계정으로 접근 가능한 배포 환경이 영향권에 들어옵니다. 완전 비인증 공격보다는 진입 장벽이 높은 구조입니다. - 네트워크 위치 조건: 서버가 내부망 또는 외부 인터넷으로 아웃바운드 요청을 수행할 수 있는 네트워크 위치의 설치 환경에서 실질적 위험이 발현됩니다.
- CVSS 3.1 벡터:
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:L/I:L/A:N AV:N네트워크 경로,AC:L낮은 공격 복잡도,PR:L낮은 권한(인증) 요구,UI:N사용자 상호작용 불필요S:C상위 스코프 변경(영향 범위 확장),C:L기밀성 낮음,I:L무결성 낮음,A:N가용성 영향 없음
벡터에서는 기밀성(C:L)과 무결성(I:L)에 각각 낮은 영향, 가용성(A:N)에는 영향이 없는 것으로 기록됩니다. 여기에 S:C(Scope Changed)가 설정되어 있어 영향의 범위가 변경되는 것으로 기록되며, CVE 기록에서 확인된 요청 목적지 범위 자체는 공격자가 제어하는 외부 목적지 또는 내부 목적지로 한정됩니다.
기술적 분석
확인된 메커니즘
인증된 공격자가 애플리케이션 서버로 하여금 공격자가 제어하는 외부 목적지 또는 내부망 목적지로 임의 요청을 보내도록 유도합니다. 즉, 서버가 내부 리소스에 접근하거나 외부로 요청을 보내는 경로를 공격자가 간접적으로 제어할 수 있는 상태입니다.
벡터가 보여주는 공격 경로 특성
- 네트워크 경로(
AV:N)와 낮은 공격 복잡도(AC:L)는 공격이 원격 경로에서 가능하고 공격 복잡도가 낮다는 벡터 정보이며, 이 역시PR:L에 따라 인증 자격을 전제로 합니다. PR:L은 공격에 인증 자격이 필요함을 의미합니다. 내부에서 인증 계정이 탈취되었거나, 합법적 접근 권한을 가진 사용자가 악용될 경우 이 취약점이 발현됩니다.UI:N은 피해자의 추가 상호작용이 불필요하다는 뜻으로, 공격자가 요청을 유발하는 데 사용자 클릭 등 별도 조치가 필요하지 않습니다.S:C(Scope Changed)는 영향의 범위가 변경됨을 나타내는 CVSS 기록 정보입니다. CVE 기록에서 확인된 요청 목적지는 공격자가 제어하는 외부 목적지 또는 내부 목적지입니다.
조건부 영향 해석
- 인증된 계정이 침해된 시나리오에서, 공격자는 서버의 네트워크 위치를 빌려 내부 메타데이터 서비스, 내부 API, 관리자 인터페이스 등에 대한 요청을 유발할 수 있습니다.
- 아웃바운드 인터넷 접근이 허용된 환경에서는 공격자 제어 목적지로의 요청을 통해 데이터 반출 경로가 열릴 수 있습니다.
- 내부망에 보안 그룹이나 네트워크 분리가 부족할 경우, 인증 자격만으로 서버가 내부 리소스 간 상호작용의 발판이 될 수 있습니다.
한계와 미확인 사항
- 요청을 유도하는 정확한 기능·파라미터 수준의 기술적 세부사항은 제공된 근거에 포함되어 있지 않습니다.
- 구체적인 IOC, 로그 포맷, 탐지 시그니처는 제공된 근거에서 확인되지 않았습니다.
- 2026.4 업그레이드의 공식 KB/패치 번호와 상세 절차 문서가 이번 근거에 포함되어 있지 않아, 벤더 문서에서 별도 확인이 필요합니다.
- 수정 버전 체계가 2026.4 단일 버전인지 이후 버전을 포함하는지에 대한 세부 고지사항은 근거에 명시되어 있지 않습니다.
대응 방안
즉시 점검
- 운영 중인 SolarWinds Observability Self-Hosted의 버전을 확인하고, 2026.2.3 이하인지 파악합니다.
- 영향권에 해당하면 SolarWinds 권고에 따라 2026.4 업그레이드를 가능한 한 빠르게 계획합니다. CVE 기록에서 업그레이드 권고사항을 확인할 수 있습니다.
업그레이드 전 단기 통제
- SolarWinds 서버의 아웃바운드 인터넷 접근이 업무상 필요한 경우, SolarWinds Secure Configuration 문서에 따라 엄격한 허용 목록(allow list)을 생성하고 그 외 트래픽을 차단합니다.
- 방화벽·프록시 정책을 통해 서버에서 내부망 목적지로 향하는 불필요한 요청 경로를 통제합니다. SSRF 성격상 인증된 계정의 내부 접근 가능성을 전제로 네트워크 분리를 유지하는 것이 안전합니다.
지속적 운영
- SolarWinds 권고에 따라 Observability Self-Hosted 2026.4 버전으로 업그레이드를 완료하고, 이후에도 아웃바운드 트래픽에 대한 엄격 허용 목록을 지속적으로 운영합니다.
- SolarWinds 서버에서 발생하는 아웃바운드 요청 중 허용 목록 외 목적지로 향하는 트래픽에 대한 모니터링을 유지합니다.
- 내부망 서비스(메타데이터, 내부 API 등)를 향한 예상치 못한 요청 패턴에 대한 로그 점검을 정기적으로 수행합니다. 단, 제공된 근거에는 구체적인 탐지 시그니처나 로그 포맷이 없어, 현장 로그 소스 기반의 이상 아웃바운드 요청 탐지 설계가 필요합니다.
참고자료
- CVE-2026-28329 record (CVE List V5)
- GHSA-4m33-x2c3-2wfr: SolarWinds Observability Self-Hosted SSRF (CVE-2026-28329)
- Secure Configuration for the SolarWinds Platform
함께 읽으면 좋은 글
- LoopX serve-status 과도한 CORS 정책: 제어면 상태·비공개 Markdown 노출 조건 점검
- aiohttp 부분 헤더로 첫 요청 마감 시점 연장 문제(CVE-2026-111064): 3.14.4 수정과 공개 HTTP 서비스 점검
- Mercury /api/terminals 인증 우회 원격 코드 실행: 노출 서비스와 패치 범위 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!