개요
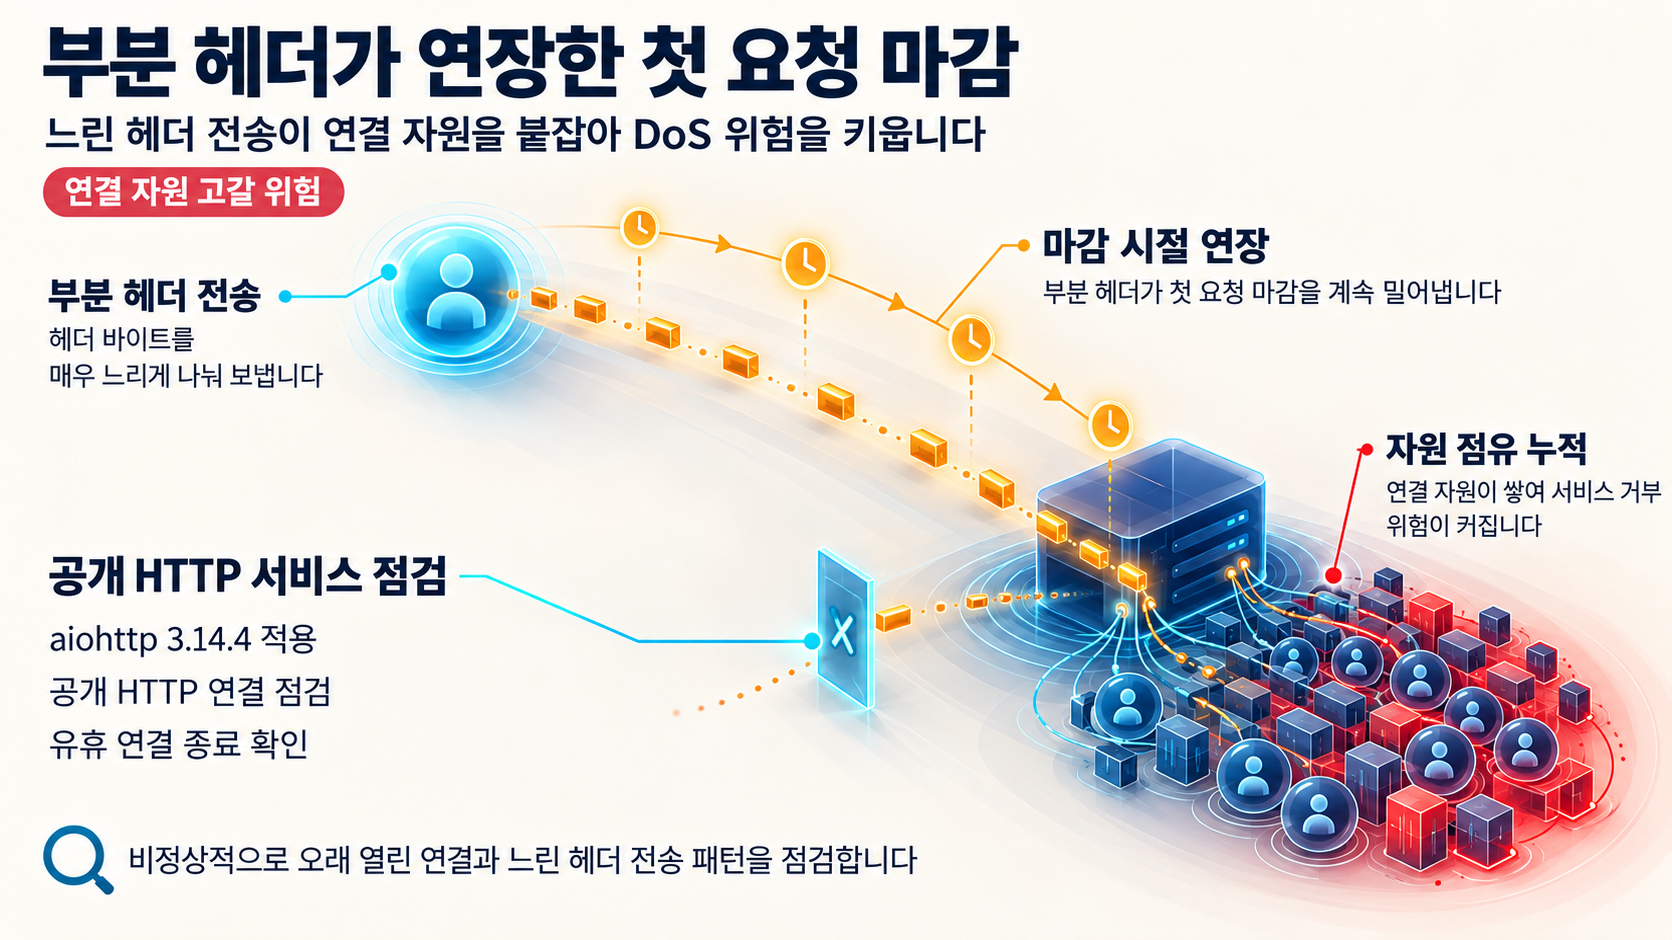
- GitHub Advisory Database에 등재된 취약점 식별자는 CVE-2026-111064이며, 관련 식별자로 GHSA-5wr8-gcqf-gqf3가 함께 기재되어 있습니다.
- GitHub Advisory 기록에 등재된 취약 버전 범위는 aiohttp(pip) 3.14.3 이하이고, 첫 패치 버전은 3.14.4입니다.
- 확인된 수정 커밋의 회귀 테스트에 따르면 부분 헤더 바이트(partial header bytes)는 첫 요청 마감 시점(first-request deadline)을 연장하지 않아야 합니다. 이 회귀 테스트가 3.14.4에서 추가된 것으로 확인됩니다.
- 조사 시점에 공개 PoC와 실제 악용 사례는 제공된 증거 내에서 확인되지 않았습니다.
영향 범위
- aiohttp(pip) 3.14.3 이하 전체 버전이 취약 버전 범위로 등재되어 있습니다.
- 첫 패치 버전은 aiohttp 3.14.4입니다. 3.14.4 릴리스에는 Close idle connections 수정이 포함되어 있습니다.
- 클라이언트가 임의로 접속할 수 있는 aiohttp 서버 구성 요소를 사용하는 공개 HTTP 서비스가 실질 노출 대상이 될 수 있습니다(조건부 운영 판단).
- 리버스 프록시나 API 게이트웨이 뒤에 두지 않고 직접 노출한 경우 외부 공격자가 취약 조건을 직접 만들 가능성이 있어, 우선 점검 대상이 될 수 있습니다(조건부 운영 판단).
기술적 분석
- 확인된 수정 커밋의 회귀 테스트 문서화에 따르면, 부분 헤더 바이트(partial header bytes)가 첫 요청 마감 시점(first-request deadline)을 연장해서는 안 됩니다. 즉, 클라이언트가 헤더를 아주 느리게 나눠 보내는 방식(trickle)으로 첫 요청 마감 시점을 사실상 계속 밀어낼 수 있는 취약 조건을 회귀 테스트가 검증합니다.
- 이 조건이 성립하면 메모리·파일 디스크립터·작업자 등 연결 자원이 점유된 상태로 누적되어, 연결 자원 고달에 따른 서비스 거부(DoS) 위험이 있습니다. 이는 Slowloris류 저속(low-and-slow) 자원 고달 공격과 같은 결손 유형으로 볼 수 있습니다.
- 수정은 유휴 연결 종료(close idle connections) 처리로 이루어졌고, 3.14.4 릴리스에 반영되었습니다.
- 3.14.4 릴리스에는 이 수정과 함께 C HTTP 파서가 헤더 값의 후행 공백을 제거해 pure-Python 파서와 RFC 9110 5.5절에 맞게 일치시키도록 한 정합성 개선도 포함되어 있습니다.
- 조사 시점에 공개 PoC와 실제 악용 사례는 제공된 증거 내에서 확인되지 않았습니다.
- 확인 한계: CVSS 점수 수치, 정확한 타임아웃 동작 경로는 제공된 증거 인용에 포함되어 있지 않아 단정하지 않습니다. GitHub Advisory 기록 외에 독립 기술 분석·CVE 상세·언론 보도는 조사 시점에 확인되지 않았습니다.
대응 방안
단기 조치:
- 인벤토리에서 aiohttp 사용 서비스와 버전을 확인해 3.14.3 이하인지 점검합니다.
- 공개망에 직접 노출된 aiohttp 서비스부터 변경 창구를 확보해 3.14.4 이상으로 업그레이드합니다.
중장기 조치:
- aiohttp 3.14.4(first patched version) 이상으로 업그레이드합니다. 이 버전에는 유휴 연결 종료 수정과 C HTTP 파서의 헤더 값 후행 공백 처리 정합성(RFC 9110 5.5절) 개선이 함께 포함되어 있습니다.
- 의존성 목록(aiohttp 버전 상한)을 점검해 하위 버전 재설치를 방지하고, CI에서 취약 버전 범위 감시를 추가합니다.
참고자료
- GHSA-5wr8-gcqf-gqf3 / CVE-2026-111064 record (aiohttp, pip)
- aiohttp 3.14.4 release changelog (fix for idle connections)
- Fix commit be84682: Close idle connections (#13681) (#13838) regression tests
함께 읽으면 좋은 글
- Mercury /api/terminals 인증 우회 원격 코드 실행: 노출 서비스와 패치 범위 점검
- ProjectSend 권한 검증 결함 점검 — 제한된 API 토큰의 완전한 대화형 계정 승격
- CVE-2026-112015: Omnigent 하위 에이전트 os_env.cwd 경로 순회 취약점 점검 가이드
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!