Kaspersky ICS CERT가 TrueConf Server의 취약점 2건, CVE-2026-72529와 CVE-2026-72530을 공개했다. 두 취약점 모두 2026년 8월 20일 CISA KEV에 등재됐으며, Kaspersky Securelist가 위협 집단 Head Mare의 실제 악용을 확인했다.
개요
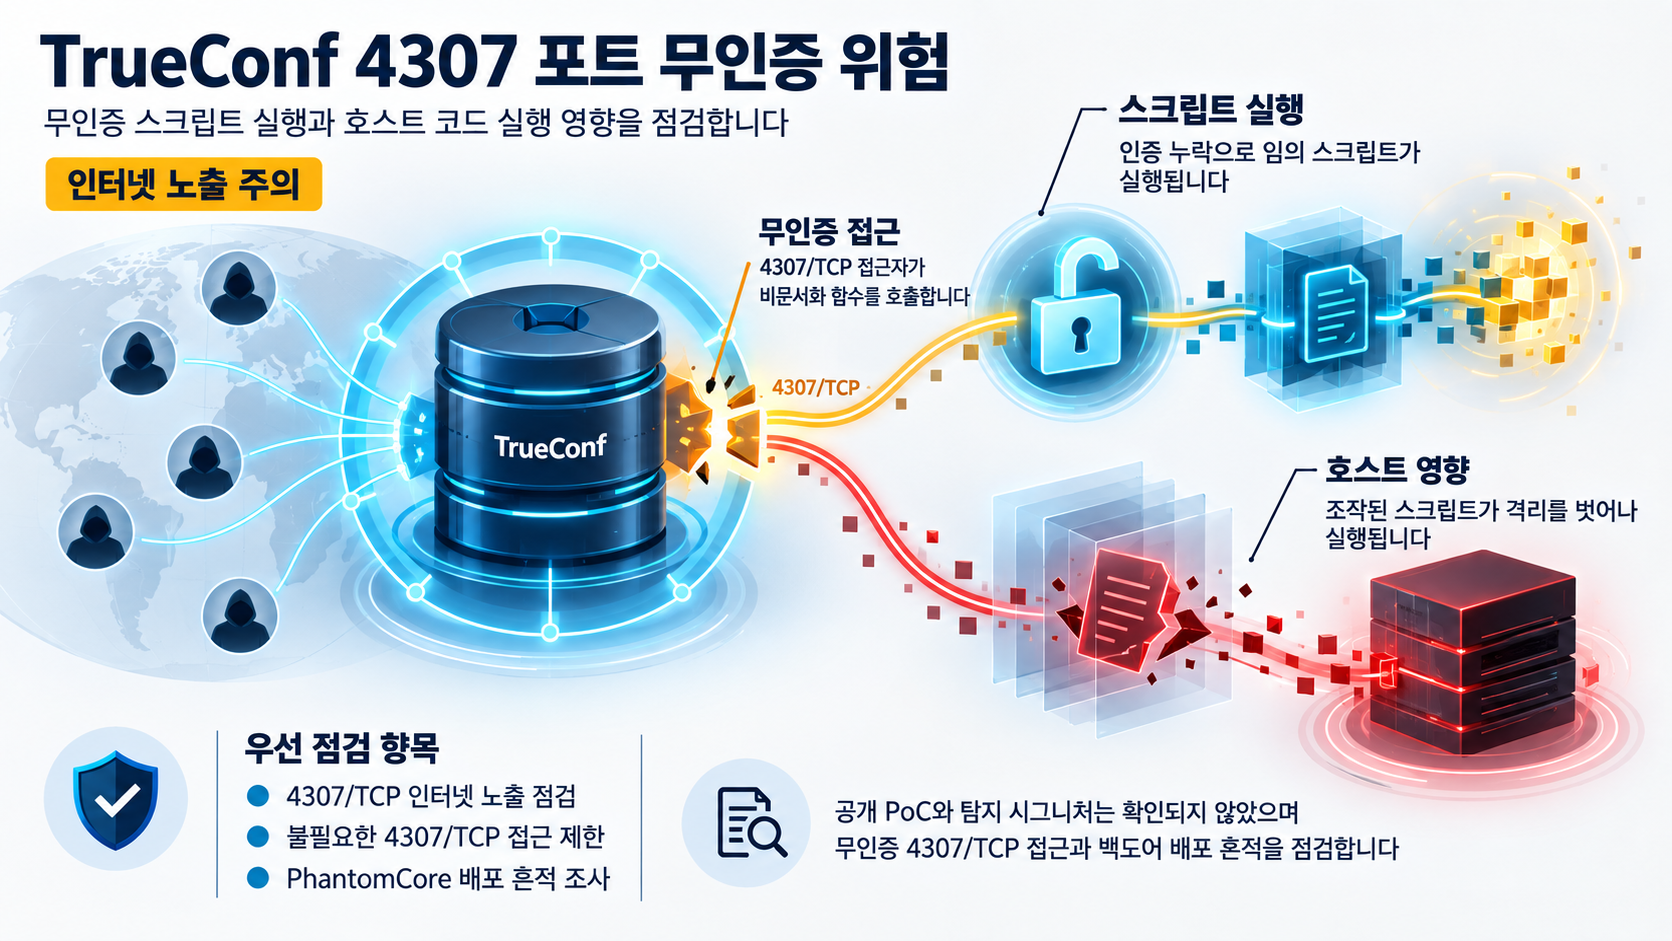
- CVE-2026-72529: 포트 4307/TCP에 네트워크 접근이 있는 원격 무인증 공격자가 비문서화(undocumented) 함수를 호출해 임의 스크립트를 실행할 수 있다. 핵심 기능의 인증 누락이 원인이다.
- CVE-2026-72530: 특별히 조작된 스크립트를 사용해 격리 환경(isolated environment)을 탈출하고, 호스트 시스템에서 임의 코드를 실행할 수 있다.
- Kaspersky Securelist에 따르면 두 취약점은 Head Mare 캠페인에서 실제 악용됐으며, 이 과정에서 PhantomCore와 PhantomGraph 백도어가 배포된 것이 확인됐다.
- 두 취약점 모두 2026년 8월 20일 CISA KEV에 등재됐고, 벤더는 2026년 6월 18일 배포된 업데이트 5.3.9, 5.4.9, 5.5.5에서 해결했다.
영향 범위
- 적용 버전: 5.3.9 이전 5.3.X, 5.4.9 이전 5.4.X, 5.5.5 이전 5.5.X, 그리고 5.3 이전 모든 버전.
- 악용 조건: 포트 4307/TCP에 대한 네트워크 접근이다. 제품 문서상 이 포트는 기본 개방되어 있어 원격 공격자가 사전 인증 없이 접속할 수 있다.
- 영향: 호스트 시스템에서 임의 코드가 실행되므로 영향이 원격 회의 서버 자체에 국한되지 않을 수 있다. 격리 환경을 탈출할 수 있다는 점에서 TrueConf Server가 제공하는 격리 보호 역시 무력화될 수 있다. Kaspersky Securelist 보고서에 따르면 Head Mare는 이 경로로 PhantomCore와 PhantomGraph 백도어를 배포해 지속적인 접근을 확보했다.
- CISA KEV 등재 사실은 CVE 기록에서 확인되지만, 구체적인 시정 기한은 제공된 근거 자료에 포함되지 않는다.
기술적 분석
- CVE-2026-72529 메커니즘: TrueConf Server의 핵심 기능에 인증이 누락되어 있어, 포트 4307/TCP에 네트워크 접근이 있는 원격 무인증 공격자가 비문서화 함수를 호출하면 임의 스크립트가 실행된다.
- CVE-2026-72530 메커니즘: 특별히 조작된 스크립트를 사용해 격리 환경을 탈출하고 호스트 시스템에서 임의 코드를 실행할 수 있다는 점이 확인된 영향이다.
- 두 취약점의 관계: 제공된 근거 자료에서는 두 취약점을 순차적으로 이용하는 등 정확한 기술적 관계가 확인되지 않으며, 확인된 영향 범위 내에서 각각 확인된다.
- Head Mare 캠페인: Kaspersky Securelist 분석에 따르면 공격자들은 포트 4307/TCP를 통해 사전 인증 없이 TrueConf Server에 접속해 취약점을 악용했고, PhantomCore와 PhantomGraph 백도어를 배포했다.
- 운영상 의미: 인증이 필요 없고 포트가 기본 개방되어 있어 인터넷에 노출된 인스턴스는 노출 여부 확인 즉시 점검 대상이 된다. 임의 코드 실행의 영향이 호스트 시스템까지 미치므로, 원격 회의 서버 자체에 국한되지 않을 수 있다.
- 확인 범위 한계: 공개 PoC가 확인되지 않아 탐지 시그니처를 자료에서 도출할 수 없다. 격리 환경의 정확한 기술적 구조와 탈출 메커니즘 세부 사항은 현재 근거 자료로 확인되지 않는다. CVSS 점수와 벤더 심각도 등급, 구체적 IOC 목록(파일 해시, 도메인, 프로세스명)도 자료에 포함되어 있지 않으며, 백도어 명칭 PhantomCore·PhantomGraph까지만 확인된다.
대응 방안
- 즉각 대응:
- TrueConf Server를 5.3.9, 5.4.9 또는 5.5.5로 업데이트(2026년 6월 18일 배포된 패치). Kaspersky ICS CERT 고지서에서 제시한 완화 조치다.
- 포트 4307/TCP가 인터넷 또는 비신뢰 네트워크에 노출되어 있는지 확인.
- 실제 악용 배경: Kaspersky Securelist에 따르면 해당 취약점들은 실제 공격에서 악용된 것으로 확인되며, 벤더는 2026년 6월 18일 배포된 업데이트(5.3.9, 5.4.9, 5.5.5)에서 이 취약점들을 패치했다.
- 완화 조치의 범위 한계: 제공된 근거 자료에서 직접 지원하는 완화 조치는 수정 버전(5.3.9, 5.4.9 또는 5.5.5) 업데이트이며, 패치 주기 운영 절차나 방화벽 규칙 구성, 격리 환경 검토, KEV 모니터링 절차와 같은 운영 구성 사항은 근거 자료에 포함되지 않는다.
참고자료
- CVE-2026-72529 record - TrueConf Server missing authentication for critical function
- CVE-2026-72530 record - TrueConf Server breakout from isolated environment
- KLCERT-26-057: TrueConf Server. Missing authentication for critical function
- KLCERT-26-058: TrueConf Server. Breakout from isolated environment
- Head Mare delivers PhantomCore and PhantomGraph backdoors via an unpatched TrueConf server
함께 읽으면 좋은 글
- CVE-2026-82329: JFrog Artifactory 인증 우회 결함의 CISA KEV 등재와 self-managed 인스턴스 점검
- 엔드포인트 관리 시스템 표적 활동 이후 Intune 점검: 관리 권한·다중 관리자 승인·관리자 접근
- 물·하수도 섹터 인터넷 노출 PLC 표적화: CISA·Rockwell 경보와 접근 경계·대응 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!