오픈소스 작업 관리 도구 Vikunja의 기본 CORS 설정이 모든 로컬호스트(localhost) 출처를 신뢰하는 것으로 밝혀져, 브라우저 기반 공격 표면이 열려 있다는 우려가 제기되었다. GitHub Advisory Database에 등재된 이 권고(GHSA-m687-p538-r5hp)는 Vikunja가 cors.origins 기본값으로 http://127.0.0.1:*과 http://localhost:*를 허용하면서 Access-Control-Allow-Credentials: true를 함께 보내는 문제를 지적한다.
개요
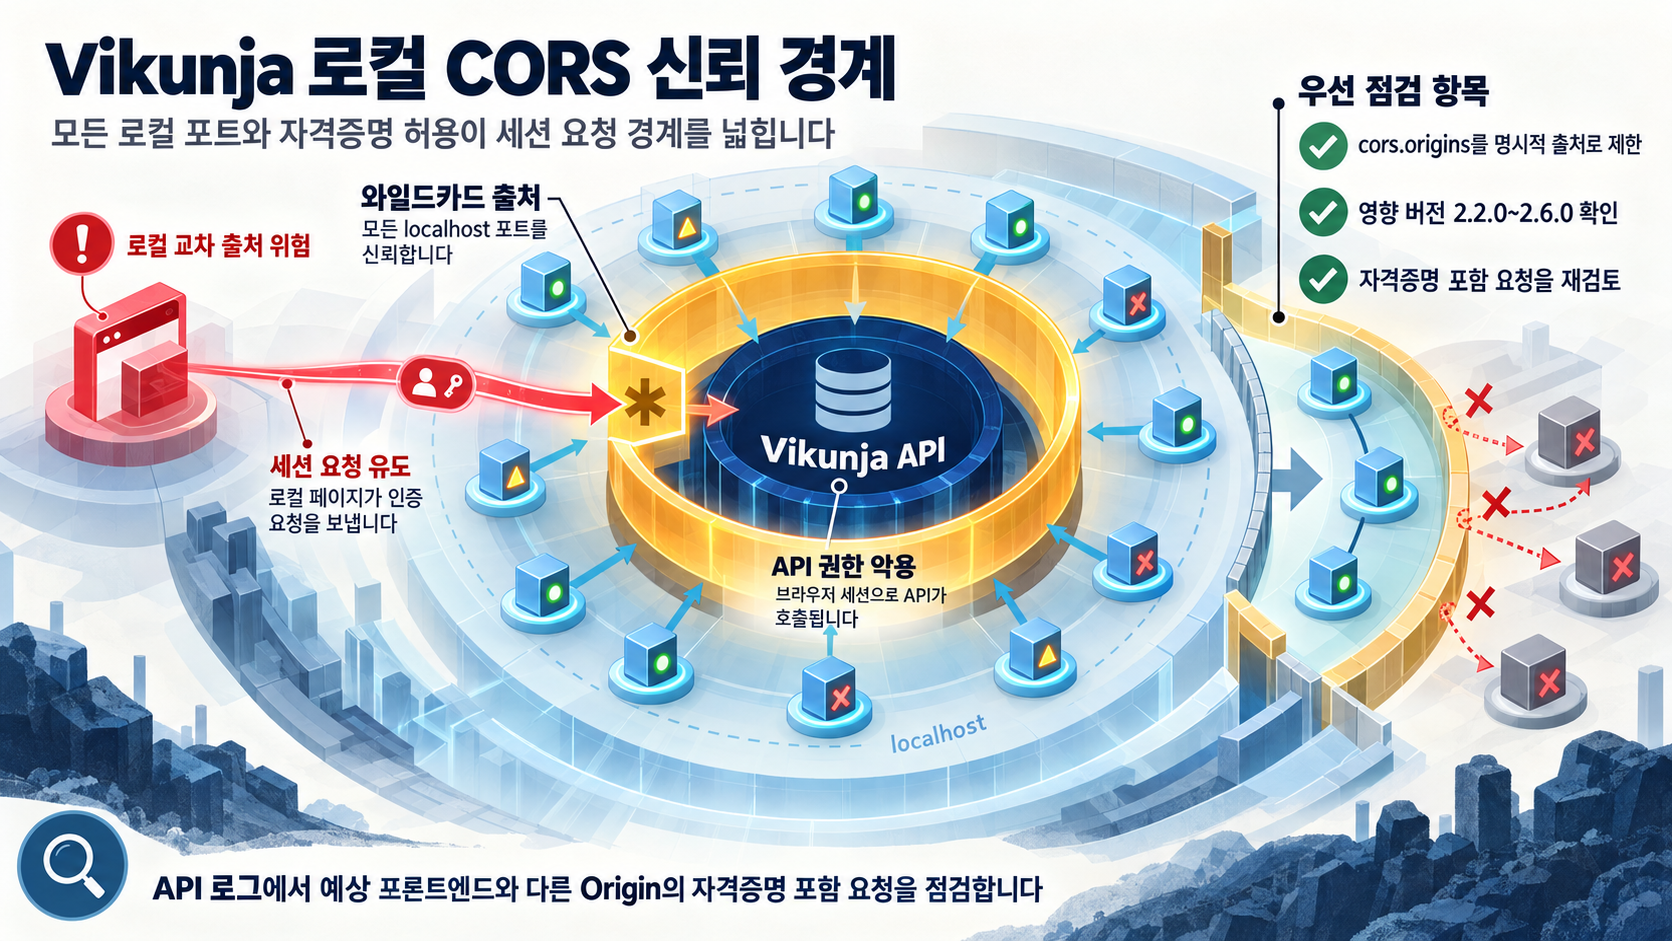
Vikunja는 GitHub Advisory Database에 "관대한 교차 도메인 보안 정책(Permissive Cross-domain Security Policy)" 권고로 등재되었다. 핵심 문제는 두 가지 기본값이 결합된 것이다.
cors.origins가http://127.0.0.1:*과http://localhost:*로 설정되어 있어, 로컬 머신의 모든 포트가 허용 출처로 취급된다.Access-Control-Allow-Credentials: true가 함께 전송되어, 허용 출처로부터의 요청에 사용자의 인증 정보가 포함된다.
이 두 조건이 결합되면, 사용자가 실행 중인 로컬 머신의 임의 포트에서 제공되는 웹 페이지가 Vikunja API에 인증된 요청을 보낼 수 있는 구조가 성립한다. 현재 제공된 근거에는 야생 악용 사례나 CISA KEV 등재가 확인되지 않아, 적극적 악용 증거는 부재한 상태다.
영향 범위
다음 조건에 해당하는 배포가 점검 대상이다.
cors.origins기본값(http://127.0.0.1:*,http://localhost:*)을 그대로 사용하는 Vikunja 인스턴스- CORS 설정을 명시적으로 변경하지 않은 채 설치한 배포
cors.enable이 true로 설정된 구성. Vikunja 공식 문서에 따르면service.publicurl설정이cors.enabletrue 시 필수 항목이므로, 해당 값이 올바르게 지정되어 있는지 함께 확인해야 한다
OSV.dev의 GHSA-m687-p538-r5hp 기록에 따르면, 이 취약점은 2.2.0에서 도입되어 2.6.0까지 영향을 받는다고 명시되어 있다. 다만 수정이 적용된 릴리스 버전은 현재 제공된 근거로 확인되지 않으므로, 패치 우선순위를 정할 때는 해당 정보를 추가로 확인해야 한다.
기술적 분석
브라우저의 CORS 모델에서 'localhost'는 본질적으로 신뢰할 수 있는 출처가 아니다. 로컬 머신에는 수많은 서비스와 개발 도구가 다양한 포트에서 실행되며, 브라우저 보안 모델은 이 모든 출처를 신뢰할 근거를 마련하지 않는다.
Vikunja의 기본 CORS 정책은 이 전제를 뒤집는다. http://127.0.0.1:*과 http://localhost:*라는 와일드카드로 모든 로컬 포트의 출처를 허용하고, 자격증명 포함 교차 출처 요청도 함께 허용한다. 기술적으로 이 구조가 공격에 이용되려면 다음 조건이 충족되어야 한다.
- 공격자가 피해자의 로컬 머신에서 임의 포트의 웹 페이지를 실행할 수 있는 수단이 있다
- 해당 페이지가 브라우저에서 Vikunja API 엔드포인트로 자격증명 포함 교차 출처 요청을 발동할 수 있다
두 조건이 모두 충족되면, 공격자는 피해자의 브라우저 세션을 매개로 Vikunja API에 인증된 요청을 보내는 것이 가능하다. 이는 로컬 환경에서 실행 중인 어떤 페이지든 공격 벡터로 작용할 수 있다는 점에서, 단일 서비스의 문제라기보다 로컬 브라우저 보안 모델의 경계에서 발생하는 구조적 취약점이다.
현재 근거에는 구체적인 탐지 시그니처, IOC, 모니터링 지표가 포함되어 있지 않다. Vikunja API 접근 로그에서 브라우저 Origin 헤더가 예상 프론트엔드와 일치하지 않는 자격증명 포함 요청을 확인하는 것은 일반적 점검 관점에서의 접근이며, 근거에 명시된 탐지 기준은 아니다.
공개 PoC·익스플로잇 분석
공개적으로 확인 가능한 근거는 GitHub Advisory Database의 GHSA-m687-p538-r5hp 권고와 OSV.dev의 해당 기록이다. 두 출처 모두 cors.origins가 http://127.0.0.1:*과 http://localhost:*이고 Access-Control-Allow-Credentials: true가 함께 전송되는 기본 구성을 기술 권고 수준으로 문서화하고 있다. OSV.dev 기록에는 CVSS v4.0 벡터가 CVSS:4.0/AV:L/AC:L/AT:P/PR:N/UI:P/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N 으로 제시되어 있다.
- 출처: 공개된 근거는 위 기술 권고에서 기록된 기본 구성의 동작 자체다.
- 전제조건: 이 동작이 실제 공격으로 이어지려면 공격자가 피해자 로컬 머신의 임의 포트에서 웹 페이지를 실행할 수 있어야 하고, 해당 페이지가 Vikunja API에 자격증명 포함 교차 출처 요청을 발동할 수 있어야 한다. 제공된 권고가 확인하는 범위는 기본 구성이 로컬 출처로부터 자격증명 포함 교차 출처 요청을 허용하는 구조를 갖출 수 있다는 점까지다.
- 입증 범위: 권고와 OSV.dev 기록이 입증하는 것은 기본 구성이 모든 localhost 출처를 신뢰하고 자격증명 포함 교차 출처 요청을 허용하는 구조를 갖출 수 있다는 점이며, OSV.dev 기록은 영향 버전을 2.2.0(도입)~2.6.0(마지막 영향 버전)으로 명시하고 있다. 수정 버전, CISA KEV 등재 여부, 실제 야생 악용 사례는 현재 제공된 근거로는 확인되지 않는다.
- 운영상 의미: 적극적 악용 증거는 부재하지만, 공개적으로 문서화된 구조적 동작은 설정 수준에서 즉시 점검이 가능한 열려 있는 공격 표면이다. 따라서 야생 악용 여부에 구애받지 않고,
cors.origins를 명시적 출처로 제한하는 점검을 먼저 처리하는 것이 적절한 대응이다.
대응 방안
즉각적으로 확인해야 할 항목은 다음과 같다.
- 운영 중인 Vikunja 인스턴스의
cors.origins가 기본값(http://127.0.0.1:*,http://localhost:*)인지, 아니면 실제 프론트엔드가 사용하는 정확한 출처로 제한되어 있는지 확인한다 cors.enable이 true인 구성에서service.publicurl이 올바르게 지정되어 있는지 점검한다(공식 문서상 필수 항목)- 브라우저에서 Vikunja를 사용하는 사용자 환경에서 로컬 포트 기반 교차 출처 요청이 발생하지 않는지 점검한다
중장기적으로는 다음과 같은 구성 관리 관행을 적용할 수 있다.
- CORS 허용 출처 목록을 필요한 최소 출처로 명시적으로 구성하고, 와일드카드 포함 기본값을 제거한다
- 서비스별 CORS 및 자격증명 정책을 정기적으로 점검하는 구성 관리 프로세스에 Vikunja 설정을 포함한다
- 배포 시점에 기본 구성이 아닌 명시적 보안 구성을 적용하는 기준을 마련한다
탐지 측면에서는, 현재 제공된 근거에 구체적인 로그 지표나 벤더 권장 모니터링 방안이 없어 일반적 지침 수준으로만 제시하고 있다. 벤더 또는 연구 커뮤니티에서 추가 정보가 공개되면 탐지 체계를 구체화할 수 있다.
참고자료
- Permissive Cross-domain Security Policy trusts every localhost origin which should not be trusted · GHSA-m687-p538-r5hp
- GHSA-m687-p538-r5hp record (OSV)
- Configuration options — service.publicurl
함께 읽으면 좋은 글
- 주간 보안 동향 요약: 인증 경계 붕괴와 레거시 악용이 패치 우선순위를 바꿨다
- CVE-2026-65660: Microsoft SharePoint 코드 인젝션, CISA KEV 등재와 인증 사용자 권한 점검
- 중국 연계 해킹의 SOHO 장비 악용이 드러낸 핵심 인프라 노출 점검 과제
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!