Adobe가 보안 업데이트 APSB26-92에서 공개한 Adobe Commerce의 결함 CVE-2026-71362는 권한 부여 검증 오류로, 인증이나 사용자 클릭 없이 네트워크에서 시도될 수 있는 조건을 갖습니다. 여기에 CISA KEV 카탈로그 등재까지 겹치면서, 인터넷에 노출된 전자상거래 자산에 대해서는 점검과 패치가 유보할 사안이 아닙니다. 아래는 제공된 공식 자료에 확인되는 내용을 바탕으로, 이를 실제 배포 환경에 어떻게 적용할지 조건부로 해석한 것입니다.
개요
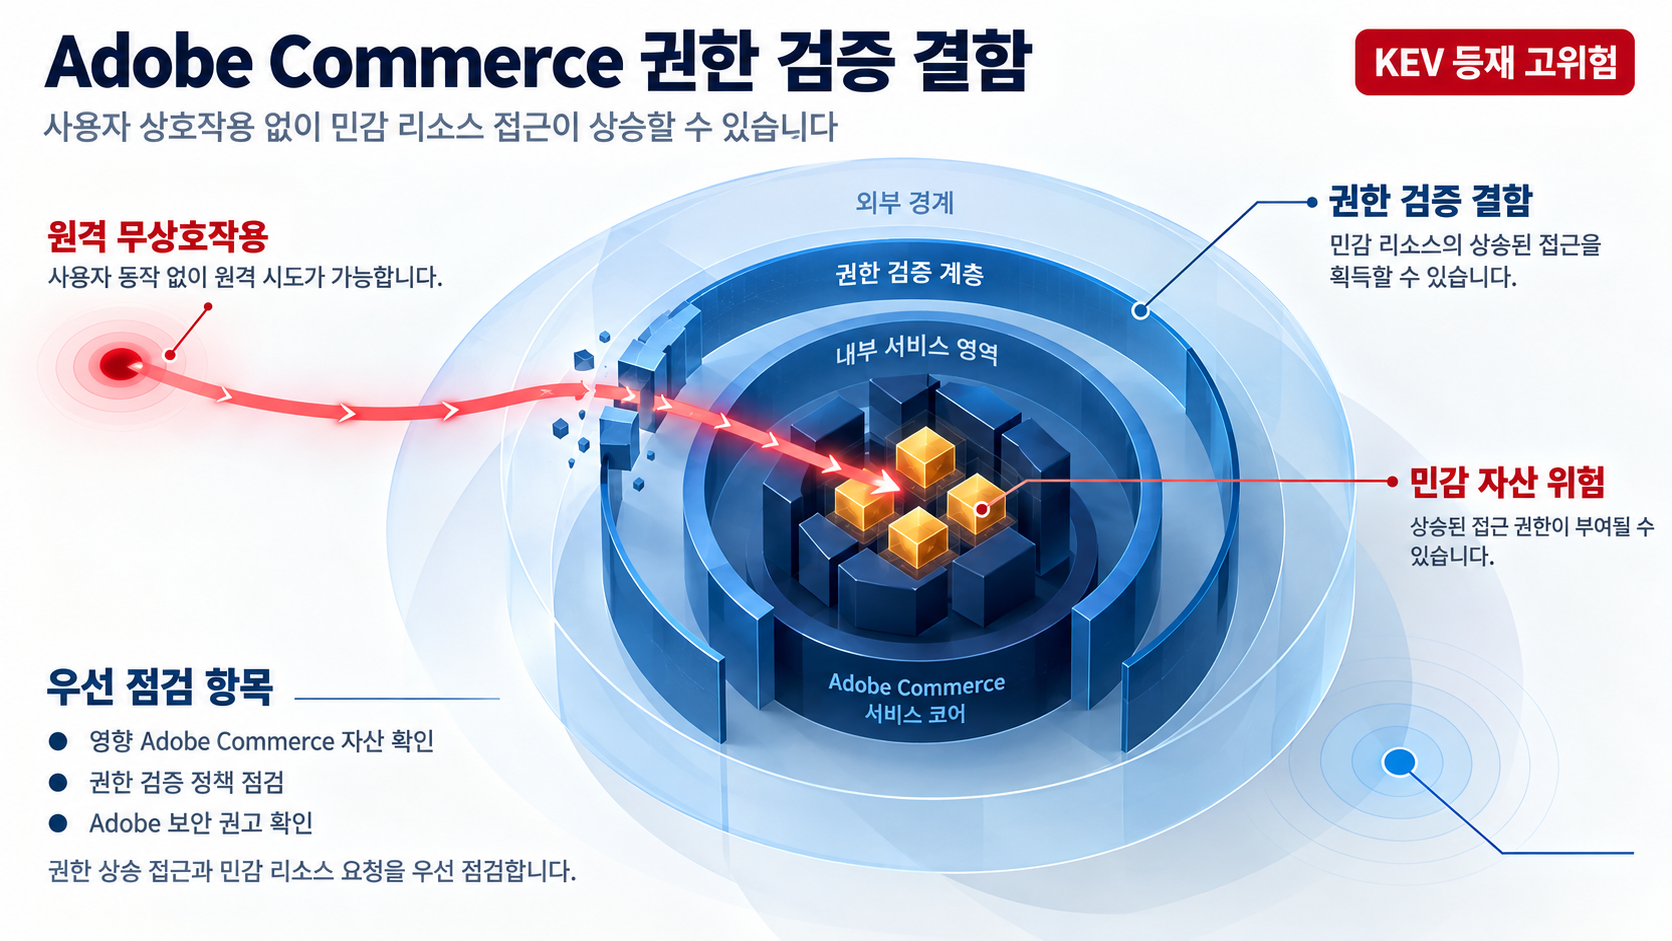
CVE-2026-71362는 Adobe Commerce의 Incorrect Authorization(CWE-863) 결함입니다. 공식 기술 자료에 따르면 이 취약점은 권한 상승(privilege escalation)을 초래할 수 있고, 공격자가 이를 이용해 민감 리소스에 대한 상승된 접근을 획득할 수 있으며, 악용에 사용자 상호작용이 필요하지 않는다고 명시되어 있습니다.
- 심각도: CVSS 9.1. 벡터는
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N으로, 네트워크 접근이 가능하고(AV:N) 복잡도가 낮으며(AC:L) 권한이 필요 없고(PR:N) 사용자 상호작용도 필요 없는(UI:N) 조건입니다. - 등재 시점: CISA가 KEV 카탈로그에 2026-09-24에 등재했으며, 기한일은 2026-09-27입니다.
- 벤더 진술: Adobe는 이번 업데이트가 다루는 이슈에 대해 야생에서의 익스플로잇을 인지하지 못한다고 밝히고 있습니다. KEV 등재와 이 진술은 서로 다른 시점의 정보이며, 아래 기술적 분석에서 다룹니다.
영향 범위
Adobe 공식 자료에서 확인되는 영향 대상은 Adobe Commerce의 아래 각 라인입니다.
- 2.4.9: 2.4.9-2026-jul 이하
- 2.4.8: 2.4.8-2026-jul 이하
- 2.4.7: 2.4.7-2026-jul 이하
- 2.4.6: 2.4.6-2026-jul 이하
- 2.4.5: 2.4.5-2026-jul 이하
- 2.4.4: 2.4.4-2026-jul 이하
이를 실제 운영 환경에 적용하면 다음과 같은 조건부로 해석할 수 있습니다.
- 확인된 접근 조건으로 읽기. CVSS 벡터가 네트워크 접근(AV:N), 권한 불필요(PR:N), 사용자 상호작용 불필요(UI:N)을 전제로 하므로, 이 취약점은 네트워크에서 접근 가능한 상태로 배포된 Adobe Commerce에 대해 원격에서 시도될 수 있는 조건을 갖습니다.
- 민감 리소스의 범위는 배포에 따라 다름. 취약점 자체는 "민감 리소스에 대한 상승된 접근"을 뜻하며, 전자상거래 환경이라면 고객 데이터·주문·결제 설정 같은 핵심 자산이 대상에 포함될 수 있습니다. 다만 구체적으로 어떤 리소스가 영향을 받는지 실제 배포 구성을 확인해야 합니다.
- 노출되지 않은 환경은 상대적으로 낮을 수 있음. 외부에 노출되지 않는 내부망 전용 인스턴스라면 공격 표면은 작지만, 네트워크 경유를 전제로 하는 벡터를 고려해 무조건 안전하다고 단정하기는 어렵습니다.
기술적 분석
Adobe가 공식적으로 밝힌 기술적 근원은 권한 부여 검증 결함(CWE-863)입니다. 공격자가 이를 이용해 민감 리소스에 대한 상승된 접근을 획득할 수 있다는 사실과, 악용에 사용자 상호작용이 필요하지 않다는 점까지 확인됩니다. 따라서 관리자 승인이나 피해자의 클릭 같은 전제 없이 원격에서 시도될 수 있다는 것이 자료에서 확인되는 수준입니다.
확인되지 않는 부분에 대해서는 한계로 남깁니다.
- 세부 코드 경로 불확실. 특정 엔드포인트·함수 수준의 악용 경로와, 특정 모듈·구성을 전제로 하는 악용 전제 조건은 이번 증거에서 확인되지 않았습니다.
- 공개 PoC 불확실. 공개 PoC의 존재 여부와 독립적인 기술 분석 자료도 이번 조사에서 확인되지 않았습니다.
- 패치 식별자 불확실. 정확한 KB/CU 등 벤더 패치 식별자는 제공 자료에 포함되지 않았습니다.
악용 상태에 대한 두 가지 진술. CISA KEV 등재는 이 취약점이 알려진 악용(known exploitation) 대상임을 공식적으로 확인합니다. 반면 Adobe는 야생 익스플로잇을 인지하지 못한다고 밝혔습니다. 이 두 진술 사이에는 벤더 인지 시점과 등재 시점의 차이가 있을 수 있고, 그 정확한 경위는 제공 자료에서 확인되지 않습니다. 실무적으로는 KEV 등재라는 공식 기준을 우선하고, 실제 악용 가능성이 높다고 전제해 대응 순서를 짜는 것이 방어적으로 타당합니다.
대응 방안
아래 순서대로 적용하는 것이 권장됩니다.
패치 우선 적용
해당 버전 라인을 사용하는 Adobe Commerce 배포 환경에는 아래 표의 2026-aug 보안 업데이트를 적용합니다.
| 버전 라인 | 영향 받는 버전 | 적용할 업데이트 |
|---|---|---|
| 2.4.9 | 2.4.9-2026-jul 이하 | 2.4.9-2026-aug |
| 2.4.8 | 2.4.8-2026-jul 이하 | 2.4.8-2026-aug |
| 2.4.7 | 2.4.7-2026-jul 이하 | 2.4.7-2026-aug |
| 2.4.6 | 2.4.6-2026-jul 이하 | 2.4.6-2026-aug |
| 2.4.5 | 2.4.5-2026-jul 이하 | 2.4.5-2026-aug |
| 2.4.4 | 2.4.4-2026-jul 이하 | 2.4.4-2026-aug |
CISA 요구사항 반영
- 벤더 지침에 따라 완화 조치를 적용하고, CISA BOD 26-04(위험 기반 보안 업데이트 우선순위) 지침을 준수합니다.
- CISA 포렌식 트리아지(Forensics Triage Requirements) 요건을 준수합니다.
워커라운드 관련 한계
- 구체적 워커라운드는 벤더 문서를 확인해야 하며, 이번 자료에서는 그 세부 사항이 제공되지 않았습니다.
상시 관리
- Adobe Commerce을 각 라인의 2026-aug 보안 업데이트 기준으로 상시 최신화합니다.
- 전자상거래 자산에 대해 KEV·CVSS·노출도 기반의 정기 패치 우선순위 체계를 운영합니다.
참고자료
- CVE-2026-71362 — Adobe Commerce | Incorrect Authorization (CWE-863)
- Security update available for Adobe Commerce | APSB26-92
- Known Exploited Vulnerabilities Catalog — CVE-2026-71362 Adobe Commerce and Magento Incorrect Authorization Vulnerability
함께 읽으면 좋은 글
- CVE-2026-5430: WSO2 API 플랫폼 경로 순회 KEV 등재와 파일 업로드·원격 코드 실행 조건 점검
- CVE-2025-39682: Linux 커널 kTLS 수신 경로 결함과 KEV 등재 자산 점검
- PaperCut NG/MF CVE-2026-81578·CVE-2026-82078: 인증 우회와 Unsafe Reflection 연쇄로 이어지는 인쇄 관리 서버 위협
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!