AhsayCBS 백업 솔루션의 인증 우회 취약점 CVE-2026-105133이 최근 공개된 두 건의 AhsayCBS 취약점 중 하나로 거론되며, 두 건을 악용해 장치를 장악하고 웹셸과 XMRig 암호화폐 채굴기를 배치한 것이 관찰됐다는 보도가 있습니다. CVE-2026-105133 단독에서 웹셸·채굴기 배치까지의 인과 경로까지 제공 자료에서 확인되지는 않습니다. 백업 서버는 핵심 데이터가 집중되는 자산이므로, 인터넷에 노출된 환경이라면 패치 점검을 우선으로 다뤄야 합니다.
개요
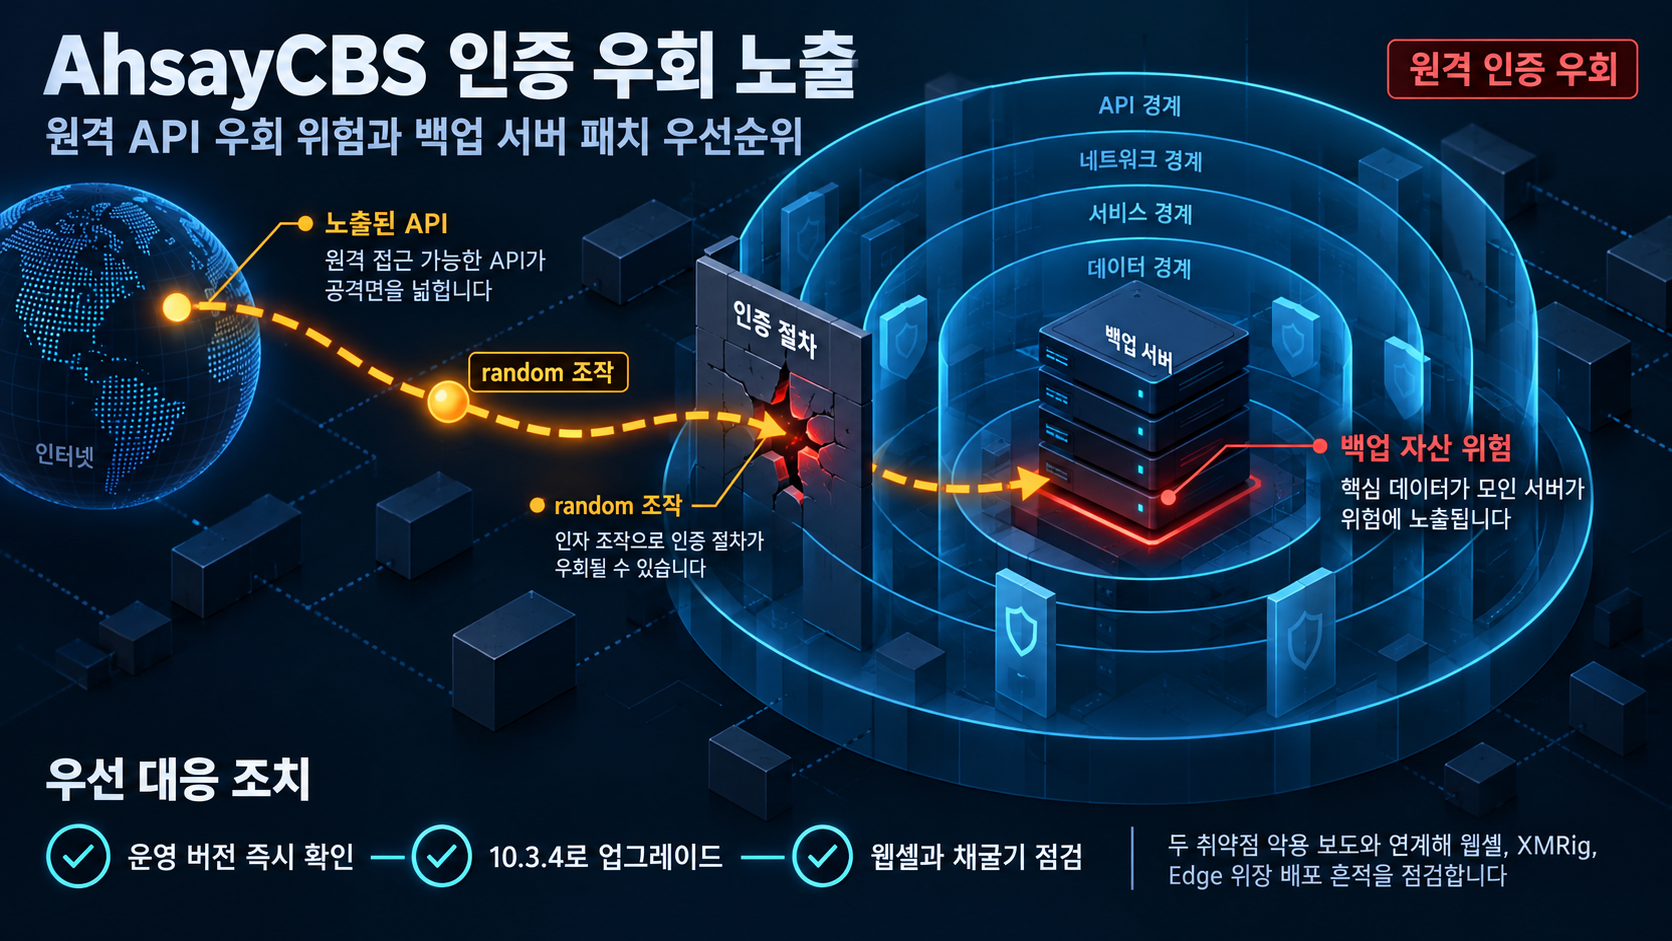
- CVE-2026-105133은 AhsayCBS 10.3.0, 10.3.1, 10.3.2에서 API 구성요소의 com/ahsay/obs/api/ApiStructsAction.java에 포함된 checkSysPwd 함수에서 발생하는 부적절한 인증(improper authentication) 취약점입니다.
- random 인자를 조작하면 인증 절차가 우회될 수 있으며, 공격은 원격에서 개시 가능합니다.
- CVE Project / VulDB(CNA) 기록에 따르면 익스플로잇은 이미 공개되어 사용할 수 있는 상태이며, 10.3.4로 업그레이드하면 해당 문제를 완화할 수 있다고 권고하고 있습니다.
- The Hacker News 보도에 따르면 공격자가 최근 공개된 두 가지 AhsayCBS 취약점을 악용해 장치를 장악하고 웹셸·XMRig 채굴기를 배포한 것이 관찰됐습니다. SecurityWeek에서도 패치되지 않은 AhsayCBS 취약점의 실제 악용이 보도됐습니다.
적용 환경·전제조건
- 영향 대상은 CVE 레코드에 명시된 AhsayCBS 10.3.0, 10.3.1, 10.3.2 버전입니다. 10.3.3의 상태는 제공 자료에서 명시되지 않았습니다.
- API 구성요소의
checkSysPwd함수가 영향을 받는 환경이며, 공격은 원격에서 개시 가능하다는 것이 CVE 레코드에서 확인되는 수준입니다. 인터넷에서 원격 접근 가능하게 노출된 인스턴스는 공격 표면이 넓어진다는 점을 함께 볼 필요가 있습니다.
기술 절차·판단 근거
- 운영 중인 AhsayCBS 버전을 확인해 10.3.0, 10.3.1, 10.3.2에 해당하는지 점검합니다.
- CVE 레코드의 완화 권고에 따라 10.3.4 업그레이드를 고려하고, 10.3.4 릴리스 노트는 버전 확인용 참고자료로 활용합니다.
- The Hacker News 보도에서는 두 취약점 악용과 함께 웹셸과 XMRig 채굴기 배치가 관찰됐으며, 채굴기는 Microsoft Edge로 위장해 배포된 것으로 확인됐습니다. 이 관찰 사실 자체는 제공 자료에서 확인되는 범위입니다.
판단 근거를 정리하면, checkSysPwd의 인증 우회가 원격에서 가능하고 익스플로잇이 공개된 상태라는 사실은 CVE 레코드에서 확인됩니다. 웹셸과 XMRig 채굴기 배치까지 이어졌다는 내용은 두 건의 최근 공개 취약점이 악용됐다는 보도 수준이며, 그 결과가 CVE-2026-105133 단독에서 기인했다는 직접적 인과는 제공 자료에서 확인되지 않습니다.
운영상 영향
- CVE 레코드는
random인자 조작으로 인증 절차가 우회될 수 있고 공격을 원격에서 개시할 수 있다고 확인합니다. 패치되지 않은 인스턴스가 노출된 환경에서는 이 취약점이 실제 악용 대상이 될 수 있다는 점에서 10.3.4 업그레이드 권고가 적용됩니다. - 최근 공개된 두 건의 AhsayCBS 취약점이 함께 악용되어 장치를 장악하고 웹셸과 XMRig 채굴기를 배치했다는 보도가 있습니다. 채굴기는 Microsoft Edge로 위장해 배포된 것으로 보도됐으며, 이 사실은 두 취약점 악용 보도에서 확인된 범위입니다.
탐지·대응
- 즉시 버전 확인: 10.3.0, 10.3.1, 10.3.2로 확인되면 10.3.4로 업그레이드를 최우선으로 진행합니다. CVE 레코드도 10.3.4 업그레이드를 권고하고 있습니다.
- 침해 징후 확인: 두 취약점 악용 보도에서 웹셸과 XMRig 채굴기 배치, Microsoft Edge 위장 배포가 관찰된 바, 실제 침해 징후에 해당하는지 점검하는 것이 필요하며, 구체적 탐지 규칙이나 경보 구성은 제공 자료에서 확인되지 않습니다.
한계 및 참고자료
이번 분석의 한계로 다음 사항을 명시합니다.
- 보도에서 두 개 취약점이 악용됐다고 언급됐으나, 두 번째 취약점의 CVE 번호·영향 범위·수정 버전이 제공 자료에 없어 본 문서는 CVE-2026-105133 중심으로 작성했습니다.
- 10.3.4 릴리스 노트 원문에 보안 수정 내역이 상세히 드러나지 않아, 업그레이드 권고는 CVE 기록의 권고에 근거합니다.
- CISA KEV 등재 여부, 위협 행위자 식별 정보, 정확한 초기 침투 경로, 구체적 IOC는 제공 자료에서 확인되지 않았습니다.
- 점수 표기에도 차이가 있습니다. The Hacker News에서는 CVE-2026-105133의 CVSS v4 점수를 5.5로 보도했고, CVE Project / VulDB(CNA) 기록은 별도의 점수 표기를 함께 제공하고 있습니다. 출처 간 점수 불일치가 있는 만큼, 단일 점수만으로 심각도를 단정하지 않는 것이 적절합니다.
참고자료
- CVE-2026-105133: Ahsay AhsayCBS API ApiStructsAction.java checkSysPwd improper authentication
- AhsayCBS (DIY) v10.3.4 Release Notes (05-Aug-2026)
- Attackers Exploit AhsayCBS Flaws to Deploy XMRig Miners Disguised as Microsoft Edge
- Unpatched AhsayCBS Vulnerabilities Exploited in the Wild - SecurityWeek
함께 읽으면 좋은 글
- CVE-2023-22894: Strapi 관리 패널의 민감정보 평문 저장 취약점, CISA KEV 등재 이후 점검 필요
- CVE-2016-3081: Apache Struts 명령 주입 취약점의 KEV 등재와 레거시 애플리케이션 점검
- CVE-2015-3306: ProFTPD mod_copy 모듈의 무인증 파일 읽기·쓰기 취약점과 FTP 서버 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!