Strapi를 사용하는 조직이 지금 확인해야 할 취약점이 있습니다. CVE-2023-22894는 관리 패널 접근 권한이 있는 공격자가 쿼리 필터를 악용해 민감한 사용자 세부 정보를 발견할 수 있는 문제이며, CISA는 2026년 10월 8일 이 취약점을 알려진 악용 취약점(KEV) 카탈로그에 등재했습니다. KEV 등재는 실제 악용 사례가 확인됐다는 의미입니다.
개요
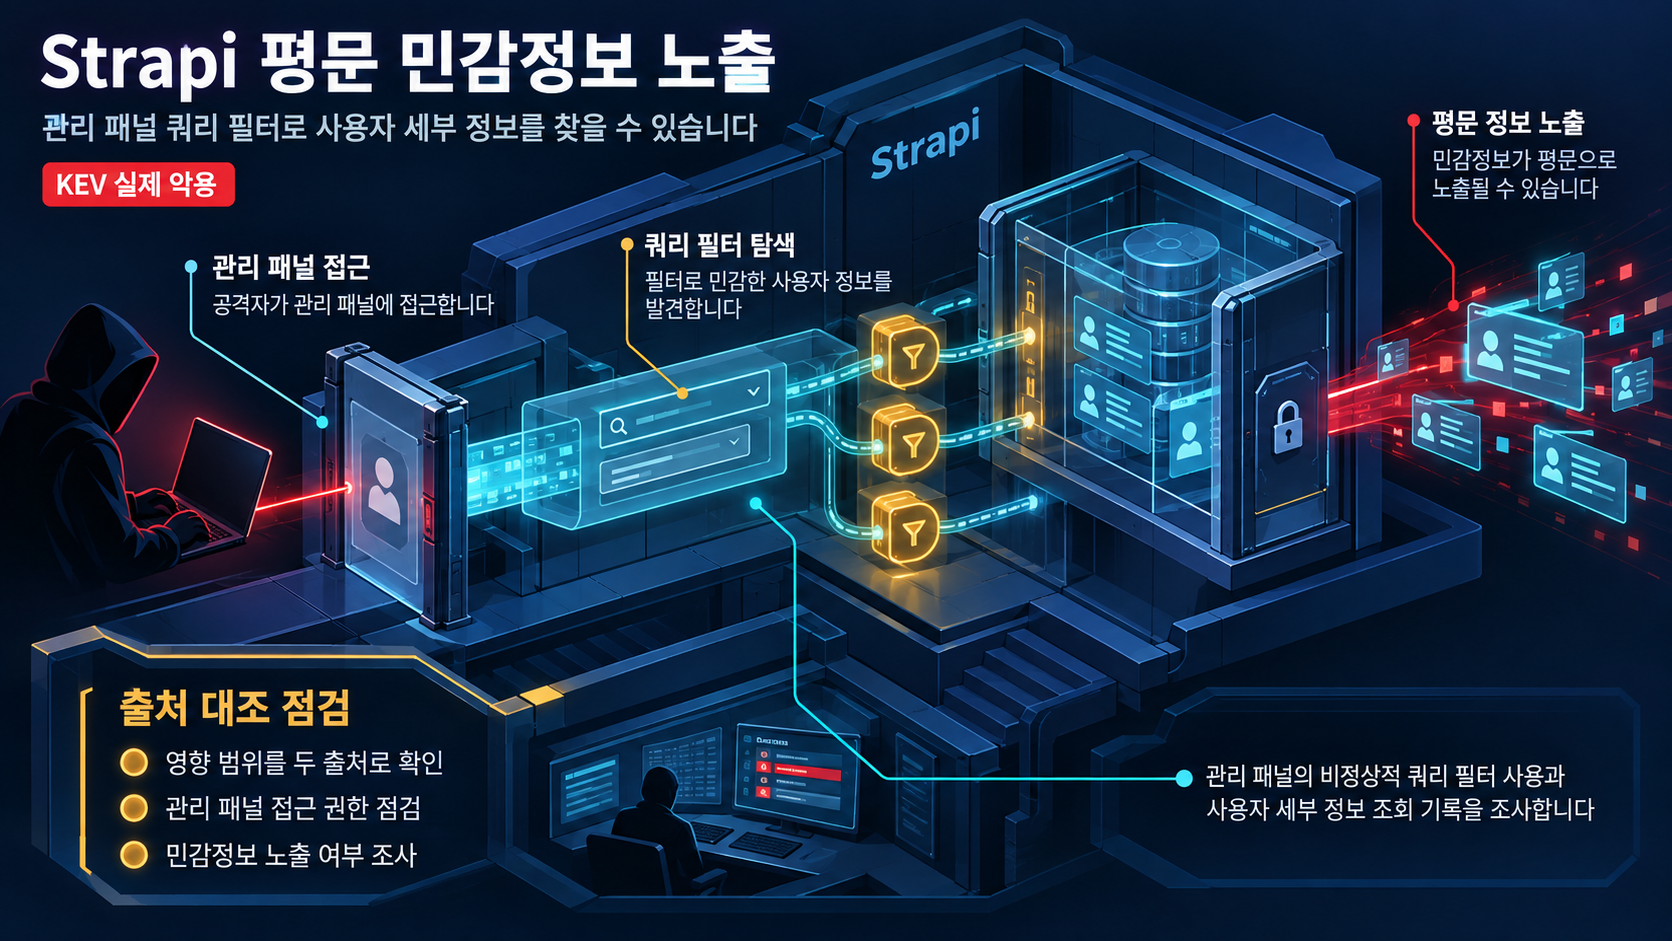
CVE-2023-22894는 Strapi 취약점으로, CVE Project 기록은 'Strapi through 4.5.5'에서 관리 패널 접근 권한이 있는 공격자가 쿼리 필터를 악용해 민감한 사용자 세부 정보를 발견할 수 있다고 기술합니다. CISA KEV 카탈로그 등재(2026-10-08)에서는 이 취약점을 '민감정보 평문 저장 취약점'으로 규정하고, 관리 패널 접근자가 쿼리 필터를 통해 민감한 사용자 세부 정보를 발견할 수 있다고 설명합니다.
Strapi 보안팀 공지에는 이 취약점의 CVSS v3.1 벡터 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H가 안내되어 있습니다. 다만 이 벡터 기반의 점수·등급 산정 근거는 이번 분석에서 독립적으로 검증하지는 않았으며, CVE 기록의 영향 버전 표기(through 4.5.5)와 Strapi 공지의 표기가 다를 수 있으므로 정확한 버전 범위는 공식 공지 원문에서 확인해야 합니다.
영향 범위
- 버전 축: CVE Project 기록은 'through 4.5.5'로 표기합니다. Strapi 보안 공지에는 이 취약점의 영향 버전이 별도로 기재되어 있으며, 두 표기가 일치하지 않을 수 있습니다. 운영 환경에서는 두 출처의 표기를 모두 확인한 뒤 점검 범위를 확정해야 합니다.
- 권한 축: CVE 기록과 CISA 설명은 관리 패널 접근을 조건으로 언급합니다. 다만 Strapi 보안 공지의 CVSS v3.1 벡터는 PR:N으로 표기되어 있어, 출처 간 권한 전제 표기에 불일치가 있습니다. 권한 조건에 관한 결론은 각 출처의 원문을 대조한 뒤 내려야 합니다.
- 파급 축: 독립 연구자의 보고에 따르면 CVE-2023-22894와 CVE-2023-22621이 자동화 스크립트로 체이닝되어 슈퍼 어드민 계정 탈취 이후 인증 없는 코드 실행에 이를 수 있다고 합니다. 이 내용은 독립 연구자 보고 기준이며 공급사나 CISA가 공식 확인한 것은 아닙니다.
기술적 분석
CVE Project 기록과 CISA KEV 카탈로그는 모두 관리 패널 접근을 언급하는 공격자가 쿼리 필터를 이용해 민감한 사용자 세부 정보를 발견할 수 있다고 설명합니다. CISA는 이 취약점을 민감정보 평문 저장 취약점으로 규정합니다. 다만 Strapi 보안 공지의 CVSS v3.1 벡터는 PR:N으로 표기되어 있어, 출처 간 권한 전제 표기가 일치하지 않습니다. 이 불일치는 각 출처 원문을 대조해 확인해야 하며, 이번 분석에서 독립적으로 검증하지는 않았습니다.
KEV 등재(2026-10-08)는 이 취약점이 실제 악용된 취약점에 해당함을 의미합니다. 출처에 명시된 영향 범위는 CVE 기록의 'Strapi through 4.5.5'와 Strapi 공지의 별도 표기이며, 두 표기가 다를 수 있으므로 운영 환경에서는 두 출처를 모두 확인한 뒤 점검 범위를 확정해야 합니다.
독립 연구자의 공개 보고서에는 CVE-2023-22894와 CVE-2023-22621이 자동화 스크립트로 체이닝되어 슈퍼 어드민 계정 탈취 후 인증 없는 코드 실행에 이를 수 있다고 보고된 내용이 있습니다. 이 보고의 전제 조건, 입증 범위, CVE-2023-22621의 세부 성격은 독립 연구자 보고 기준이며, 공급사나 CISA가 공식 확인한 내용은 아닙니다. 공개 PoC 코드의 존재 여부와 구체적 악용 방식은 이번 증거 범위에서 확인되지 않았으므로 그 세부 사항을 단정하지 않습니다.
대응 방안
즉시 점검 및 업그레이드 조치
- 운영 중인 Strapi 인스턴스의 버전을 확인하고, CVE Project 기록의 'through 4.5.5' 표기와 Strapi 보안 공지의 표기를 대조해 점검 범위를 확정합니다.
- Strapi 공식 보안 공지 원문에서 정확한 패치 대상 버전과 수정 내역을 확인하고, 해당 권고에 따라 업그레이드를 진행합니다. 정확한 패치 버전 번호는 이번 증거에서 확인되지 않았으므로 공지 원문 확인이 필요합니다.
참고자료
- CVE-2023-22894 Record (CVE List V5)
- Catalog of Known Exploited Vulnerabilities (CVE-2023-22894 entry)
- Security Disclosure of Vulnerabilities: CVE-2023-22893, CVE-2023-22621, and CVE-2023-22894
- Multiple Critical Vulnerabilities in Strapi Versions <=4.7.1
함께 읽으면 좋은 글
- CVE-2021-3199: ONLYOFFICE Docs 경로 순회 취약점, KEV 등재와 함께 문서 서버 점검이 필요한 이유
- CVE-2026-104335: IBM Langflow OSS 접근 제어 결함과 1.0.0~1.12.2 배포 점검
- CVE-2026-80048: sssd-kcm 요청 길이 처리 결함으로 로컬 DoS 발생할 수 있다
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!