CVE-2026-112015는 Omnigent의 업로드된 번들(bundle)과 러너(runner), 그리고 중첩 하위 에이전트(sub-agent) 경계에서 발생하는 경로 순회(path traversal) 취약점입니다. 이 글은 어떤 배포가 적용 대상인지, 왜 검증이 우회되는지, 그리고 0.14.0 업그레이드를 비롯한 대응 순서까지 점검 범위를 한정해 안내합니다.
개요
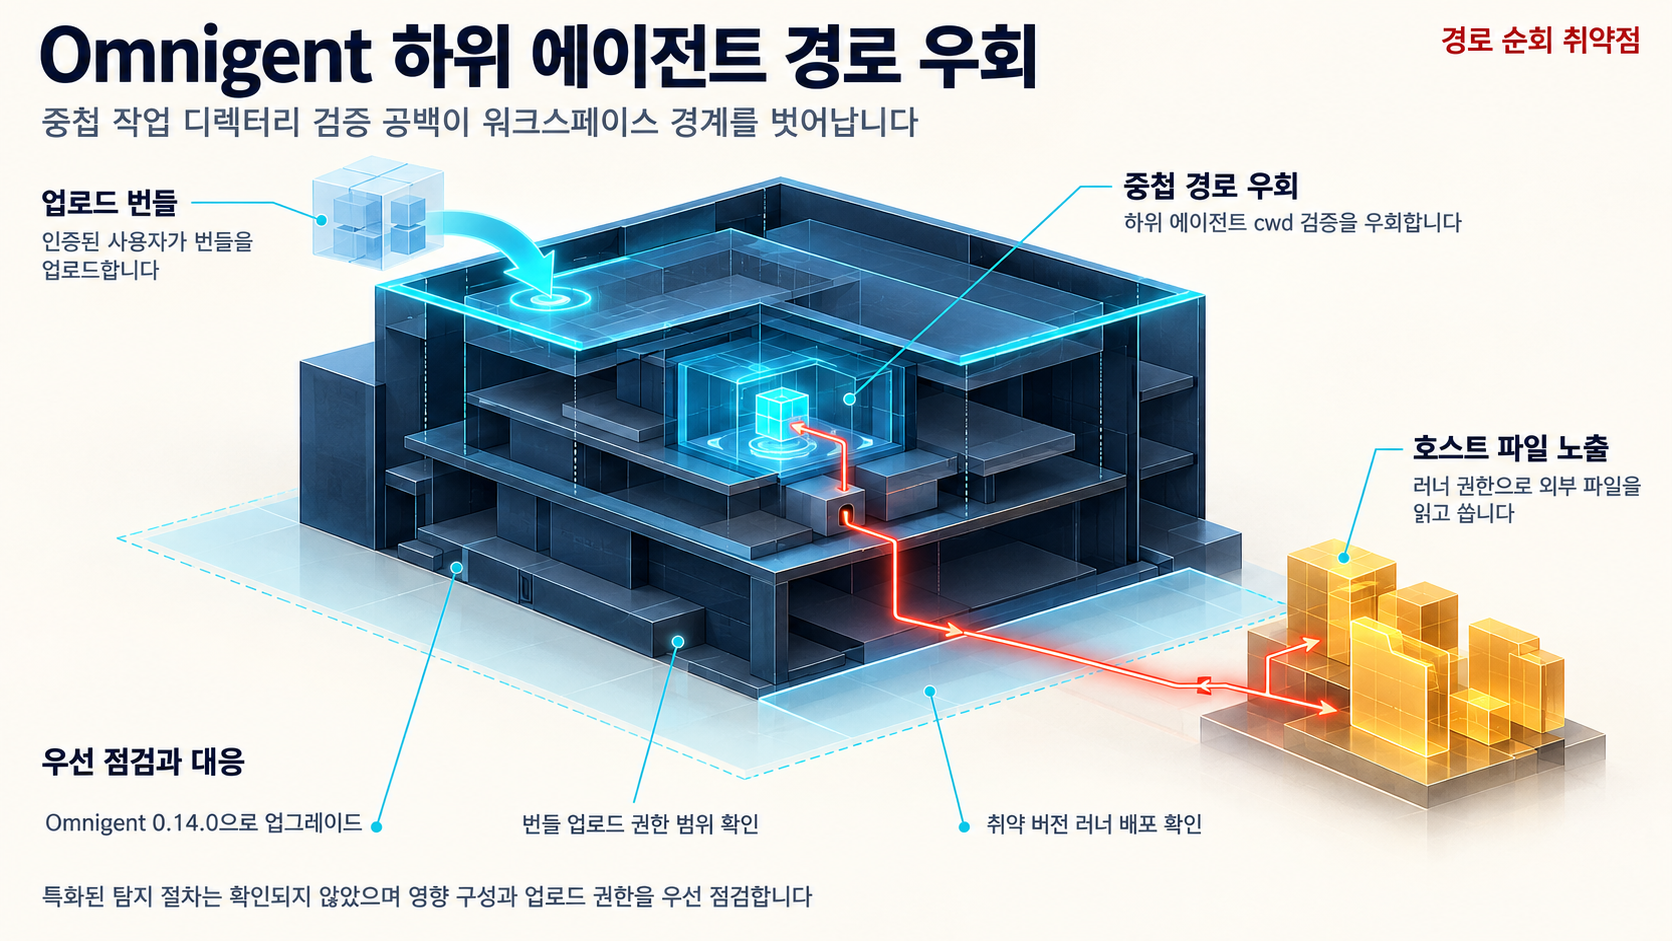
Omnigent 0.3.0 이상 0.14.0 미만 버전에는 경로 순회(path traversal) 취약점이 있습니다. 인증된 사용자가 번들을 업로드하고, 그 안의 중첩 하위 에이전트(sub-agent)에 절대 경로 또는 상위 디렉터리로 이동하는 경로(../)를 os_env.cwd로 지정하면, bundles.py의 루트 전용 검증(root-only validation)을 우회해 러너 사용자(runner user) 권한으로 워크스페이스 밖 호스트 파일을 읽고 쓸 수 있습니다(CVE-2026-112015 기록).
핵심 원인은 업로드된 번들 검증이 최상위 경로만 확인하고, 중첩된 하위 에이전트의 작업 디렉터리는 검사하지 않는다는 점입니다. 검증이 우회되면 하위 에이전트의 미검증 작업 디렉터리가 그 실행 환경의 루트가 되어, 의도된 워크스페이스 밖의 호스트 파일이 하위 에이전트의 파일 도구와 셸 도구에 노출됩니다(omnigent-ai 보안 어드바이저리 GHSA-p5x3-3gqh-x44g).
적용 환경·전제조건
제공된 근거가 확인하는 적용 대상과 조건은 다음과 같습니다.
- Omnigent 0.3.0 이상 0.14.0 미만 (omnigent >= 0.3.0, < 0.14.0)을 실행하는 배포
- 신뢰할 수 없는 에이전트 번들을 받아 실행하는 서버
- OMNIGENT_RUNNER_WORKSPACE가 설정되지 않은 러너에서 번들을 실행하는 구성
- 보고된 구성에서 sandbox.type: none으로 OS 샌드박스가 비활성화된 상태
OMNIGENT_RUNNER_WORKSPACE 미설정과 샌드박스 비활성화가 반드시 동시에 요구되는지, 각각 독립적인 조건인지는 제공된 근거에 명시되어 있지 않습니다. 보고된 구성에서는 두 조건이 함께 관찰되지만, 각각이 격리에 어떤 역할을 하는지는 한계 항목에서 확인해야 합니다.
또한 이 취약점은 인증된 사용자라는 전제가 필요합니다. 인증된 사용자가 번들을 업로드할 수 있어야 공격 경로가 성립하므로, 번들 업로드 권한이 있는 계정과 환경의 범위가 점검의 출발점이 됩니다.
기술 절차·판단 근거
취약점이 작동하는 과정과 수정의 근거를 제공된 근거 범위 내에서 살펴봅니다.
검증의 빈틈
업로드된 번들의 검증 로직은 최상위 경로만 확인하고, 중첩된 하위 에이전트가 사용하는 os_env.cwd 값은 검사하지 않습니다. bundles.py의 루트 전용 검증이 하위 에이전트 경로까지 확장되지 않는다는 것이 근본 원인입니다.
공격 경로
공격자는 먼저 인증한 뒤, 내부 하위 에이전트가 os_env.cwd에 절대 경로나 상위 이동(../) 경로를 지정하는 번들을 업로드합니다. 이 하위 에이전트가 실행되면 검증되지 않은 작업 디렉터리가 환경 루트가 되어, 의도된 워크스페이스 밖의 호스트 파일이 해당 파일 도구와 셸 도구에 열립니다.
우회 결과
우회가 성립하면 하위 에이전트는 러너 사용자 권한으로 워크스페이스 밖 호스트 파일을 읽고 쓸 수 있습니다. 보고된 구성에서는 sandbox.type: none으로 OS 샌드박스가 비활성화된 상태에서 이 경로가 확인됩니다.
수정 확인
수정은 검증 범위를 정렬해 에이전트 자체, 해당 터미널, 그리고 모든 하위 에이전트의 작업 디렉터리를 검증하도록 했습니다. 커밋 메시지에는 "Validate working directories in the agent, its terminals, and all sub-agents."라는 변경이 명시되어 있습니다(PR #7457 커밋). 0.14.0 릴리스 노트에는 업로드된 에이전트 설정 검증이 개선되었고, 도구 승인 재시도 시 검토된 인자가 보존되도록 했다고 명시되어 있습니다(v0.14.0 릴리스).
운영상 영향
제공된 근거 범위 내에서 이 취약점이 운영에 주는 의미를 정리합니다.
- 격리 경계의 의미: 인증된 사용자는 이 취약점을 통해 러너 사용자 권한으로 워크스페이스 밖 호스트 파일을 읽고 쓸 수 있습니다. 번들 업로드 권한이 있는 계정과, 그 번들이 실행되는 러너의 격리 상태가 이 취약점의 영향을 가르는 기준입니다.
- 보고된 구성: sandbox.type: none으로 OS 샌드박스가 비활성화된 구성에서 이 취약점이 보고되었습니다. 샌드박스가 활성인 환경에서의 영향 범위와, 러너 사용자 권한을 넘는 직접적 권한 상승 여부는 제공된 근거에서 확인되지 않습니다.
- 권한 범위: 파일 읽기·쓰기는 러너 사용자 권한 내에서 발생하며, 취약점으로 접근 가능한 것은 그 계정이 도달할 수 있는 호스트 파일입니다.
점검 대상: 어드바이저리는 신뢰할 수 없는 에이전트 번들을 받아 실행하는 서버, 그리고 OMNIGENT_RUNNER_WORKSPACE가 설정되지 않은 러너에서 번들을 실행하는 구성을 명시적으로 영향 대상으로 제시합니다(GHSA-p5x3-3gqh-x44g). 이 두 조건에 해당하는 배포인지 확인하는 것이 점검의 출발점입니다.
탐지·대응
탐지: 이 취약점에 특화된 탐지·모니터링 절차는 제공된 근거에서 확인되지 않습니다. 어떤 파일 접근 시도가 이 취약점의 악용을 가리키는지를 단정할 근거가 없어, 특정 탐지 규칙을 제시하지는 않습니다.
대응: 제공된 근거에서 확인되는 핵심 대응은 0.14.0 업그레이드입니다.
- Omnigent 0.14.0으로 업그레이드합니다. 이 릴리스는 업로드된 에이전트 설정 검증을 개선했고, 도구 승인 재시도 시 검토된 인자가 보존되도록 했습니다(v0.14.0 릴리스).
- 이 업그레이드는 에이전트, 터미널, 모든 하위 에이전트의 작업 디렉터리를 검증하는 변경을 포함합니다(PR #7457 커밋).
워크스페이스 변수 설정이나 샌드박스 정책 유지가 이 취약점을 완전히 차단하는지에 대한 벤더 공식 설명은 제공된 근거에 없어, 해당 항목은 한계로 남깁니다.
한계 및 참고자료
다음 사항들은 제공된 근거에서 확인되지 않아 단정하지 않습니다.
- CISA KEV 등재 여부: 제공된 증거에 없어 확인되지 않습니다.
- 실제 악용 사례 및 공개 PoC 존재 여부: 확인되지 않았습니다. CVE 기록과 어드바이저리는 취약 메커니즘과 전제 조건만 설명하고 실제 악용은 언급하지 않습니다.
- CVSS 점수 및 심각도 등급: VulnCheck 어드바이저리는 CVSS 7.7 HIGH로 표기하지만, 제공된 CVE 기록의 공식 점수는 이 증거 묶음에서 확인되지 않습니다.
- 패치 커밋의 세부 diff 내용 및 업그레이드 시 호환성 주의사항: 제공된 근거 범위를 넘습니다.
- OMNIGENT_RUNNER_WORKSPACE 미설정과 샌드박스 비활성화의 관계: 항상 동시에 요구되는지, 각각 독립적인 조건인지 근거상 명시되지 않아 조건부로만 서술했습니다.
- 워크어라운드의 실효성: OMNIGENT_RUNNER_WORKSPACE 설정과 샌드박스 활성화 상태에서 취약성이 완전히 차단되는지에 대한 벤더 공식 설명은 제공된 근거에 없습니다.
공식 벤더의 워크어라운드 실효성 설명과 KEV 등재 여부는 공개 정보가 업데이트되는 대로 별도 확인이 필요합니다.
참고자료
- CVE-2026-112015: Omnigent 0.3.0 before 0.14.0 Path Traversal via Sub-Agent os_env.cwd
- Uploaded bundle's sub-agent os_env.cwd escapes workspace containment (GHSA-p5x3-3gqh-x44g)
- align bundle validation and MCP approval retries (#7457)
- Release v0.14.0
- Omnigent 0.3.0 before 0.14.0 Path Traversal via Sub-Agent os_env.cwd
함께 읽으면 좋은 글
- 주간 보안 동향 요약: 경계 장비 악용과 권한 검증 공백이 겹쳤다
- Arcane 권한 경계 결함(CVE-2026-96627)과 환경 토큰 우회 결함: 위임 권한 점검과 2.6.0 패치 확인
- Fortinet CLI 경로 순회(CVE-2025-61624): FortiOS·FortiPAM·FortiProxy·FortiSwitchManager 고권한 계정 임의 파일 쓰기·삭제 조건 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!