API 토큰 수준의 파일 다운로드 제한이 토큰의 계정 승격으로 무력화될 수 있다면, 운영이 의존하던 권한 경계가 무너집니다. ProjectSend가 공개한 보안 권고가 바로 그 경로를 가리키며, 이 글에서는 해당 환경에 해당하는지 판단하고, 확인된 근거 범위 내에서 대응 방향을 잡는 기준을 설명합니다.
개요
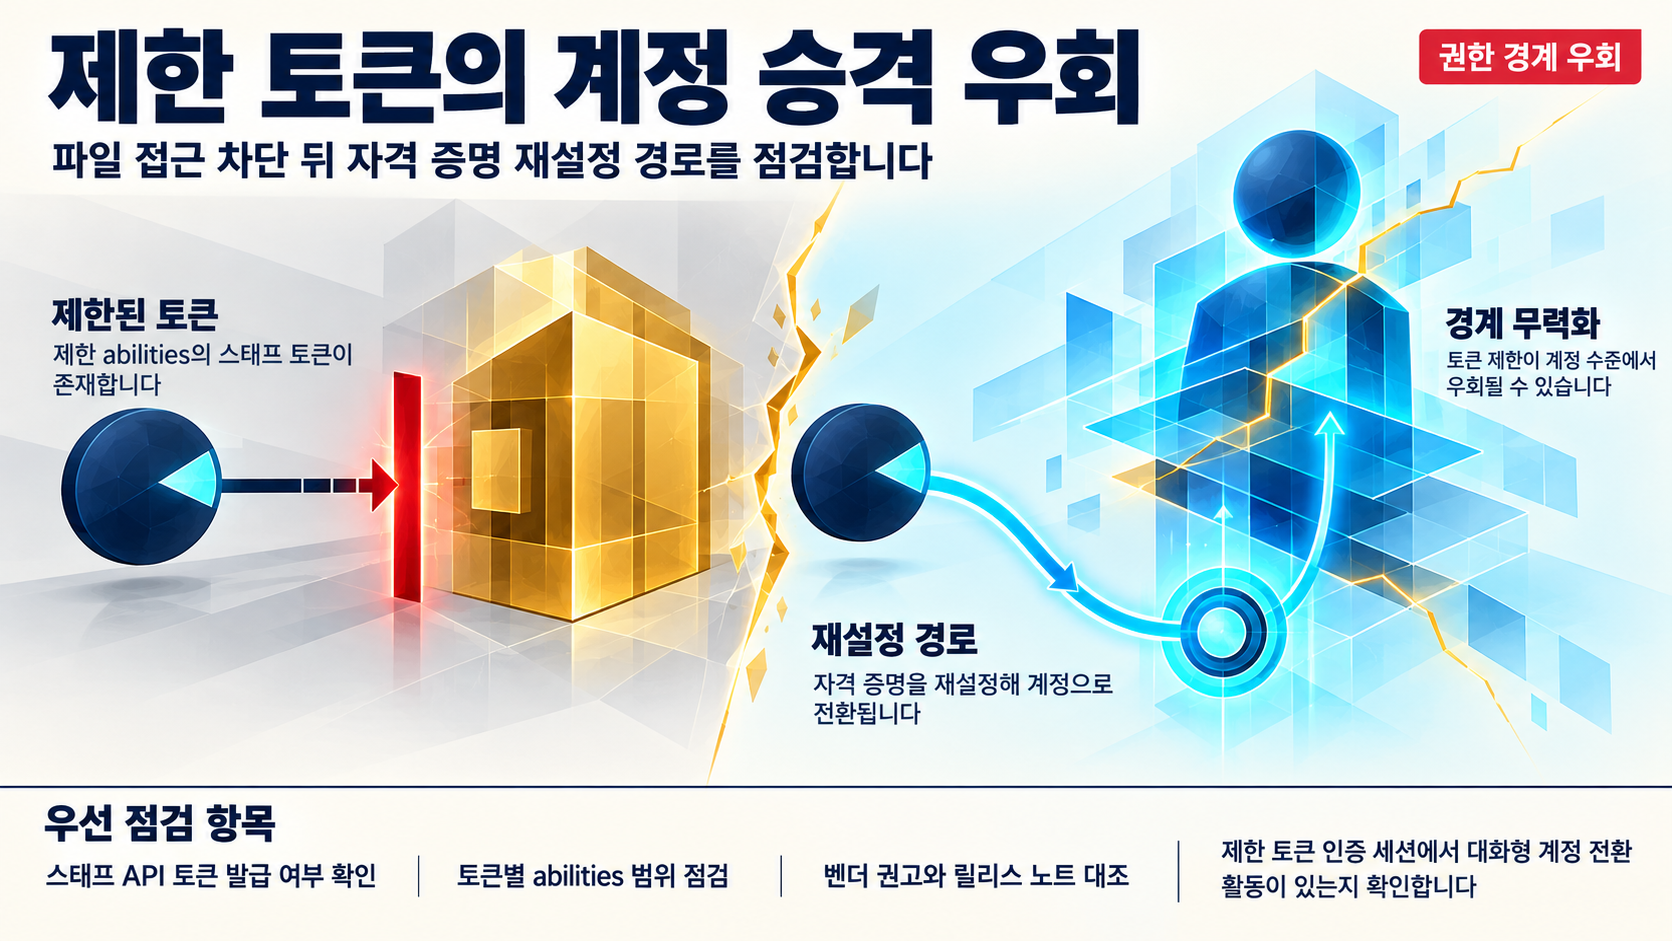
ProjectSend는 GitHub에 보안 권고 GHSA-j5cp-r8pr-m5cr를 공개했습니다. 권고의 제목은 Restricted API tokens can reset credentials and become full interactive accounts, 즉 제한된 API 토큰이 자격 증명을 재설정해 완전한 대화형 계정이 될 수 있다는 내용입니다.
- 권고의 시나리오는 공격자(Mallory)가 합법적인 ProjectSend 스태프 API 토큰을 보유하고, 이 토큰의 기능(abilities)이 의도적으로 제한된 상태를 가정합니다.
- 권고에 제시된 로컬 테스트 예시에서는 edit_clients 권한만 가진 토큰이 기밀 고객 파일을 직접 내려받으려 할 때 요청이 거부되었습니다.
- 핵심 문제는 이러한 제한된 토큰이 자격 증명 재설정 경로를 통해 완전한 대화형 계정으로 변환될 수 있다는 점입니다. 즉, 직접 파일 접근이 토큰 수준에서는 정상 차단되어도 계정 수준으로의 승격이 우회 경로가 될 수 있습니다.
적용 환경·전제조건
- ProjectSend의 스태프 API 토큰 기능을 사용하는 배포 환경
- 권한(abilities)이 제한된 스태프 API 토큰이 발급되어 있는 환경
판단 전제:
- 점검 대상은 권고에서 제시한 시나리오, 즉 합법적인 토큰 보유자로서 권한이 제한된 상태의 토큰이며, 유효하지 않은 토큰의 위조나 생성을 전제로 하지 않습니다.
- 취약 버전의 정확한 경계와 수정 버전은 확인된 근거에 없습니다. 따라서 버전 일치 여부에 앞서, 토큰의 권한 범위를 내부적으로 파악하고 버전 범위는 벤더 자료를 통해 확인하는 순서가 적절합니다.
- 이미 공개된 2.7.0 릴리스가 이 결함의 수정을 포함하는지는 릴리스 노트 원문을 확인해야 합니다.
기술 절차·판단 근거
권고가 확인한 핵심은, 권한이 제한된 스태프 API 토큰이 자격 증명을 재설정하고 완전한 대화형 계정으로 승격될 수 있다는 점입니다. 아래 내용은 권고가 제시한 시나리오와 로컬 테스트 범위에서 정리한 것입니다.
- 파일 다운로드 경로: 권고의 로컬 테스트에서 edit_clients 권한만 가진 토큰의 기밀 고객 파일 직접 다운로드는 거부되어, 토큰 수준 권한 검증이 정상 작동함을 보여줍니다.
- 자격 증명 재설정 경로: 권고는 제한된 토큰이 이 경로를 통해 자격 증명을 재설정하고 완전한 대화형 계정으로 승격될 수 있다고 설명합니다.
- 판단 근거: 로컬 테스트에서 edit_clients 권한만 가진 토큰의 직접 다운로드가 거부된 사실과, 권고가 설명한 자격 증명 재설정 시나리오를 결합하면, 토큰 수준에서 막힌 파일 접근이 계정 승격을 통해 우회될 수 있는 여지가 있다는 조건부 해석이 성립합니다. 이 해석은 관측된 실제 공격이 아닙니다. 단, 승격된 계정에서 어떤 추가 권한 범위가 허용되는지는 제공된 근거에는 명시되어 있지 않습니다.
확인되지 않은 부분과 확인 방법:
- 자격 증명 재설정이 허용되는 구체적인 취약 엔드포인트와 요청 형식은 권고 본문 전체 확인이 필요합니다.
- 공식 취약점 레코드의 CVSS 점수와 벡터는 확인된 근거에 없으므로, 심각도 수준은 벤더 권고의 내용과 내부 권한 구성을 기준으로 판단해야 합니다.
운영상 영향
권고가 명시한 내용과, 그로부터 조건부로 도출 가능한 영향입니다. 악용 상태가 확인되지 않은 점을 전제로 한 해석입니다.
- 제한된 권한의 토큰 보유자가 완전한 대화형 계정으로 전환될 수 있어, 토큰 수준에서 의도한 권한 경계가 계정 수준에서 무력화될 수 있습니다.
- 승격된 대화형 계정에서 실제로 허용되는 추가 권한 범위는 확인된 근거에 명시되어 있지 않으므로, 토큰별 abilities 구성과 내부 권한 모델을 기준으로 개별 판단이 필요합니다.
- 내부 스태프 환경이거나, 토큰이 제3자에게 유출된 경우에는 이 경로가 피해 범위를 확대하는 요인이 될 수 있습니다.
불확실성의 경계:
- 실제 악용 사례, 공개된 개념 증명(PoC), CISA KEV 등재 여부는 모두 확인되지 않았습니다.
- 따라서 이 결함을 이미 악용된 상태로 다루기보다는, 벤더가 확인한 결함이고 악용 상태는 미확인이라는 위치에서 대응 우선순위를 설정하는 것이 적절합니다.
탐지·대응
권고가 확인한 범위, 즉 제한된 토큰의 자격 증명 재설정 및 대화형 계정 전환에 국한해 대응 방향을 정리합니다. 제품별 로그·알림 세부 지침은 제공된 근거에 없으므로 이 글에서는 제시하지 않습니다.
- 이 환경에 해당하는지 확인하기 위해, 운영 중인 ProjectSend 배포에서 스태프 API 토큰이 발급되어 있는지, 그리고 그 abilities가 의도적으로 제한되어 있는지부터 확인합니다.
- 해당 시나리오가 성립할 수 있는 환경에서는, 제한된 토큰으로 인증된 세션에서 대화형 계정 전환에 해당하는 활동이 발생하는지 확인하는 방향의 점검이 의미가 있습니다. 다만 어떤 특정 이벤트가 이에 해당하는지는 권고 본문 전체 확인이 필요합니다.
- 2.7.0 릴리스의 존재는 확인되었으나, 해당 릴리스가 이 결함을 수정하는지는 확인되지 않았습니다. 수정 여부를 확정하려면 벤더 릴리스 노트와 권고 본문을 대조하는 것이 필요합니다.
한계 및 참고자료
다음 항목들은 확인된 근거에 없으므로 한계로 명시합니다.
- 자격 증명 재설정 결함의 정확한 기술 상세(취약 엔드포인트, 요청 형식)는 권고 본문 전체 확인이 필요합니다.
- 취약 버전과 수정 버전의 정확한 경계, 그리고 2.7.0이 수정을 포함하는지 여부는 벤더 자료 확인이 필요합니다.
- CVSS 점수와 벡터는 확인되지 않았습니다.
- CISA KEV 등재 여부와 실제 악용 사례는 확인되지 않았습니다.
- 제3자 독립 분석 자료의 존재는 확인되지 않았습니다.
참고자료
- Restricted API tokens can reset credentials and become full interactive accounts
- Release ProjectSend 2.7.0
함께 읽으면 좋은 글
- CVE-2026-112021: snac2 2.93 미만 JSON 파서 힙 버퍼 오버플로우 점검 가이드
- 주간 보안 동향 요약: 경계 장비 악용과 권한 검증 공백이 겹쳤다
- Arcane 권한 경계 결함(CVE-2026-96627)과 환경 토큰 우회 결함: 위임 권한 점검과 2.6.0 패치 확인
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!