Apache Kylin에 부적절한 인증(Improper Authentication) 취약점이 확인되었습니다. 운영 중인 배포가 있다면, 이 글은 공개된 공급 권고 자료로 확인되는 사실과 그 사실이 점검 우선순위에 주는 조건적 의미를 정리한 자료입니다.
개요
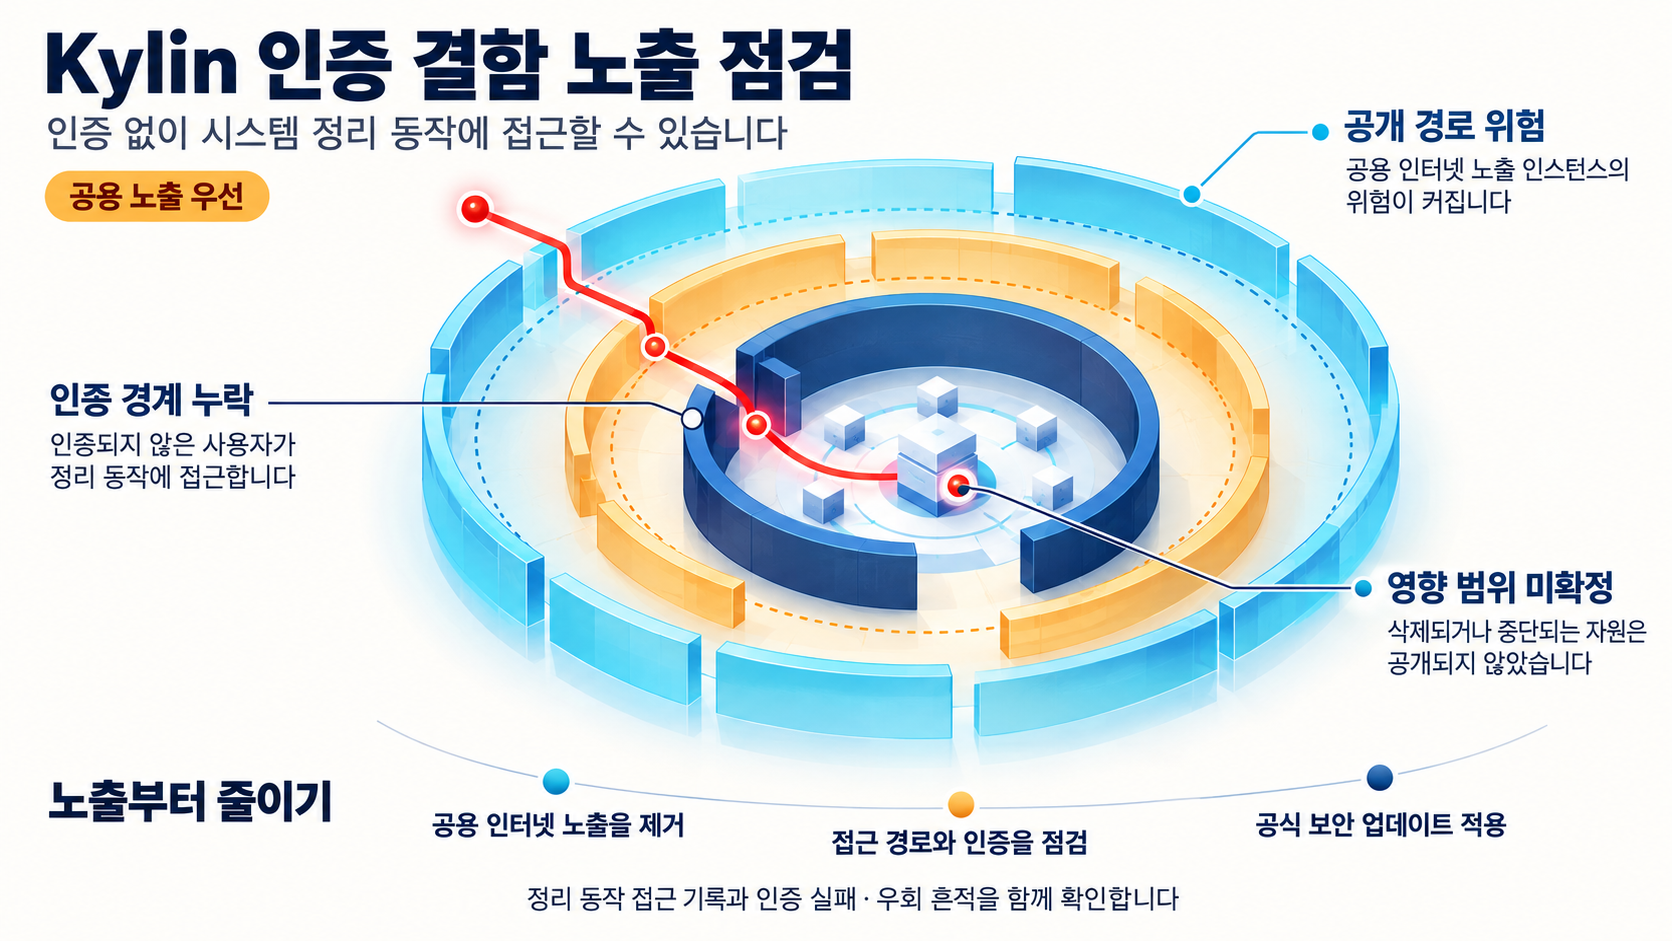
- Apache Kylin에 부적절한 인증(Improper Authentication, CWE-287) 취약점이 GitHub Advisory Database에 등재되었습니다.
- 취약점 번호는 CVE-2026-68573이며, 영향 대상 버전은 Apache Kylin 4부터 5.0.4까지입니다.
- NIST NVD 기록은 아직 Received 상태로, 공식 권고 사항은 5.0.5 버전으로의 업그레이드입니다.
- 실제 악용 사례, 공개 PoC, CISA KEV 등재 여부는 조사 시점까지 확인되지 않았습니다. 이는 존재하지 않는다는 뜻이 아니라, 공개 자료에서 확인되지 않았다는 뜻입니다.
영향 범위
- Apache Kylin 4부터 5.0.4까지를 사용하는 배포가 기술적 영향 대상입니다.
- 공급 권고문에 따르면 실질적 영향은 공용 네트워크에 직접 노출된 Kylin 서비스에 집중되며, 이 형태의 배포가 흔하지는 않다고 평가되어 있습니다.
- 사내(in-house) 배포는 대부분 영향을 받지 않는다고 평가되어 있습니다. 다만 '대부분'의 예외 조건은 명시되지 않아, 사내 배포라도 외부 네트워크로의 접근 경로가 있는지 별도로 확인하는 것이 안전합니다.
- 정리(cleanup) 동작의 성격상 악용 시 데이터 삭제나 서비스 가용성 저하가 우려될 수 있으나, 이는 가능성에 대한 조건부 해석이며 공개 자료에서 확인된 사실은 아닙니다.
기술적 분석
공개 자료에서 확인되는 범위
- GitHub Advisory Database에 따르면, 이 취약점의 핵심은 인증되지 않은 사용자가 Kylin의 시스템 정리 동작에 접근할 수 있다는 것입니다.
- 정리 동작이 어떤 엔드포인트나 API 경로를 통해 노출되는지, 악용 시 정확히 어떤 자원이 삭제되거나 중단되는지에 대한 기술 상세는 현재 공개 자료에서 확인되지 않습니다.
- GitHub Advisory Database API 기록상 이 어드바이저리는 아직 unreviewed 상태이며 severity도 unknown으로, NVD 역시 최종 평가 이전 단계에 머물러 있습니다.
이 사실이 운영 판단에 주는 의미
- 구체적인 악용 경로가 공개되지 않았더라도, 인증 절차가 빠진 구조적 결함이라는 성격 때문에 1차 점검 기준을 '노출 여부'로 잡을 수 있습니다.
- 조건부 해석으로는, 공용 인터넷에 직접 노출된 인스턴스는 탐지 체계를 강화하기 전에 노출 자체를 제거하는 것이 우선순위가 높아집니다. 이 판단은 공급 권고문이 공용 노출 배포를 주요 영향 대상으로 지목한 데 기반합니다.
- 사내 배포라도 예외가 있을 수 있으므로, '대부분 영향 없음'이라는 평가를 그대로 신뢰하기보다 접근 경로 점검으로 보강하는 것이 안전합니다.
대응 방안
1차 점검
- 운영 중인 Kylin 배포의 네트워크 노출 여부를 확인합니다. 공용 인터넷에 직접 노출되는지가 1차 점검 기준입니다.
- 공용 노출 인스턴스는 방화벽·VPN 등 접근 통제로 인증 없는 접근을 차단하고, 불필요한 노출을 제거합니다.
- Kylin 버전을 확인한 뒤 4부터 5.0.4 범위에 해당하면 업그레이드 계획을 수립합니다.
업그레이드
- Apache Kylin (GitHub releases)에서 확인되는 5.0.5가 이 문제를 수정하는 공식 권고 버전입니다. 해당 버전으로의 업그레이드를 진행 계획에 반영합니다.
지속적 구조 개선
- Kylin 서비스를 공용 네트워크에 직접 노출하지 않는 배포 구조를 유지합니다.
탐지 관점 (조건부)
- Kylin 시스템 정리 동작 관련 로그에서 인증되지 않은 출처의 요청 이력을 검토하는 것이 가능합니다.
- 다만 공식 자료에는 구체적인 IOC나 탐지 시그니처가 제공되지 않아, 정밀한 탐지 규칙은 자체 로그 분석을 기반으로 수립해야 합니다.
평가 한계
- 실제 악용 여부, 공개 PoC, CISA KEV 등재 여부는 확인되지 않았습니다.
- CVSS 점수와 최종 등급은 NVD 최종 평가가 완료되기 전까지 산정되지 않은 상태입니다.
참고자료
- Improper Authentication vulnerability in Apache Kylin · CVE-2026-68573 · GitHub Advisory Database
- NVD API record CVE-2026-68573 (vulnStatus: Received)
- GHSA-r2q4-f69c-qwfg API record (CVE-2026-68573, CWE-287)
- Release kylin-5.0.5 · apache/kylin
함께 읽으면 좋은 글
- Metalama 공용 임시 디렉터리 DLL 플랜팅으로 로컬 코드 실행 가능(CVE-2026-62847)
- BeyondTrust Remote Support 인증 우회(CVE-2026-102764): 원격지원 어플라이언스 파일 작업 권한 점검
- OpenSSF Sandbox 프로젝트 Privateer: AI 보조 보안·컴플라이언스 평가와 사람 검토 경계
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!