Arcane은 권한 위임과 환경 액세스 토큰을 이용해 관리 기능을 나누어 쓰는 오픈소스 관리 도구입니다. 이번 결함 두 건은 이 위임 구조와 인증 처리 순서에 어떤 약점이 있는지, 그리고 현재 배포 환경에서 무엇을 먼저 점검해야 하는지 보여 줍니다.
개요
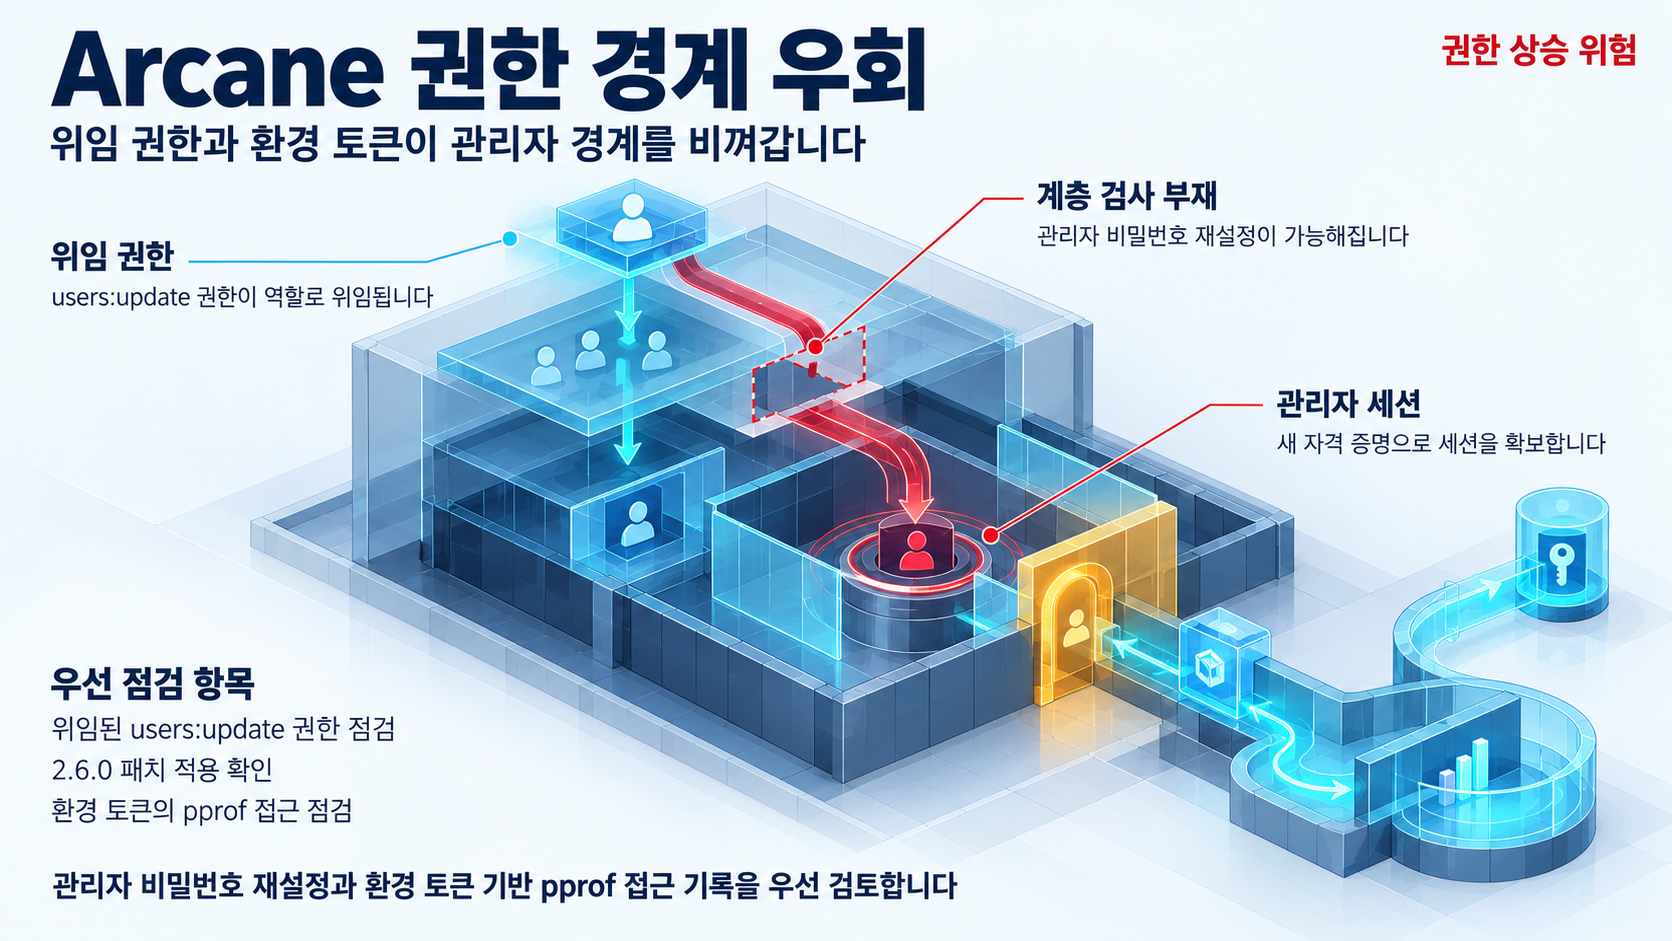
Arcane의 권한 경계 결함 두 건이 확인됐습니다.
- CVE-2026-96627: 2.6.0 미만 환경에서 사용자 정의 역할에 users:update 권한이 위임되면, 그 권한을 가진 사용자가 관리자 계정의 비밀번호를 재설정할 수 있습니다. 재설정 후 공격자가 새 자격 증명으로 관리자 세션을 확보하는 체인이 재현 검증됐으며, CVE 기록은 2.6.0 미만 버전이 영향받고 2.6.0에서 수정됐다고 확인합니다.
- 환경 토큰 우회 결함: 업스트림 어드바이저리가 확인한 바에 따르면, 유효한 환경 액세스 토큰을 지닌 요청이 /api/debug/pprof 경로에서 관리자 전용 인증 게이트를 우회할 수 있습니다. 제공된 자료에는 이 결함의 CVE 번호가 명시되어 있지 않습니다.
두 결함은 각각 권한 계층 검사 부재와 인증 미들웨어 처리 순서에서 비롯됩니다. 공개 PoC로 재현 검증된 공격 경로는 CVE-2026-96627의 권한 상승 체인이며, 환경 토큰 우회 결함은 업스트림 어드바이저리가 확인한 /api/debug/pprof 경로 우회 메커니즘으로만 뒷받침됩니다. 제공된 조사 범위에서는 두 결함 모두 실제 악용의 공개 근거를 찾지 못했습니다.
영향 범위
영향 대상은 다음과 같은 Arcane 배포 환경입니다.
- 사용자 정의 역할에 users:update 권한을 위임한 Arcane 인스턴스(CVE-2026-96627은 2.6.0 미만에서 확인)
- 환경 액세스 토큰(X-Arcane-Agent-Token)을 사용하는 Arcane 배포
위험도 관점에서, 위임 권한 보유자가 관리자 계정의 비밀번호를 재설정해 계정을 장악하면 Arcane의 전체 관리 기능에 접근할 수 있습니다. 관리 기능에 접근할 수 있는 환경에서는 Arcane이 관리하는 다른 시스템으로의 추가 침투 경로가 열릴 수 있고, 이 범위와 위험도는 배포 구성에 따라 달라집니다.
기술적 분석
권한 계층 검사 부재(CVE-2026-96627)
전역 관리자가 사용자 정의 역할을 만들어 users:update 권한을 위임하면, 해당 권한을 가진 사용자가 관리자 계정의 비밀번호 재설정을 수행할 수 있습니다. 핵심 문제는 이 경로에 권한 계층 검사(privilege-hierarchy check)가 없다는 점입니다. 역할 생성 자체는 전역 관리자 권한(RequireGlobalAdmin)으로 보호되지만, 위임 이후의 users:update 행위에는 상위 계정 보호 검사가 작동하지 않습니다. GHSA-pw5q-rjx4-7f7p는 비밀번호 재설정 후 /auth/login으로 새 자격 증명을 사용해 관리자 세션을 확보하는 흐름까지 재현해, 권한이 낮은 사용자의 권한 상승이 실제로 성립함을 보여 줍니다.
환경 토큰의 /api/debug/pprof 관리자 게이트 우회
업스트림 어드바이저리에 따르면, 요청이 유효한 환경 액세스 토큰을 X-Arcane-Agent-Token 헤더로 제공하면 managerAuth 미들웨어가 해당 환경을 확인하고 환경 범위 권한 집합을 설치한 뒤 관리자 권한 평가보다 앞서 다음 핸들러로 제어를 넘깁니다. 이 순서 때문에 환경 토큰만으로 /api/debug/pprof 경로에 대한 관리자 전용 게이트가 우회됩니다. 제공된 자료는 이 경로에서의 우회만 확인하며, 다른 관리 경로로까지 이 우회가 확장되는지는 확인되지 않습니다.
공개 PoC·익스플로잇 분석
CVE-2026-96627에 대한 공개 개념 증명(PoC)은 확인됐습니다.
- 출처: GHSA-pw5q-rjx4-7f7p
- 전제조건: 전역 관리자가 만든 사용자 정의 역할로부터 users:update 권한을 위임받은 상태
- 입증 범위: 관리자 계정 비밀번호 재설정 후 /auth/login 로그인으로 관리자 세션을 확보하는 체인
- 운영상 의미: 재현된 경로가 공개 검증된 이상, 제공된 조사 범위에서 실제 악용의 공개 근거가 확인되지 않았더라도 내부 점검을 먼저 수행해야 하는 근거가 됩니다
환경 토큰 우회에 대한 공개 PoC가 제공된 자료에 포함되어 있지는 않습니다.
대응 방안
대응은 먼저 취약 경로 점검에서 시작합니다.
즉시 점검
- 사용자 정의 역할 중 users:update 권한이 위임된 역할이 있는지 확인하고, 2.6.0 미만 환경에 해당하면 즉시 2.6.0으로 업그레이드를 진행합니다(CVE-2026-96627은 2.6.0에서 수정)
- /api/debug/pprof 경로에 환경 액세스 토큰 인증으로 접근한 요청이 있는지 확인합니다
- 관리자 계정의 비밀번호 재설정 이력과 관리자 세션 로그인 이력을 점검해, 위임 권한 계정이 관리자 계정의 비밀번호를 재설정하거나 관리 세션에 로그인한 정황이 있는지 확인합니다
근본 대응
- CVE-2026-96627은 2.6.0에서 수정 확인된 대로, 해당 환경의 버전 점검 후 2.6.0 이상으로 업그레이드합니다
- 환경 토큰 우회 결함의 수정 버전은 제공된 자료에서 확인되지 않습니다. 업스트림 어드바이저리를 지속 확인해 해당 결함의 수정 정보 확인이 필요합니다
한계
- 환경 토큰 우회 결함에 대해 제공된 자료에는 CVE 레코드 본문과 수정 버전 정보가 없으므로, 이 결함의 세부 내용과 수정 시점은 업스트림 확인이 필요합니다
- 두 결함 모두 CISA KEV 등재 여부가 제공된 자료에서 확인되지 않았습니다
참고자료
- CVE-2026-96627: Arcane delegated users:update permission allows admin account takeover via password reset
- GHSA-pw5q-rjx4-7f7p: Arcane admin account takeover via password reset (no privilege-hierarchy check)
- GHSA-mp22-58ff-6fhr: Environment access token bypasses the admin-required authorization gate on /api/debug/pprof
함께 읽으면 좋은 글
- EA Javelin Anticheat 독립 설치 관리자의 로컬 권한 상승 취약점(CVE-2026-96542): Windows 서비스 권한 점검
- Apache Kylin 5.0.5 보안 업데이트: 인증 결함 CVE-2026-68573과 공용 노출 인스턴스 점검
- Metalama 공용 임시 디렉터리 DLL 플랜팅으로 로컬 코드 실행 가능(CVE-2026-62847)
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!