EA Javelin Anticheat의 독립 설치 관리자가 만든 Windows 서비스에 지나치게 넓은 권한이 설정되는 취약점 CVE-2026-96542가 2026년 10월 16일 공개되었습니다. 원격으로 악용되는 유형이 아니라 로컬 계정 접근이 전제되는 취약점이므로, 안티치트가 설치된 다중 사용자 환경일수록 서비스 권한 점검의 가치가 높습니다. 본 글은 공개된 근거 안에서 취약점의 메커니즘과 영향 범위, 그리고 점검·대응 순서를 정리합니다.
개요
CVE-2026-96542는 EA Javelin Anticheat의 독립 설치 관리자(standalone installer)에 대한 로컬 권한 상승(Local Privilege Escalation) 취약점입니다. CVE 레코드는 공개일을 2026년 10월 16일로 기재하고 있으며, GitHub Advisory Database에는 Moderate 등급, CWE-732(잘못된 권한 할당, Incorrect permission assignment)로 분류되어 있습니다.
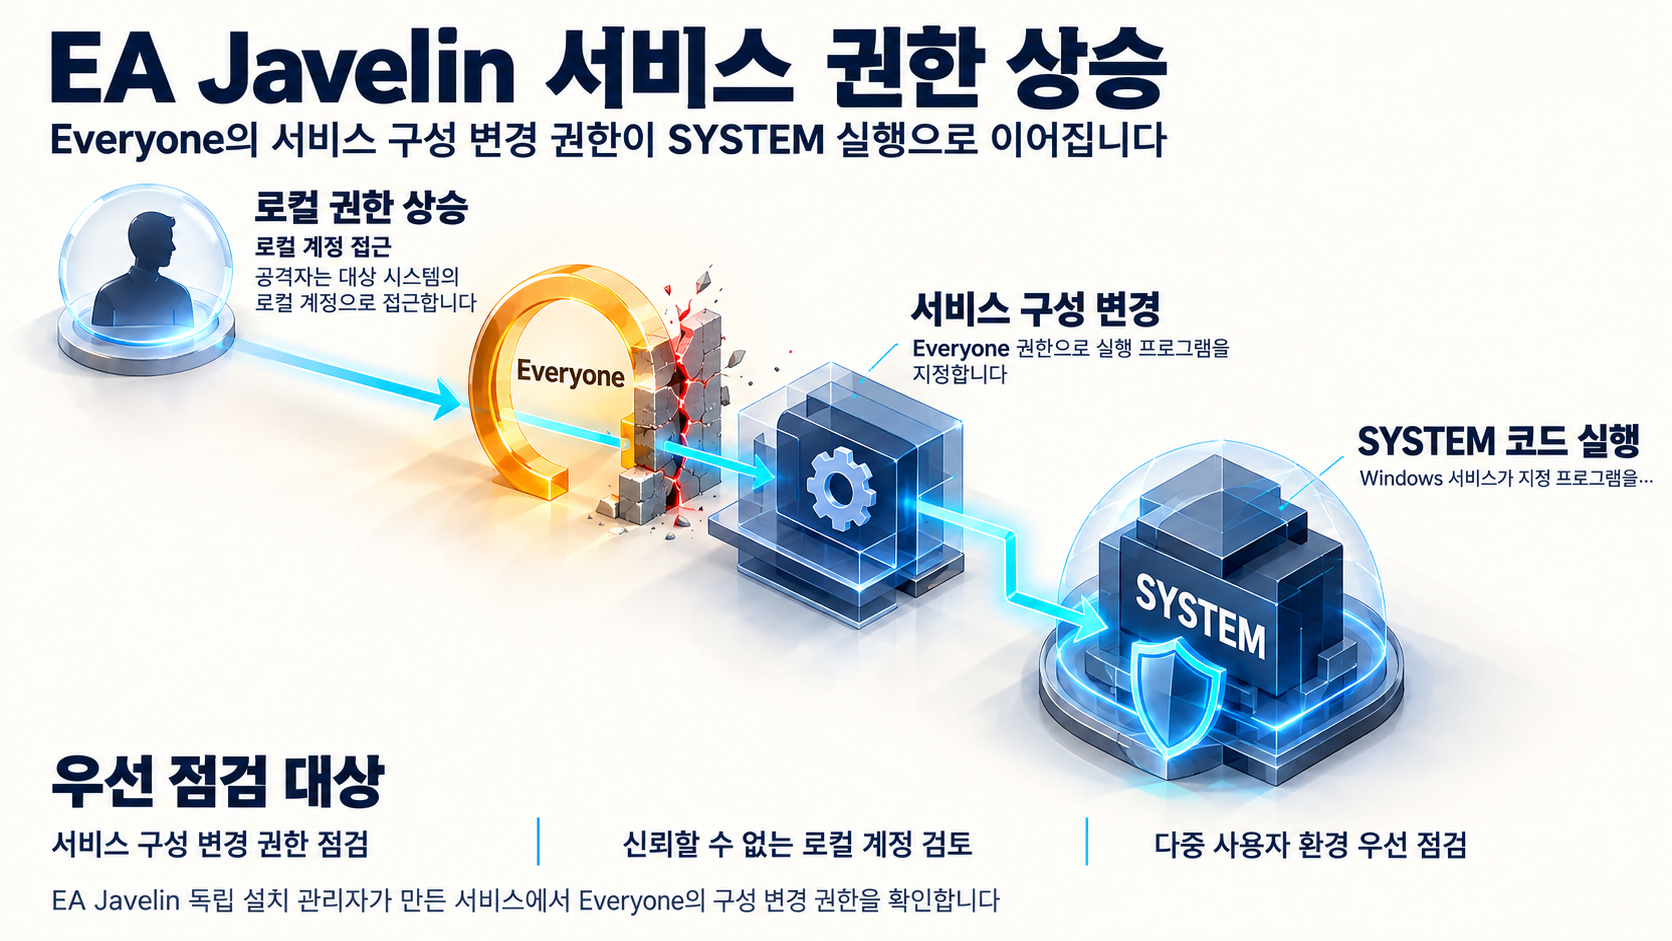
핵심 문제는 EA Javelin의 서명된 설치 관리자가 LocalSystem으로 실행되는 Windows 서비스의 구성을 Everyone 그룹이 변경할 수 있도록 권한을 설정했다는 점입니다. 대상 시스템에 로컬 계정 접근이 있는 사용자는 이 서비스 구성을 조작해 SYSTEM 권한으로 코드를 실행하는 경로에 도달할 수 있습니다. 즉, 이 취약점은 원격 인터넷 노출 유형이 아니라 로컬 접근이 전제되는 유형이며, 로컬 사용자 계정이 여러 개 존재하는 환경에서 실질적 위험이 커집니다.
조사 시점까지 야생(실제 환경)에서의 악용 사례는 확인되지 않았습니다. 다만 메커니즘이 공개된 연구 자료에 기술되어 있고 로컬 계정 접근이 가능한 환경에서 재현 여지가 있는 취약점이므로, 익스플로잇 확인 여부와 별개로 사전 대응이 필요합니다.
영향 범위
- 대상 환경: EA Javelin Anticheat 독립 설치 관리자로 설치된 Windows 환경에서, 설치 관리자가 만든 서비스가 로컬 사용자에게 노출되는 범위입니다. 확인된 근거는 독립 설치 관리자로 설치된 서비스에 한정되어 있어, 다른 설치 경로까지 동일한 설정이 적용되는지는 확인된 자료에서 확인되지 않습니다.
- 특히 유의해야 하는 환경: 다중 사용자 데스크톱, 게임 카페, 공용 PC처럼 로컬 사용자 계정이 여러 개 존재하고 서로 완전히 신뢰되지 않는 환경입니다.
- 악용 시 효과: 로컬 표준 사용자 권한에서 NT AUTHORITY\SYSTEM 권한으로의 상승입니다. SYSTEM 권한 확보 이후에는 자격 증명 덤프, 지속성 확보, 보안 정책 무력화 등 전형적인 후속 효과로 이어질 수 있는 잠재적 위험이 있습니다.
- 우선순위 해석: 다중 로컬 사용자 환경일수록 권한 상승 위험이 크다는 것은 조건부 운영 판단이며, 조직 환경에 따라 우선순위는 달라질 수 있습니다.
기술적 분석
취약점의 기술적 원인은 설치 관리자가 만든 Windows 서비스의 권한 설정 오류입니다. 보안 연구자 Miles Norris의 catsandmalware 블로그 분석에 따르면, EA Javelin의 서명된 설치 관리자는 LocalSystem으로 실행되는 서비스의 구성을 Everyone이 변경할 수 있도록 권한을 설정했습니다. 설치 관리자가 가장 평범하게 수행할 것이라 여겨지는 서비스 권한 설정이, 이 취약점의 원인이 되었습니다.
이 권한 설정 때문에 다음 단계가 열립니다.
- 임의의 로컬 사용자는 해당 서비스가 실행할 프로그램을 스스로 지정할 수 있습니다.
- Windows는 서비스 구성에 따라 그 프로그램을 NT AUTHORITY\SYSTEM 권한으로 실행합니다.
- 결과적으로 일반 사용자 권한만으로 SYSTEM 권한 코드 실행에 이르는 전형적인 서비스 권한 상승 경로가 완성됩니다.
이 구조는 CWE-732(잘못된 권한 할당)에 해당하는 오류이며, 공격자에게 필요한 것은 원격 취약점 이용이 아니라 대상 시스템에 대한 로컬 계정 접근뿐입니다.
공개 PoC·익스플로잇 분석
출처: 본 취약점에 대한 공개 기술 분석과 개념 증명 수준의 연구로, Miles Norris의 catsandmalware 블로그 분석이 메커니즘의 구체적 세부 내용을 제공하고 있습니다. 해당 분석에 따르면 EA Javelin의 서명된 설치 관리자가 LocalSystem으로 실행되는 Windows 서비스의 보안 설명자에 문제를 남겼고, 이로 인해 Everyone 그룹이 서비스 구성을 변경할 수 있게 되었습니다. 블로그는 "Eight bytes to SYSTEM in EA Javelin"이라는 제목으로 이 문제를 다루고 있으며, 데모된 변경의 규모가 극소였음을 강조합니다. 확인된 근거에는 데모된 변경의 구체적인 바이트 수준 세부 사항이 모두 포함되어 있지 않습니다.
전제조건: 공격이 성립하려면 대상 시스템에 로컬 계정 접근이 필요합니다. 즉, 원격으로 이 취약점을 악용하는 유형이 아니라, 이미 시스템에 로컬 사용자 계정으로 접근 가능한 상태(로컬 foothold)가 전제됩니다.
입증 범위: 공개된 연구가 입증한 범위는 EA Javelin 독립 설치 관리자가 설치한 Windows 서비스 환경에 한정됩니다. 서명된 설치 관리자가 Everyone에게 서비스 구성 변경 권한을 부여하고, 임의 로컬 사용자가 서비스 실행 프로그램을 지정해 NT AUTHORITY\SYSTEM 권한으로 실행에 이르는 경로가 확인되었습니다. 다른 설치 경로나 다른 EA 제품까지 동일한 설정이 적용되는지는 확인된 근거에서 확인되지 않습니다.
운영상 의미: 취약점 메커니즘이 공개 연구에 기술되어 있어 로컬 계정 접근이 가능한 환경에서 재현 여지가 있습니다. 따라서 야생 악용 사례가 확인되기를 기다리기보다, EA Javelin Anticheat가 설치된 시스템에 신뢰할 수 없는 로컬 사용자 계정이 존재하는지 여부가 리스크 평가의 핵심 기준이 됩니다. 다중 사용자 데스크톱, 게임 카페, 공용 PC와 같은 환경에서는 사전 점검이 우선됩니다.
악용 현황은 다음과 같이 정리할 수 있습니다.
- 공개 기술 분석과 개념 증명(PoC) 수준의 연구는 확인되었습니다.
- 조사 시점까지 야생(실제 환경) 악용 사례는 확인되지 않았습니다.
- 메커니즘이 공개 연구에 기술되어 있어, 악용 확인 여부와 별개로 사전 대응이 필요합니다.
대응 방안
즉각 점검
EA Javelin Anticheat가 설치된 Windows 시스템이 있다면 다음 점검을 권장합니다.
- 해당 서비스의 보안 설명자(Security Descriptor)를 점검해, Everyone 또는 Authenticated Users가 서비스 구성 변경(SERVICE_CHANGE_CONFIG 등) 권한을 가지고 있는지 확인합니다.
- 서비스 구성 변경 이벤트(서비스 BinaryPathName 등 구성 수정)에 대한 로그 모니터링 체계를 점검하고, SYSTEM 권한을 가진 서비스가 로컬 사용자 세션에서 시작된 변경 이후 비정상 경로의 실행 파일을 로드하는 패턴을 주시합니다.
- EA Javelin 관련 서비스의 소유·권한 현황을 자산 목록과 대조하는 정기 점검을 병행합니다.
권한 최소화
- 소수의 신뢰되는 관리자만 해당 서비스를 제어할 수 있도록 권한을 최소화합니다(예: 관리자 그룹 외 구성 변경 권한 제거).
- 로컬에서 신뢰할 수 없는 사용자가 존재하는 환경이라면, 패치 또는 업데이트 적용 전까지 해당 안티치트 소프트웨어의 설치·운영을 중단하는 것이 보수적인 조치입니다.
근본 대응
- EA가 배포하는 수정된 설치 관리자 또는 업데이트의 배포 여부를 확인하고, 배포되는 즉시 적용합니다. 이를 통해 서비스가 기본적으로 안전한 권한(구성 변경은 관리자 전용)으로 설치되도록 합니다.
- 설치 관리자가 만드는 서비스 권한을 조직 표준 설정(스크립트, GPO 등)과 대조해 점검하는 절차를 마련해, 향후 유사한 CWE-732 계열 권한 할당 오류를 조기에 발견합니다.
확인이 필요한 사항
- 패치 버전, 수정된 설치 관리자 번호, 공식 KB/릴리스 노트는 현재 확인된 근거에서 확인되지 않았습니다. 벤더 공식 채널을 통해 확인하세요.
- 수치 기반 CVSS 점수와 CISA KEV 등재 여부는 확인되지 않았습니다. GitHub Advisory Database는 Moderate 등급으로 기재되어 있으나 Unreviewed(미검토) 상태입니다.
- 야생 악용 여부도 계속 확인이 필요합니다.
- IOC나 특정 탐지 시그니처가 확인된 근거에 포함되어 있지 않으므로, 앞선 탐지·모니터링 항목은 일반적 지침으로 이해해 주세요.
참고자료
- CVE-2026-96542: EA Javelin Anticheat Installer Local Privilege Escalation
- Eight bytes to SYSTEM in EA Javelin
- GHSA-x5g7-wpj7-pfj2: Incorrect permission assignment (CWE-732) in the standalone installer for EA Javelin Anticheat
함께 읽으면 좋은 글
- Metalama 공용 임시 디렉터리 DLL 플랜팅으로 로컬 코드 실행 가능(CVE-2026-62847)
- BeyondTrust Remote Support 인증 우회(CVE-2026-102764): 원격지원 어플라이언스 파일 작업 권한 점검
- OpenSSF Sandbox 프로젝트 Privateer: AI 보조 보안·컴플라이언스 평가와 사람 검토 경계
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!