영국 NCSC, 미국 FBI, 네덜란드 AIVD가 공개한 공동 권고에 따르면, 이란 국가 지원 배우가 WhatsApp과 Telegram 같은 메신저에서 지인이나 플랫폼 기술지원을 사칭해 표적과 신뢰를 쌓은 뒤 스파이웨어 CHOSEN BRICK을 배포해 왔습니다. 이 글은 해당 권고와 분석에서 확인된 사실만 바탕으로, 이 흔적이 지금 내 환경에서 무엇을 의미하는지 점검 범위와 우선순위로 풀어냅니다.
개요
공동 권고에 따르면 CHOSEN BRICK은 최소 2025년부터 영국, 미국, 네덜란드를 포함한 전 세계 개인을 표적으로 삼아 온 스파이웨어 계열입니다(NCSC). 이란 국가 지원 배우가 메신저에서 표적의 지인이나 메신저 플랫폼의 기술지원을 사칭해 신뢰를 형성한 뒤 악성코드를 심는 방식이며, 반체제 인사, 활동가, 언론인이 주요 표적 집단입니다.
CHOSEN BRICK은 표적의 연락처, 이메일, 소셜 미디어 메시지를 수집하고, 화면 내용을 캡처하고 마이크에 접근하는 기능을 포함합니다. 공동 권고에서는 이 캠페인으로 탈취된 민감 정보가 유출 사이트에 게시된 사례가 확인되었습니다.
공격 흐름
공격은 표적이 이미 알던 인물이나 메신저 플랫폼의 기술지원을 사칭하는 소셜 엔지니어링으로 시작됩니다(공동 권고). 공격자는 표적과 신뢰 관계를 형성한 뒤에야 다음 단계로 넘어갑니다.
이후 전달된 악성 파일의 위장 형태가 확인됩니다. 정상 애플리케이션으로 보이는 Pictory, RunwayML, Norton Antivirus, Telegram, Adobe Flash Player, KeePass와, MRI 검사 결과처럼 보이는 파일이 확인된 형태입니다. 파일이 링크인지, 첨부인지 등 구체적 전달 방식은 이 자료에서 확인되지 않습니다.
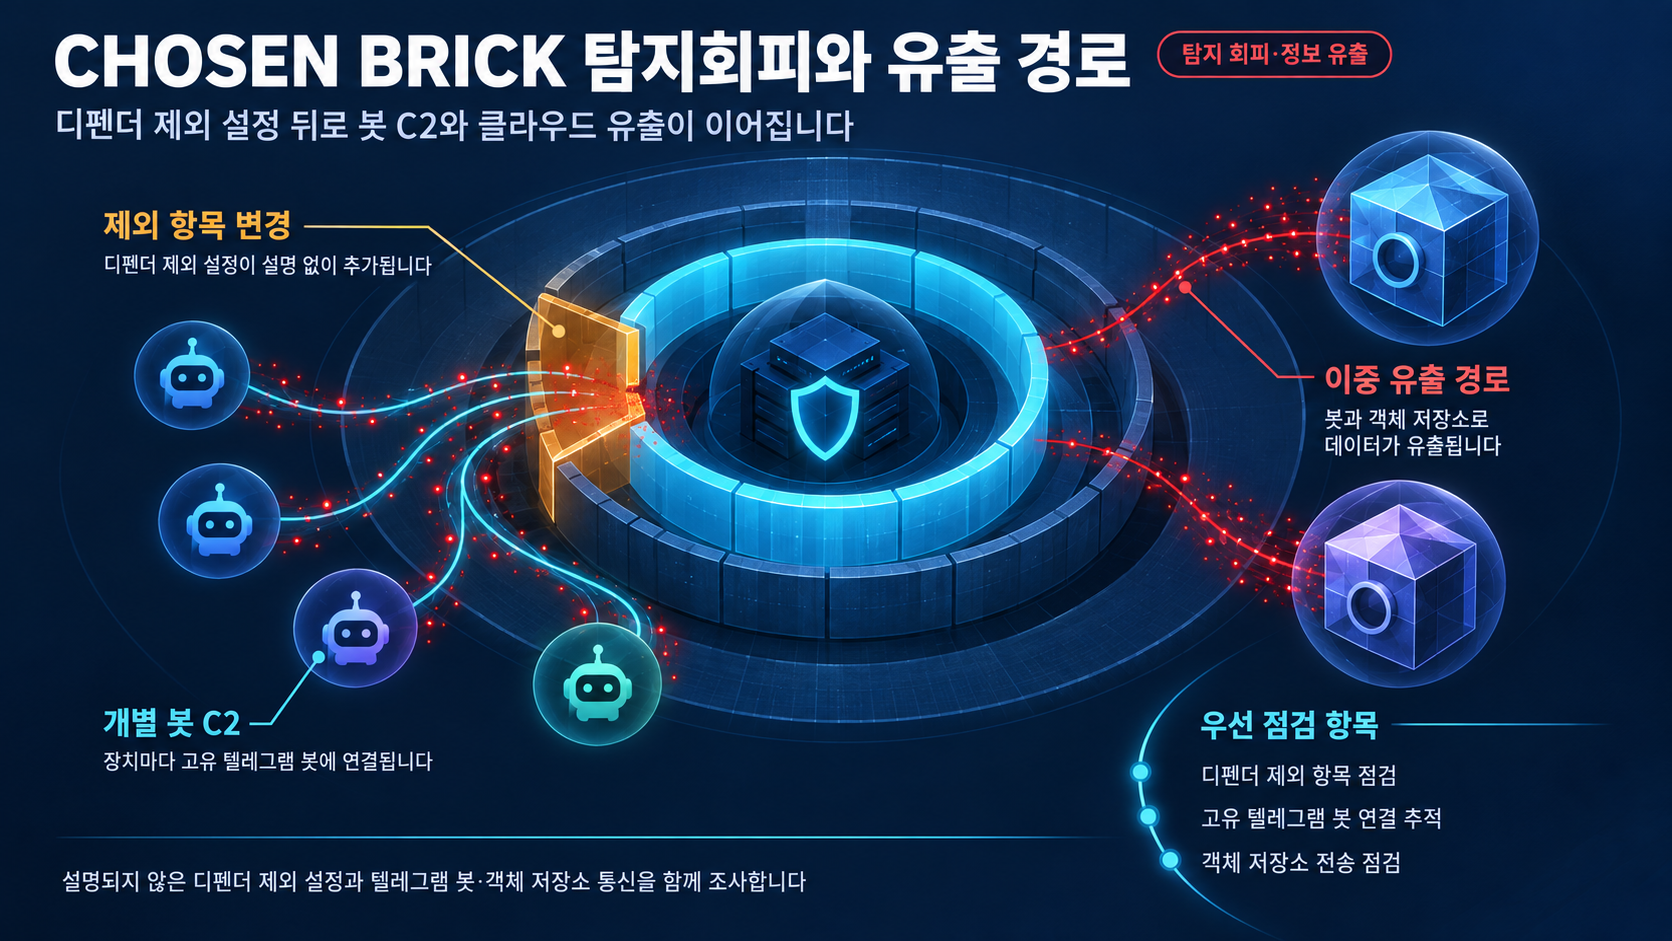
장착된 악성코드는 지휘통제(C2)를 위해 Telegram에 연결합니다. 이때 각 피해 장치는 피해자에게 고유한 서로 다른 Telegram Bot ID를 사용하는데, 권고문은 이를 피해자 간 교차 오염을 막기 위한 운영보안 조치로 설명합니다.
수집된 파일과 데이터는 Telegram 봇과 VultrObjects, StorjShare 같은 클라우드 오브젝트 스토리지를 조합해 유출됩니다. 최근 변종은 Telegram 봇 사용 자체를 숨기기 위해 HTTPS/SOCKS5 프록시를 경유하는 방식이 확인되었습니다.
영향 범위
이 악성코드는 Windows 운영체제만을 표적으로 확인되었으며, 재부팅 후에도 설치 상태가 유지되는 지속성을 가집니다. Windows 외 플랫폼에 대한 해당 여부는 이 자료에서 확인되지 않습니다.
영향 대상은 최소 2025년부터 영국, 미국, 네덜란드를 포함한 전 세계 개인입니다. 확인된 표적 집단은 반체제 인사, 활동가, 언론인입니다.
영향의 성격은 개인정보 유출과 실시간 감시에 집중됩니다. 연락처와 통신 기록은 사칭 공격의 소재가 될 수 있고, 화면 캡처와 마이크 접근은 표적의 활동과 대화가 노출되는 결과를 만들 수 있습니다. 탈취된 민감 정보가 유출 사이트에 게시된 사례가 확인된 만큼, 침해가 발생했을 때 피해가 사후적으로 확대될 수 있다는 점을 유의해야 합니다.
한계: 표적 식별 기준과 피해 규모에 대한 세부 통계는 제공되지 않아, 표적 범위를 더 넓게 단정할 수 없습니다.
기술적 분석
탐지를 회피하기 위해 CHOSEN BRICK은 Microsoft Defender 백신에 제외 항목을 추가하는 행위가 확인되었습니다. 이 신호는 악성코드 자체의 존재를 직접 보여주는 것이라기보다, Defender 설정이 설명되지 않는 방식으로 변경되었다는 사실에서 먼저 포착될 여지가 큽니다.
지휘통제와 유출 경로가 Telegram 봇과 특정 클라우드 오브젝트 스토리지(VultrObjects, StorjShare)에 의존합니다. 권고문에 따르면 각 피해 장치는 서로 다른 고유 Telegram Bot ID를 연결하며, 권고문은 이를 피해자 간 교차 오염을 방지하기 위한 운영보안 조치로 설명합니다.
정리하면, 권고문에서 확인된 사실이 현재 환경에서 점검 대상으로 지목하는 것은 다음입니다. Microsoft Defender에 제외 항목을 추가해 탐지를 회피하는 행위, 피해자별 고유 Telegram Bot ID로의 지휘통제(C2) 연결, 그리고 Telegram 봇과 VultrObjects·StorjShare 같은 클라우드 오브젝트 스토리지 조합을 통한 데이터 유출입니다.
대응·복구
권고문에서 현재까지 확인된 사실은 다음과 같습니다.
- Microsoft Defender에 제외 항목이 추가되는 행위가 관찰되었습니다.
- 악성코드는 각 피해 장치에 고유한 Telegram Bot ID로 지휘통제를 수행합니다.
- 유출은 Telegram 봇과 VultrObjects, StorjShare 같은 클라우드 오브젝트 스토리지를 조합해 이루어졌습니다.
- 재부팅 후에도 설치 상태가 유지되는 지속성이 관찰되었습니다.
권고문상 재부팅으로 설치 상태가 유지된다는 관찰에 유의해야 합니다. 반면, 구체적인 IOC 목록(해시, 도메인, Bot ID 샘플, Defender 제외 경로), 지속성 상세 기법, 파일 전달의 구체적 경로, 치료·제거 전용 도구나 벤더별 시그니처 지원 여부는 이 자료에서 확인되지 않아, 이 단계에서는 단정할 수 없습니다.
재발 방지
권고문은 지속성 상세 기법, IOC 목록, 치료·제거 도구에 대해 구체적으로 명시하지 않아, 이 자료 범위에서는 특정 경화 체크리스트를 검증할 수 없습니다.
- 확인된 관찰 지점은 Microsoft Defender 제외 항목 추가와, 피해자별 고유 Telegram Bot ID 기반의 C2 설계입니다. 구체적 아티팩트가 공개되기 전까지는 이 확인된 관찰 지점을 기준으로 점검 범위를 설정하는 데 무게를 두는 것이 적절합니다.
- 확인되지 않은 세부 사항(IOCs, 지속성 기법, 제거 도구)은 추가 출처가 확보될 때까지 한계로 두는 것이 정확합니다.
참고자료
- UK and allies expose spyware used by Iranian state actors to target dissidents, activists and journalists
- Iranian cyber targeting of dissidents, activists and journalists (joint advisory)
함께 읽으면 좋은 글
- 주간 보안 동향 요약: 실제 악용이 관리 경계와 패치 순서를 바꾸다
- Adobe Commerce CVE-2026-71362: 권한 부여 결함, CISA KEV 등재와 전자상거래 자산 점검
- CVE-2026-5430: WSO2 API 플랫폼 경로 순회 KEV 등재와 파일 업로드·원격 코드 실행 조건 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!