핵심 이슈
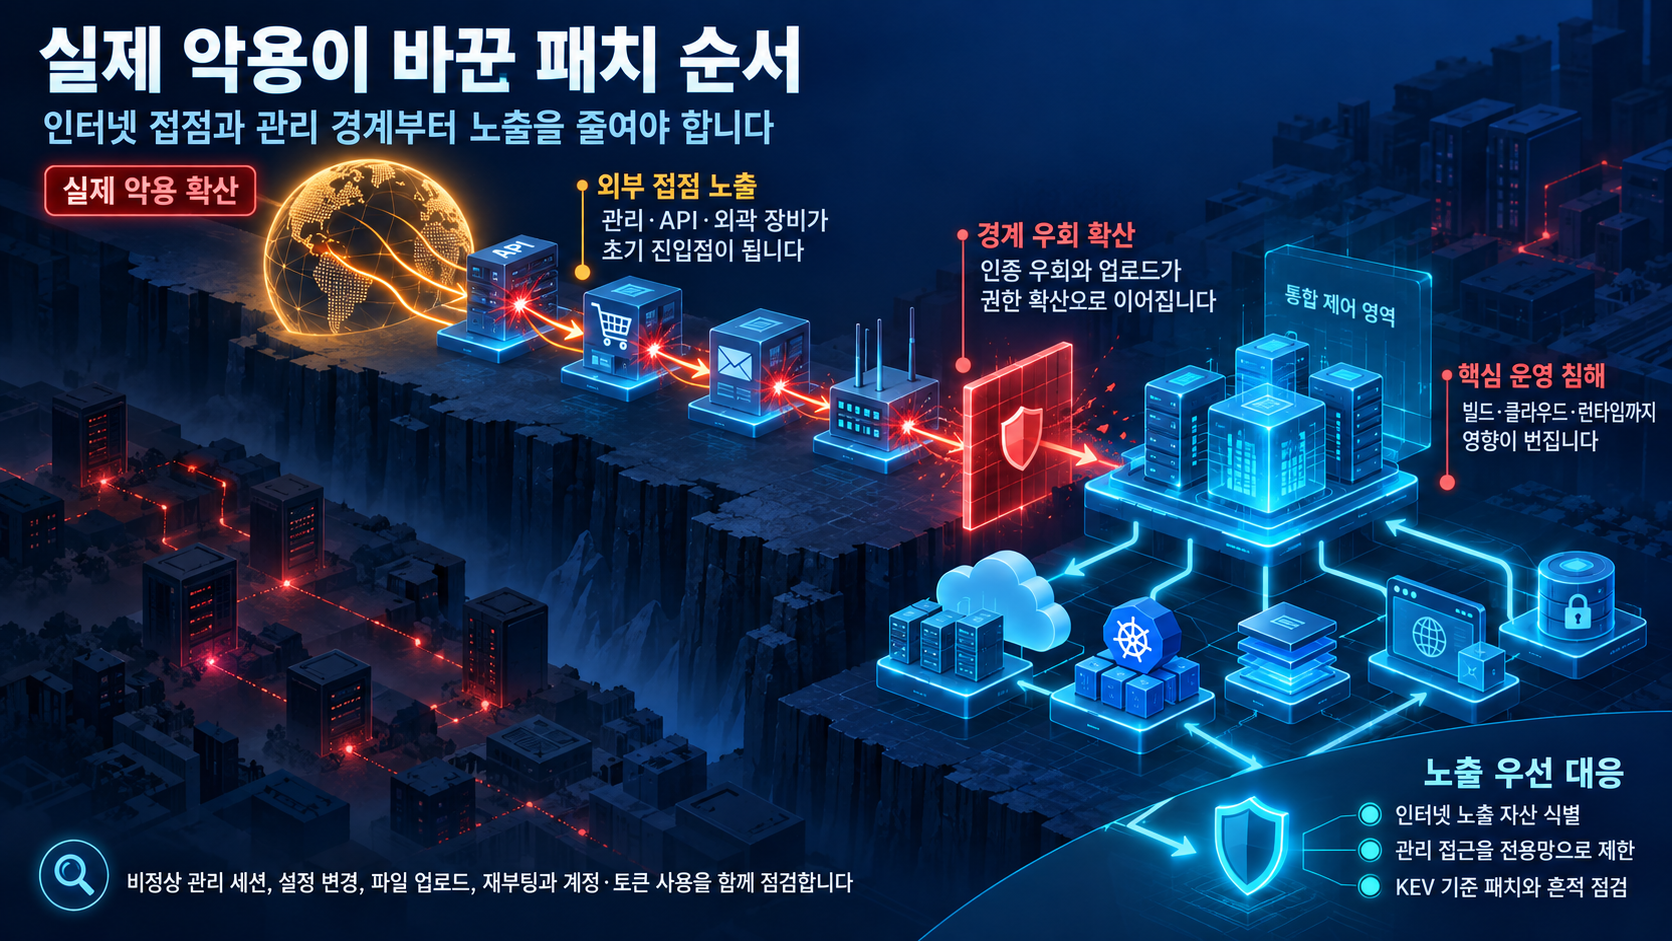
1. 실제 악용은 인터넷 접점과 관리면을 최우선으로 끌어올렸다
근거: 이번 주 운영 발행 콘텐츠에서는 전자상거래, API 플랫폼, 인쇄 관리, 메일 보안, SD-WAN, 보안 관리 서버, 애플리케이션 게이트웨이처럼 조직의 외부 접점과 관리 기능에서 KEV 등재 또는 실제 악용이 반복됐다. 일일 인사이트가 지적한 제어 평면의 런타임 권한 집행 공백과 보안 뉴스의 금융권 웹·API 긴급 점검 흐름도 같은 방향을 가리킨다. 실무 의미: 취약점 점수만 높은 순서로 처리하면 인증 전 접근, 파일 업로드, 원격 코드 실행처럼 외부 노출과 결합해 즉시 침해로 이어지는 경로를 놓칠 수 있다. 우선 대응: 인터넷에서 도달 가능한 관리·API·전자상거래·메일 자산을 먼저 식별하고, 노출 차단과 접근 제한을 즉시 적용한 뒤 KEV 및 벤더 권고에 따라 패치와 침해 흔적 점검을 병행해야 한다.
관련 출처
- Adobe Commerce CVE-2026-71362: 권한 부여 결함, CISA KEV 등재와 전자상거래 자산 점검
- CVE-2026-5430: WSO2 API 플랫폼 경로 순회 KEV 등재와 파일 업로드·원격 코드 실행 조건 점검
- PaperCut NG/MF CVE-2026-81578·CVE-2026-82078: 인증 우회와 Unsafe Reflection 연쇄로 이어지는 인쇄 관리 서버 위협
- FortiMail 경로 순회 취약점(CVE-2026-104286) 실제 악용 대응과 관리 인터페이스 점검
- CVE-2026-93952: Arista VeloCloud Orchestrator 온프레미스 관리 경계 점검
- Check Point 관리 서버 경로 순회·파일 업로드 취약점(CVE-2026-93616): 실제 악용 확인, 패치 우선순위 최상단
- CVE-2026-94127: F5 BIG-IP APM 힙 버퍼 오버플로와 KEV 등재, OAuth Authorization Server 구성 점검 필요
2. 커널·브라우저·로컬 권한 상승은 기초 자산의 패치 공백을 드러냈다
근거: Linux kTLS와 AF_ALG, Windows AFD, Chromium V8, Red Hat ABRT까지 운영체제·커널·브라우저의 기초 계층에서 KEV 관련 콘텐츠가 집중됐다. 이 취약점들은 원격 접점뿐 아니라 이미 확보된 로컬 접근의 권한 상승과 사용자 단말의 웹 콘텐츠 처리처럼 서로 다른 초기 조건을 가진다. 실무 의미: 서버 애플리케이션만 패치해도 된다는 관점으로는 커널 패키지, HWE 커널, 브라우저 파생 제품, 레거시 유틸리티가 인벤토리 밖에 남는다. 우선 대응: 배포판·커널 빌드·브라우저 채널·레거시 패키지를 자산별로 대조하고, 수정 버전 적용 여부를 실제 실행 버전으로 검증하며, 재부팅이나 서비스 중단이 필요한 항목은 노출도와 KEV 상태를 기준으로 변경 창을 앞당겨야 한다.
관련 출처
- CVE-2025-39682: Linux 커널 kTLS 수신 경로 결함과 KEV 등재 자산 점검
- CVE-2026-68820: Windows WinSock AFD Use-After-Free KEV와 로컬 권한 상승 점검
- CVE-2025-39964: Linux 커널 AF_ALG 동시 쓰기 결함과 CISA KEV 등재, Ubuntu 22.04 패치 확인
- CVE-2026-87491: Chromium V8 범위 밖 쓰기와 Chrome·Edge 업데이트 점검
- CVE-2015-5287: Red Hat ABRT 심볼릭 링크 권한 상승, KEV 등재와 레거시 Linux 점검
3. 신뢰 경계 실패가 공급망·클라우드·샌드박스를 연쇄 관통했다
근거: NeedyMantis는 정상 소프트웨어와 DLL 사이드로딩을 장기 접근에 연결했고, Storm-3068은 계정 장악 뒤 개발 파이프라인과 Kubernetes로 권한을 확산했다. Contrast의 비밀·복구 경계와 vm2의 외부 모듈 리졸버 인가 우회는 격리나 암호화라는 명칭만으로 실제 경계가 보장되지 않음을 보여준다. Star Blizzard의 피싱·침해 계정 활용 역시 신뢰받는 전달 경로가 공격 인프라로 전환되는 흐름과 맞닿아 있다. 실무 의미: 서명된 소프트웨어, 정상 계정, 샌드박스, 기밀 컨테이너를 각각 독립적으로 신뢰하면 한 경계의 실패가 빌드·클라우드·런타임 전체로 번질 수 있다. 우선 대응: 배포 산출물과 로더 체인의 무결성을 재검증하고, 침해 가능 계정·토큰·비밀을 회수·교체하며, 개발 파이프라인과 Kubernetes 권한을 세션 단위 최소 권한으로 축소하고 샌드박스 파일 접근 경계를 회귀 테스트해야 한다.
관련 출처
- Star Blizzard의 RedFlick 피싱·악성코드 전달 기법과 방어 점검
- NeedyMantis 사후침해 악성코드: DAEMON Tools 공급망 침해와 장기 접근 흔적 점검
- Storm-3068 침해 경로로 보는 소스코드 이후의 클라우드 권한 확산 점검
- Contrast 기밀 컨테이너 취약점 점검과 대응: LUKS2 영구 볼륨·로그 비밀 유출·복구 신뢰 경계
- CVE-2026-100721: vm2 NodeVM 외부 모듈 리졸버의 접두사 인가 우회와 샌드박스 경계 점검
4. 외곽 장비의 공개 익스플로잇은 노출 제거를 패치보다 앞세웠다
근거: Zyxel 스위치에서는 LAN 내 인증 없는 공격자의 잠재적 명령 실행과 실제 공격 관측이, D-Link 라우터에서는 원격 범위 밖 쓰기와 공개 익스플로잇이 확인됐다. 같은 주 보안 뉴스에서 외곽 시스템과 웹·API 취약점을 노린 연쇄 침해가 반복된 점은 중앙 시스템보다 관리가 느린 네트워크 장비가 초기 진입점이 되기 쉽다는 운영 현실을 뒷받침한다. 실무 의미: 수정 펌웨어가 불명확하거나 교체가 지연되는 장비는 패치 대기만으로 위험을 줄일 수 없다. 우선 대응: 해당 모델과 펌웨어를 즉시 식별해 인터넷·비신뢰망 도달성을 제거하고, 관리 접근을 전용망과 허용 목록으로 제한하며, 비정상 재부팅·설정 변경·관리 세션을 점검한 뒤 벤더 공지에 따라 업데이트 또는 교체해야 한다.
관련 출처
- CVE-2026-7273: Zyxel GS1900-48HPv2 스택 버퍼 오버플로, 실제 공격 관측
- CVE-2026-100740: D-Link DIR-895L L2TP 제어 채널 범위 밖 쓰기와 공개 익스플로잇 점검
주간 CISA KEV Catalog
Adobe Commerce CVE-2026-71362: 권한 부여 결함, CISA KEV 등재와 전자상거래 자산 점검
Adobe Commerce의 권한 부여 결함 CVE-2026-71362(CVSS 9.1, 인증·사용자 상호작용 불필요)는 CISA KEV에 2026-09-24 등재되어 즉시 패치 대상입니다. 2.4.4~2.4.9 라인의 -2026-jul 이하 버전이 영향을 받으며, 각 라인의 2026-aug 업데이트로 해결됩니다. 세부 악용 경로와 공개 PoC는 확인되지 않았지만, KEV 등재 기준 알려진 악용 대상으로 두고 노출된 전자상거래 자산부터 업그레이드하는 것이 우선입니다.
CVE-2026-5430: WSO2 API 플랫폼 경로 순회 KEV 등재와 파일 업로드·원격 코드 실행 조건 점검
CVE-2026-5430은 WSO2 API Control Plane, API Manager, Traffic Manager, Universal Gateway에 영향을 주는 취약점으로, CISA KEV 카탈로그에 등재된 알려진 악용 취약점이며 CVE-2026-5430 관련 공개 저장소와 그 설명이 검색된다. CISA는 경로 순회를 통한 파일 업로드와 원격 코드 실행 가능성을, CVE 레코드는 JWT 알고리즘 불일치 인증 우회로 인한 계정 탈취를 서술해 메커니즘 설명에 차이가 있다. WSO2 제품 사용·노출 여부 확인과 벤더 권고문 기반 수정 버전 확인이 우선 대응이다.
CVE-2025-39682: Linux 커널 kTLS 수신 경로 결함과 KEV 등재 자산 점검
CVE-2025-39682는 Linux 커널 kTLS 수신 경로에서 길이 0 레코드가 rx_list에서 의도된 검사를 우회하는 결함으로, Linux CNA CVE 기록에는 CVSS v3.1 기본 점수 9.8(CRITICAL)이 명시되어 있습니다. CISA KEV 카탈로그 등재로 긴급 패치 우선순위 대상이며, Ubuntu 22.04 LTS의 linux-hwe-6.8은 6.8.0-86.87에서 수정되었습니다.
PaperCut NG/MF CVE-2026-81578·CVE-2026-82078: 인증 우회와 Unsafe Reflection 연쇄로 이어지는 인쇄 관리 서버 위협
PaperCut NG/MF의 인증 누락 취약점과 안전하지 않은 리플렉션 취약점이 비인증 원격 공격자의 설정 변조와 임의 Java 코드 실행으로 이어질 수 있습니다. 두 취약점 모두 CISA KEV에 등재되어 있고 공개 익스플로잇 모듈도 확인되어, 노출된 서버 운영 조직이 대응을 검토해야 합니다.
CVE-2026-68820: Windows WinSock AFD Use-After-Free KEV와 로컬 권한 상승 점검
Windows WinSock용 보조 기능 드라이버(AFD)의 use-after-free 취약점 CVE-2026-68820이 CISA KEV에 등재되어 실제 악용이 확인됐습니다. 인증된 공격자의 로컬 권한 상승이 가능해, KEV 등재에 따른 우선 패치 적용이 필요합니다.
FortiMail 경로 순회 취약점(CVE-2026-104286) 실제 악용 대응과 관리 인터페이스 점검
Fortinet FortiMail의 경로 순회·NULL 바이트 취약점(CVE-2026-104286)은 인증 없는 공격자가 조작된 HTTP/HTTPS 요청으로 시스템에 임의 파일을 기록할 수 있게 한다. Fortinet이 실제 악용을 공식 보고했고 CISA KEV에도 등재되어 있어, 취약 버전 확인부터 IOC 점검, IBE 비활성화·관리 접근 제한, 수정 버전 업그레이드 순으로 대응해야 한다.
CVE-2026-93952: Arista VeloCloud Orchestrator 온프레미스 관리 경계 점검
CVE-2026-93952는 Arista VeloCloud Orchestrator(VCO) 온프레미스의 부적절한 입력 검증 취약점으로, 원격 공격자가 권한 있는 내부 기능에 접근해 VCO 호스트에 영향을 줄 수 있습니다. CISA가 Known Exploited Vulnerabilities(KEV) 카탈로그에 등재해 실제 악용이 확인된 상태이며, 정확한 버전 범위와 완화 지침은 공식 권고 원문을 통해 확인해야 합니다.
Check Point 관리 서버 경로 순회·파일 업로드 취약점(CVE-2026-93616): 실제 악용 확인, 패치 우선순위 최상단
CVE-2026-93616은 Check Point 관리 서버에서 인증 없이 임의 스크립트를 업로드·실행할 수 있게 하는 경로 순회·파일 업로드 취약점이다. Check Point와 CISA 모두 실제 악용을 확인했고, 2026년 7월 23일 정밀 타깃 공격이 관측되어 즉시 패치와 관리 인터페이스 노출 최소화가 최우선이다. R82.20의 Jumbo Hotfix 관련 경계와 R81.10의 정확한 영향 범위는 제공된 자료에서 확인되지 않았다.
CVE-2026-94127: F5 BIG-IP APM 힙 버퍼 오버플로와 KEV 등재, OAuth Authorization Server 구성 점검 필요
F5 BIG-IP APM의 힙 버퍼 오버플로 취약점 CVE-2026-94127은 동일 가상 서버에 APM 액세스 정책과 OAuth 프로필이 함께 구성되고 APM이 OAuth Authorization Server로 동작할 때 인증 없는 원격 코드 실행을 허용합니다.
CISA KEV에 2026-09-22 등재되어 실제 악용이 확인되었으며, 해당 조건에 해당하는 환경은 제공된 핫픽스 적용 또는 F5 지원을 통한 iRule 요청으로 대응해야 합니다.
CVE-2025-39964: Linux 커널 AF_ALG 동시 쓰기 결함과 CISA KEV 등재, Ubuntu 22.04 패치 확인
CVE-2025-39964는 Linux 커널 AF_ALG 소켓의 af_alg_sendmsg에서 동일한 소켓에 대한 동시 쓰기를 허용하는 결함으로, CISA KEV 목록에 등재된 상태입니다. CVSS 3.1 벡터는 로컬, 낮은 권한 조건에서 기밀성·무결성·가용성 모두 High를 기록하고 있으며, Ubuntu 22.04 LTS의 linux-hwe-6.8 커널은 6.8.0-90.91에서 수정되어 해당 환경의 식별과 업데이트가 핵심 대응입니다.
CVE-2026-87491: Chromium V8 범위 밖 쓰기와 Chrome·Edge 업데이트 점검
CVE-2026-87491은 Google Chrome 153.0.8010.36 이전 V8의 범위 밖 쓰기 취약점으로, 조작된 HTML 페이지를 통해 샌드박스 내부에서 임의 코드가 실행될 수 있습니다. 야생 악용이 확인되어 CISA KEV 카탈로그에 2026-09-09 등재됐으며, 해당 KEV 항목은 2026-09-23을 조치 기한으로 명시합니다. Chrome, Edge, Opera 등 Chromium 계열 브라우저의 최신 버전 적용을 확인하는 것이 핵심입니다.
CVE-2015-5287: Red Hat ABRT 심볼릭 링크 권한 상승, KEV 등재와 레거시 Linux 점검
CVE-2015-5287은 Red Hat ABRT 2.7.1 이전의 abrt-hook-ccpp 헬프 프로그램에서 특정 권한을 가진 로컬 사용자가 예측 가능한 이름의 파일에 심볼릭 링크 공격으로 권한을 상승시킬 수 있는 취약점입니다. CISA KEV 등재로 알려진 악용 상태로 확인되며, Exploit-DB 38832의 헤더가 CVE 귀속에 물음표를 표시해 이 취약점의 검증된 PoC로 단정할 수 없습니다.
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.