Cisco가 데이터센터 네트워크 운영체제 NX-OS의 치명적 취약점 5건에 대한 보안 권고를 발표했습니다. 이 취약점들은 Nexus 스위치에서 root 권한으로 임의 코드를 실행하거나, 프로세스 크래시를 통해 기기를 강제 재부팅시켜 네트워크 가용성을 훼손할 수 있습니다. 공개된 근거에는 CVE 식별자, CVSS 점수, 수정 버전 등 세부 정보가 포함되지 않아, 이 글은 확인된 사실 범위 내에서 적용 환경과 대응 순서를 정리합니다.
개요
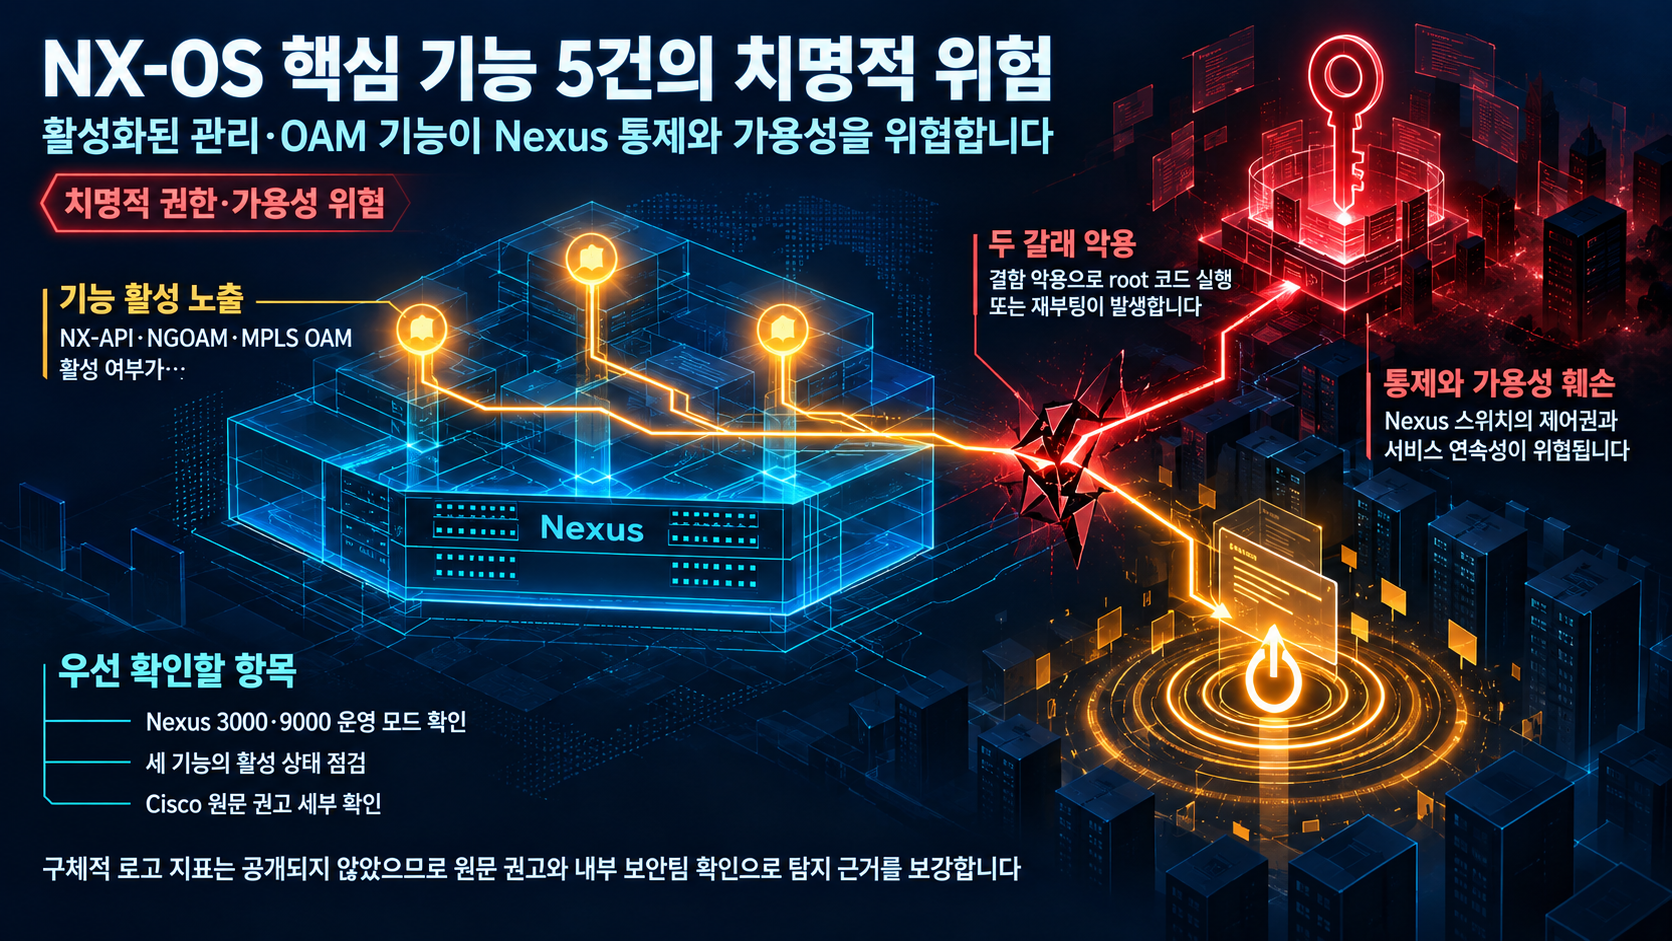
Cisco는 NX-OS에서 root 권한으로 임의 코드 실행이 가능한 치명적 취약점 5건의 보안 권고를 공개했습니다. 해당 결함을 악용하면 공격자가 Nexus 스위치에서 root 권한으로 코드를 실행할 수 있으며, 코드 실행이 불가능한 경우에도 프로세스를 크래시시켜 기기를 재부팅시키는 서비스 거부(DoS) 경로가 함께 존재합니다(BleepingComputer).
두 경로의 핵심은 모두 NX-API, Next Generation OAM(NGOAM), MPLS OAM 기능에 있습니다.
적용 환경·전제조건
아래 조건을 충족하는 환경이 잠재적 영향 대상입니다.
- Nexus 3000 또는 9000 시리즈 스위치를 standalone NX-OS 모드로 운영 중인 경우
- 해당 스위치에서 NX-API 기능이 활성화된 경우
- NGOAM 기능이 활성화된 경우
- MPLS OAM 기능이 활성화된 경우
제공된 근거에 따르면, 성공적인 악용은 NX-API, NGOAM, MPLS OAM 기능의 활성 여부에 달려 있습니다. 따라서 운용 중인 기능이 이 세 가지에 해당하는지 확인하는 것이 영향 범위 판단의 출발점입니다.
기술 절차·판단 근거
공개된 근거에 따르면 NX-API, NGOAM, MPLS OAM 관련 취약점에서 root 권한 임의 코드 실행 가능성과 재부팅 기반 서비스 거부 가능성이 보고되었습니다.
- 코드 실행 경로: 공격자가 NX-API, NGOAM, MPLS OAM 기능의 결함을 악용하면 root 권한으로 임의 코드를 실행할 수 있습니다.
- 서비스 거부 경로: 코드 실행에 실패해도 취약 프로세스를 크래시시켜 기기를 재부팅시킬 수 있습니다.
공개된 근거는 코드 실행이 달성되지 않더라도 프로세스 크래시 기반의 서비스 거부가 가능하다고 보고합니다. 따라서 코드 실행 성공 여부와 무관하게 가용성 리스크를 함께 고려하는 것이 필요해 보입니다.
다만 현재 공개된 자료에는 개별 취약점의 세부 메커니즘, 공격 벡터의 정확한 진입점, 또는 개념증명(PoC)이 포함되어 있지 않습니다. Cisco 원문 권고의 세부 확인이 선행되어야 구체적인 기술 판단이 가능합니다.
운영상 영향
제공된 근거에서 확인된 운영상 영향은 크게 두 가지입니다. 첫째, NX-API, NGOAM, MPLS OAM 기능의 결함을 통해 root 권한으로 임의 코드 실행이 가능하다는 점이며, 둘째 코드 실행에 실패하더라도 프로세스 크래시를 통해 기기를 재부팅시켜 서비스 거부가 발생할 수 있다는 점입니다. 두 가지 경로 모두 영향을 받는 Nexus 3000/9000 시리즈 스위치의 가용성과 통제를 위협할 수 있으며, 기능 활성 여부에 따라 실제 노출 범위가 달라집니다. 이 때문에 적용 환경·전제조건에서 정리한 대상 스위치와 기능의 활성 상태 점검이 우선되어야 합니다.
탐지·대응
제공된 근거에는 탐지를 위한 구체적인 로그 시그니처, 포맷, IOC가 포함되어 있지 않습니다. 확인된 내용은 취약점의 존재와 root 권한 코드 실행 및 재부팅 기반 서비스 거부 가능성이며, 실제 침해 여부 판단을 위한 탐지 근거는 Cisco 원문 보안 권고 또는 내부 보안 팀의 별도 확인을 통해 보강해야 합니다.
따라서 탐지·대응 측면에서는 확인된 사실 범위에서 다음 점검이 가능합니다.
- 자산 목록에서 Nexus 3000/9000 시리즈가 standalone NX-OS 모드로 운영 중인지 확인합니다.
- 해당 스위치에서 NX-API, NGOAM, MPLS OAM 기능이 활성화되어 있는지 점검합니다.
한계 및 참고자료
이번 기사는 단일 보도 기사에 기반해 작성되었으며, 다음 정보들이 현재 근거에 포함되지 않습니다.
- 개별 취약점의 CVE 식별자, CVSS 점수, 정확한 수정 소프트웨어 버전
- CISA KEV 등재 여부
- 실제 악용 사례 또는 공개 PoC 존재 여부
- NX-API, NGOAM, MPLS OAM 관련 구체적인 탐지 로그 시그니처나 IOC
위 항목은 Cisco 원문 보안 권고, CISA KEV 데이터베이스, 또는 내부 보안 팀의 별도 확인을 통해 보강이 필요합니다. 확인이 완료되기 전까지는 이 기사에 제시된 대응 순서를 잠정적 판단으로 삼고, 원문 확인 후 우선순위를 재조정하시기 바랍니다.
참고자료
함께 읽으면 좋은 글
- CVE-2023-22894: Strapi 관리 패널의 민감정보 평문 저장 취약점, CISA KEV 등재 이후 점검 필요
- CVE-2016-3081: Apache Struts 명령 주입 취약점의 KEV 등재와 레거시 애플리케이션 점검
- CVE-2015-3306: ProFTPD mod_copy 모듈의 무인증 파일 읽기·쓰기 취약점과 FTP 서버 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!