Citrix NetScaler ADC와 NetScaler Gateway에 각각 부적절한 입력 검증으로 인한 인증 없는 임의 명령 실행 취약점과 메모리 오버플로 취약점이 보고되었습니다. 아래 분석은 현재 공개된 CVE 기록과 기술 분석을 바탕으로 작성했으며, 확인되지 않은 부분은 한계로 명시했습니다.
개요
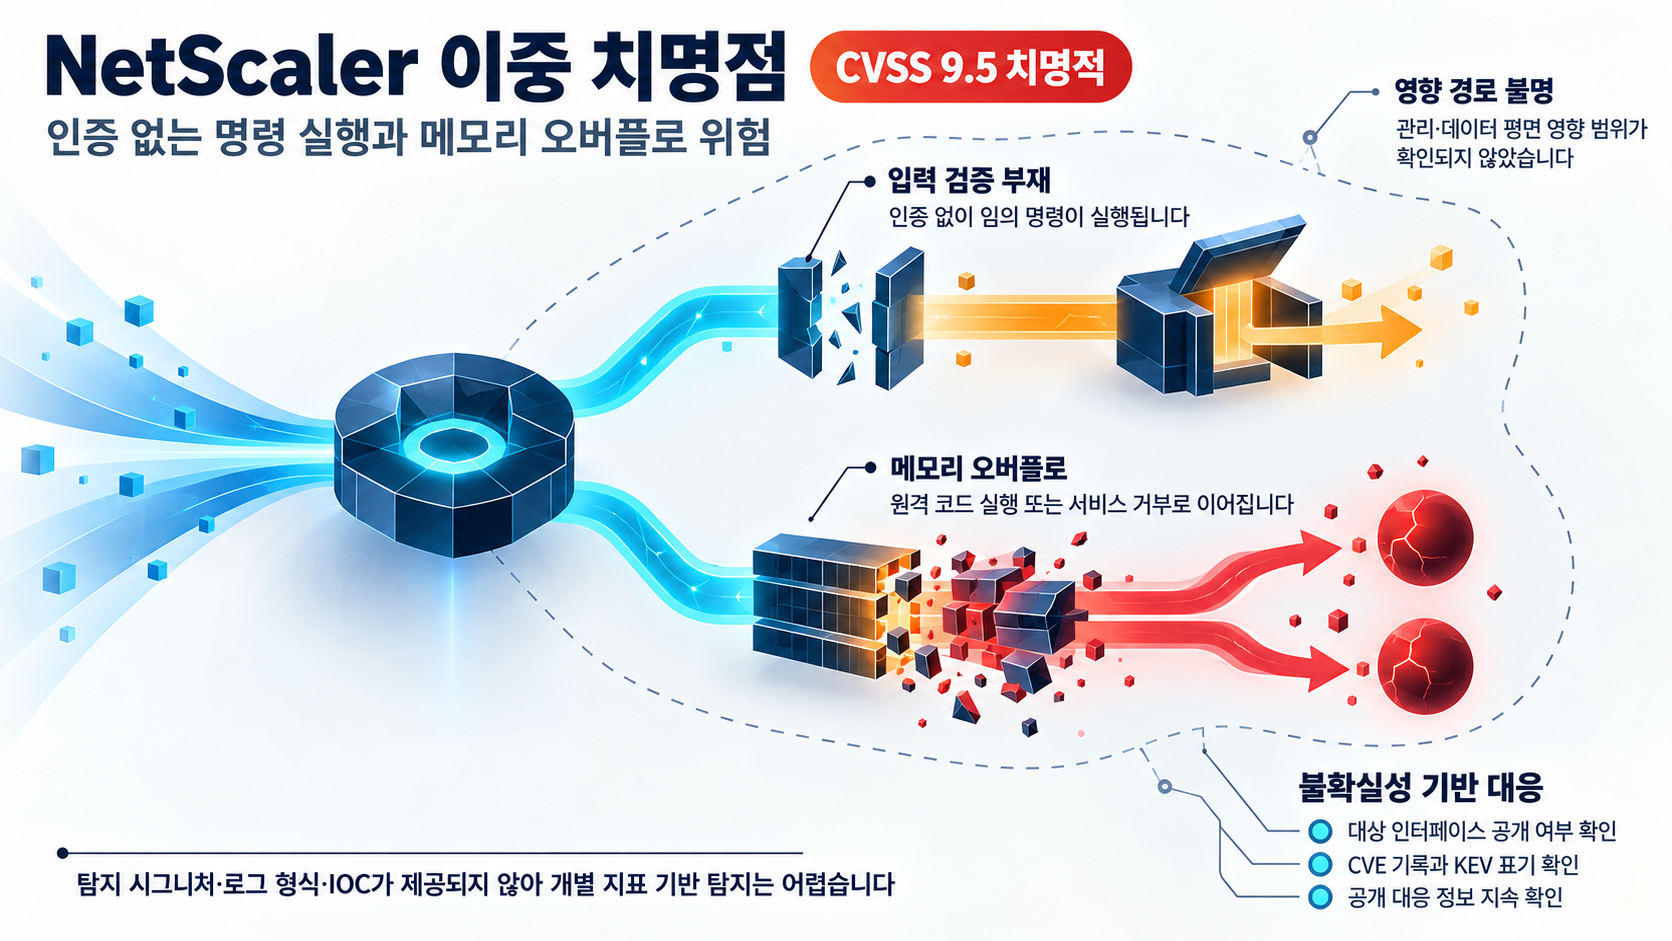
CVE-2026-88771은 Citrix NetScaler ADC와 Gateway의 부적절한 입력 검증(improper input validation) 취약점입니다. 인증되지 않은 공격자가 임의 명령을 실행할 수 있다는 점에서, 공격이 성공하면 장비 제어 탈취로 이어질 수 있고 그로 인해 내부망으로의 추가 침투가 가능해집니다.
CVE-2026-88772는 같은 대상 제품군의 메모리 오버플로(memory overflow) 취약점입니다. 원격 코드 실행(RCE) 또는 서비스 거부(DoS)로 이어질 수 있어, ADC·Gateway 자체의 가용성 저하로 이어질 수 있습니다.
두 취약점은 CVE-2026-88771: Improper input validation allowing unauthenticated arbitrary command execution in Citrix NetScaler ADC and Gateway와 CVE-2026-88772: Memory overflow leading to Remote Code Execution or Denial of Service in Citrix NetScaler ADC and Gateway에서 공통으로 같은 대상 버전 범위를 나타냅니다.
영향 범위
공개된 CVE 기록은 다음과 같은 대상 버전을 나타냅니다.
- NetScaler ADC: 14.1-73.37, 13.1-64.23, 14.1-73.37 FIPS, 13.1.37.279 FIPS/NDcPP 이전 버전 (CVE-2026-88771, CVE-2026-88772)
- NetScaler Gateway: 14.1-73.37 이전, 13.1 계열도 대상이지만 인용문이 버전 문자열 중간에서 잘려 있어 제공된 근거로는 정확한 수정 버전을 확정할 수 없음
Gateway 13.1 계열의 정확한 수정 버전은 출처 인용이 버전 문자열 중간에서 잘려 있어(13.1-64. 이후 불명) 아직 확정할 수 없습니다. 해당 제품을 사용하는 환경은 패치 목표 버전을 별도로 확인해야 합니다.
즉, 두 취약점의 영향 범위는 위 두 제품군의 영향 버전 범위입니다.
기술적 분석
공격 메커니즘에서 두 취약점은 서로 다른 결의 문제를 가집니다. CVE-2026-88771은 입력 검증 부재로 인증 없는 공격자가 임의 명령을 실행할 수 있다는 유형이고, CVE-2026-88772는 메모리 오버플로를 통해 RCE 또는 DoS로 이어진다는 유형입니다.
다만 공개 자료에서 구체적인 공격 경로(대상 인터페이스, 포트, 요청 형태)는 아직 확인되지 않았습니다. 이로 인해 관리 평면만 영향받는지 데이터 평면까지 영향받는지 단정할 수 없는 상태입니다. 이 불확실성은 대응 우선순위를 정할 때 반드시 고려해야 합니다.
탐지 측면에서는 제공된 근거에 구체적인 탐지 시그니처, 로그 포맷, IOC가 포함되지 않았습니다.
악용 상태로는 실제 악용 사례와 PoC 공개가 확인되지 않았습니다. 다만 CVE 기록에는 두 취약점 모두 CVSS v4.0 base score 9.5(CRITICAL)가 표시되어 있으며, 기록의 ADP(CISA 데이터 제공자) 필드에 CISA KEV 등재 표기가 포함되어 있고 CVE-2026-88771에는 KEV dateAdded 2026-09-27 표기가 확인됩니다. CISA KEV 원문 피드 자체는 확보하지 못했으므로, 이 KEV 표기는 CVE 기록 ADP 필드에 담긴 표기로 다루어야 합니다. 한편 CVE-2026-88771은 인증 없이 임의 명령 실행이 가능하다는 점에서, 패치 전 단계에서도 악용 가능성을 낮게 보기는 어려운 유형입니다. 이는 확인된 악용 사실이 없다는 뜻이 아니라, 취약점의 성격상 위험이 높을 수 있다는 조건부 평가입니다.
대응 방안
다음은 확인된 취약점 특성에 기반한 대응 순서입니다.
패치 전 우선 조치
- 보유 NetScaler ADC·Gateway의 펌웨어 버전을 조사해 영향 버전(14.1-73.37, 13.1-64.23, FIPS/NDcPP 빌드 이전)에 해당하는지 즉시 확인합니다.
지속적 완화
- 제품군과 FIPS/NDcPP 변형에 맞는 수정 버전 이상으로 업그레이드합니다.
- FIPS/NDcPP 빌드를 사용하는 환경은 일반 빌드와 수정 버전 체계가 다르므로, 해당 변형의 수정 빌드를 별도 확인한 뒤 적용합니다.
한계
이번 분석은 벤더(Citrix/NetScaler)의 공식 보안 공지 원문이 아니라 CVE 기록을 근거로 하고 있습니다. 공지 발행 시점과 세부 내용이 변동될 수 있습니다.
아직 확인되지 않은 항목은 다음과 같습니다.
- 두 취약점의 정확한 공격 경로(대상 인터페이스, 포트, 전제 조건)
- NetScaler Gateway 13.1 계열의 정확한 수정 버전
- 실제 악용 사례와 PoC 공개 여부
- CISA KEV 원문 피드(CVE 기록의 ADP 필드 등재 표기만 존재, 원문 피드 미확보)
- 벤더가 제공하는 완화 조치와 탐지 가이드(로그 포맷, IOC)
이 항목들이 확인되면 분석의 전제와 대응 우선순위가 바뀔 수 있습니다.
참고자료
- CVE-2026-88771: Improper input validation allowing unauthenticated arbitrary command execution in Citrix NetScaler ADC and Gateway
- CVE-2026-88772: Memory overflow leading to Remote Code Execution or Denial of Service in Citrix NetScaler ADC and Gateway
함께 읽으면 좋은 글
- AhsayCBS 취약점 실제 악용: 백업 서버 노출과 패치 점검
- Cisco Nexus 스위치 NX-OS 치명적 취약점 5건, 관리 기능 활성 상태 점검과 영향 범위 확인
- ccTLD 레지스트리 침해로 발생한 Google 도메인 하이재킹: DNS·인증서 신뢰 경계 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!