Microsoft SQL Server의 내부 함수 처리 과정에서 발생하는 원격 코드 실행(RCE) 취약점 CVE-2019-1068이 CISA Known Exploited Vulnerabilities(KEV) 카탈로그에 등재되어 있으며, 실제 환경에서의 악용이 확인된 상태입니다. 레거시 SQL Server 인스턴스를 운영하는 환경에서는 이 취약점이 실질적인 위협으로 이어질 수 있으므로, 확인된 영향 인스턴스 식별과 벤더 지침에 따른 완화 조치 확인이 우선적으로 필요합니다.
개요
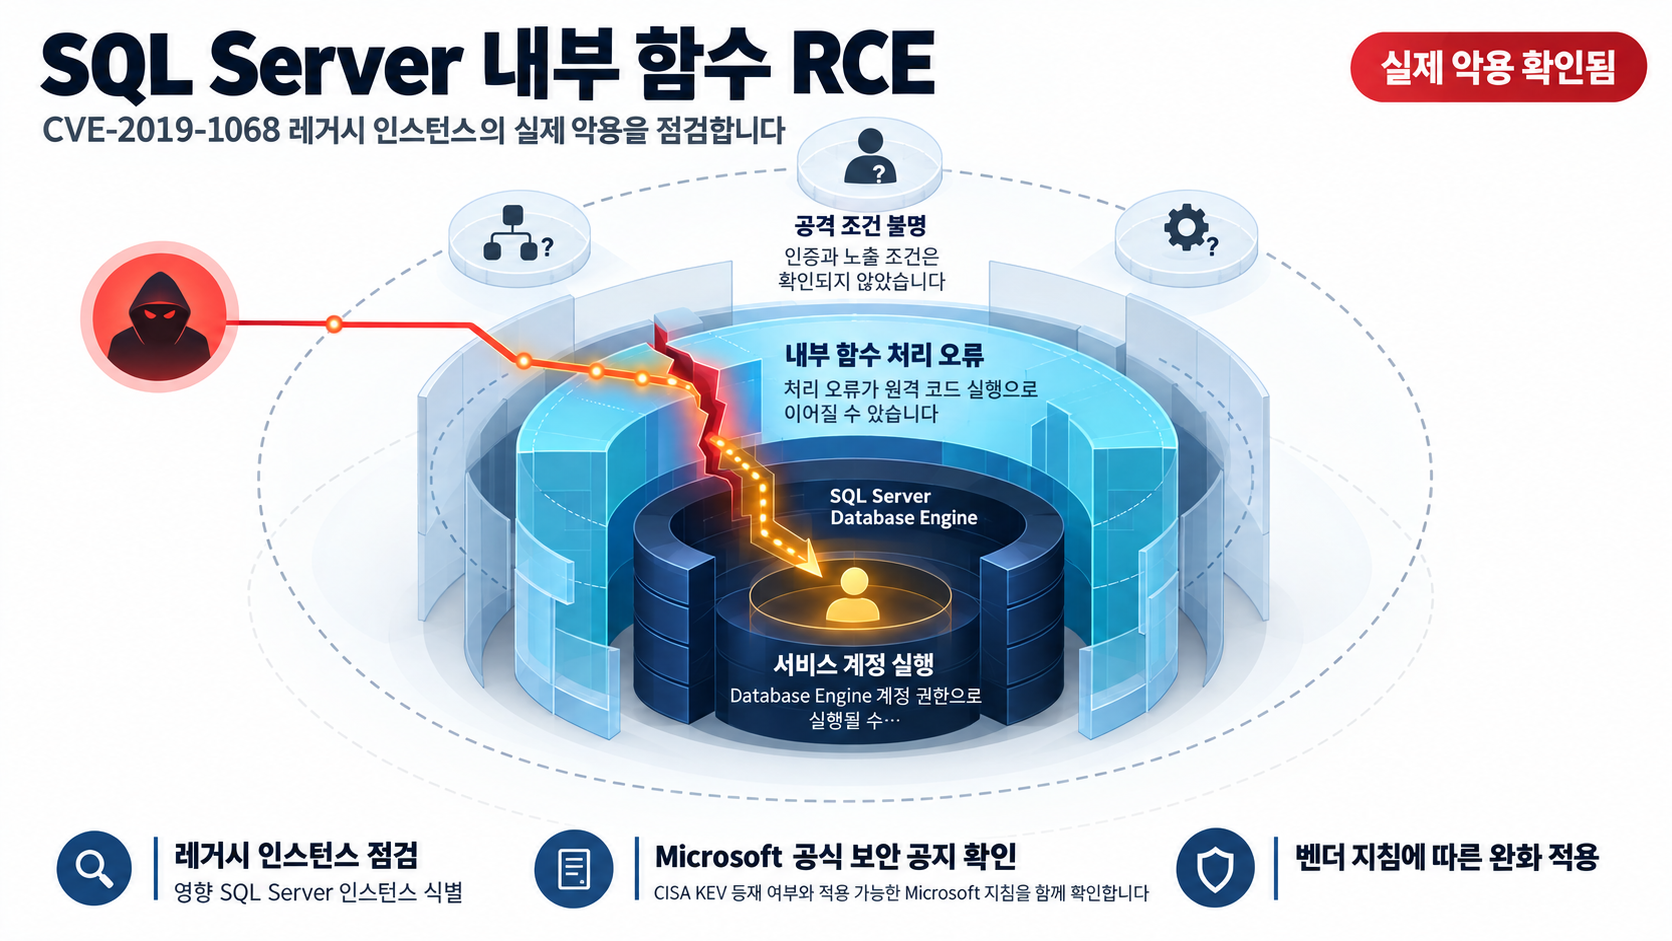
CVE-2019-1068은 Microsoft SQL Server가 내부 함수를 처리하는 과정에서 잘못 동작할 때 발생하는 원격 코드 실행 취약점입니다. 공격자가 이 취약점을 성공적으로 악용할 경우, SQL Server Database Engine 서비스 계정의 컨텍스트에서 코드 실행이 가능할 수 있습니다. CISA KEV 카탈로그에 등재되어 있는 만큼, 실제 환경(in the wild)에서의 악용이 공식적으로 확인된 취약점입니다.
다만 현재 확보된 근거에는 특정 위협 행위자의 신원, 공격 시점, 공격 벡터 등 실제 악용 사례의 세부 정보는 포함되지 않으며, 공개 PoC나 독립적 기술 연구 자료도 확인되지 않습니다.
영향 범위
현재 확보된 근거에서 확인된 영향 대상은 다음과 같습니다.
- Microsoft SQL Server 2014 Service Pack 2 for 32-bit Systems (GDR)
원출처: CVE Project affected products
동일 CVE에 해당하는 전체 영향 제품 목록은 현재 확보된 근거로는 확인되지 않습니다. 따라서 기업 인벤토리에서 SQL Server 2014 SP2 32-bit (GDR) 인스턴스를 우선 식별하되, 전체 영향 범위는 벤더 공식 공지를 통해 추가로 확인하는 것이 적절합니다.
영향의 핵심은 공격자 코드가 SQL Server Database Engine 서비스 계정의 컨텍스트에서 실행될 수 있다는 점입니다. 제공된 근거(CISA KEV 카탈로그)에 따르면, 이 취약점은 공격자가 SQL Server Database Engine 서비스 계정의 컨텍스트에서 코드 실행을 가능하게 할 수 있습니다. 이 컨텍스트를 벗어난 구체적 영향(데이터 조작·읽기, 인스턴스 수준 코드 실행 등)은 현재 확보된 근거에서 확인되지 않으며, 실질적 영향 수준은 확인된 사실 범위 내에서 평가해야 합니다.
기술적 분석
취약점 메커니즘
근본 원인은 SQL Server의 내부 함수 처리(internal functions processing)에 있는 미상세 처리에 있습니다. 내부 함수 처리 오류로 인해 원격 코드 실행이 발생하며, 공격 성공 시 SQL Server Database Engine 서비스 계정의 컨텍스트에서 코드 실행이 가능할 수 있습니다. 다만 공격 벡터, 인증 여부, 네트워크 노출 조건, 특정 함수 호출 경로 등 세부 사항은 확보된 근거에서 확인되지 않습니다.
공격 벡터의 불확실성
현재 확보된 근거에는 다음과 같은 세부 사항이 기술되지 않습니다.
- 공격에 필요한 인증 요구 조건
- 네트워크 노출의 구체적 조건
- 특정 내부 함수 호출 경로가 트리거가 되는지 여부
이는 공개 PoC나 독립적 기술 연구가 확인되지 않기 때문입니다. 따라서 "인증 없이 외부망에서 즉시 악용 가능"이나 "내부 네트워크에서만 트리거 가능" 같은 단정은 할 수 없으며, 적용 가능한 완화 조치의 범위를 정할 때 이 불확실성을 고려해야 합니다.
악용 현황
CISA KEV 카탈로그 등재로 실제 환경에서의 악용이 확인되었습니다. 다만 카탈로그의 현재 근거에는 공격자 신원, 공격 시점, 특정 공격 벡터 등이 포함되지 않아, 어떤 조직·어떤 환경에서 악용되었는지는 확인되지 않습니다.
NVD(National Vulnerability Database)에는 "벤더 지침에 따른 mitigations 적용"이 CISA KEV required action으로 기재되어 있습니다. 이에 따라 해당 인스턴스에 적용 가능한 벤더 지침을 Microsoft의 공식 보안 공지에서 직접 확인하는 것이 필요합니다.
대응 방안
즉시 조치
- 내부 인벤토리에서 확인된 영향 대상(SQL Server 2014 Service Pack 2 for 32-bit Systems (GDR))에 해당하는 인스턴스를 우선적으로 식별합니다.
- Microsoft의 공식 보안 공지·패치 노트에서 해당 인스턴스에 적용 가능한 mitigations가 존재하는지 확인합니다.
- 확인된 벤더 지침에 따라 해당 인스턴스에 mitigations를 적용합니다.
지속적 운영 개선
- NVD가 제시한 완화 조치(벤더 지침에 따른 mitigations 적용)를 장기 운영 관점에서 수행합니다.
- 레거시 인스턴스 인벤토리 관리를 상시화하여, 향후 유사 취약점 발표 시 영향 범위를 빠르게 파악할 수 있도록 유지합니다.
탐지 관점
현재 확보된 자료에는 이 취약점에 대한 검증 가능한 탐지 절차나 IOC가 포함되어 있지 않습니다. 따라서 특정 로그 패턴이나 탐지 규칙을 근거로 제시하지 않으며, 탐지 관점은 검증 가능한 자료가 확보된 뒤에 설정하는 것이 적절합니다.
대응 시 확인이 필요한 항목
현재 확보된 근거에 없어, 대응 시점에 직접 확인이 필요한 항목은 다음과 같습니다.
- CISA KEV 카탈로그에 명시된 구체적 required action(적용 기한, 적용 범위, 벤더 패치 지시)
- 동일 CVE의 전체 영향 대상 Microsoft SQL Server 제품·버전 목록
- 공격 벡터에 필요한 인증 여부, 네트워크 노출 조건, 트리거되는 내부 함수 경로 상세
이 항목들은 벤더 공식 공지, CISA KEV 카탈로그 상세, 또는 독립적 기술 연구를 통해 확인해야 하며, 확인 전까지는 공격 벡터 기반 대응 범위 설정이 제한적입니다.
참고자료
- CVE-2019-1068 record (Microsoft CNA)
- Known Exploited Vulnerabilities Catalog - CVE-2019-1068
- NVD - CVE-2019-1068 (CISA KEV required action)
함께 읽으면 좋은 글
- CVE-2026-19490: Citrix NetScaler 인증 우회 취약점, KEV 등재와 ADC·Gateway 점검
- CISA BOD 26-04로 보는 KEV 대응: 자산 노출·악용 자동화·기술적 영향 함께 점검해 패치 우선순위 정하기
- GitLab CE/EE 경로 순회 취약점 CVE-2026-85706, KEV 등재에 따른 인스턴스 점검과 패치
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!