Citrix NetScaler ADC와 NetScaler Gateway의 인증 우회 취약점 CVE-2026-19490이 CISA KEV(Known Exploited Vulnerabilities) 카탈로그에 등재되었습니다. 고객 관리 장치를 운영하는 조직에는 적용 범위 확인과 대응 판단이 필요한 시점입니다.
개요
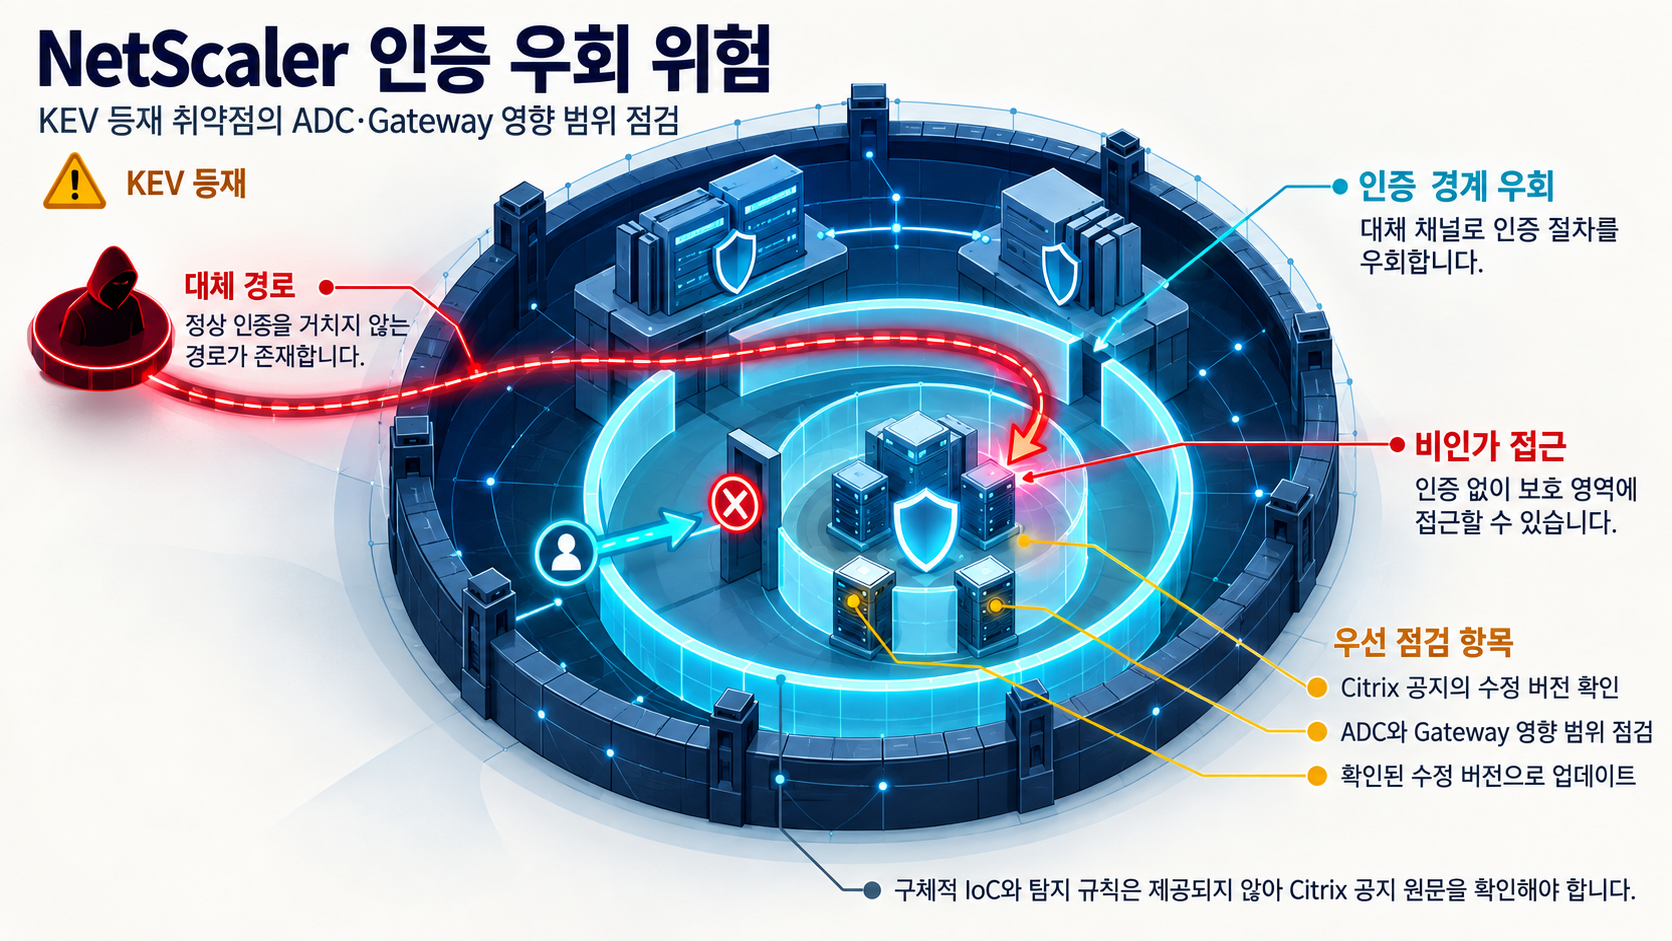
- CVE-2026-19490은 NetScaler ADC와 NetScaler Gateway에 존재하는 취약점으로, 대체 경로 또는 채널을 이용한 인증 우회(Authentication bypass using an alternate path)로 분류됩니다. CVE 기록의 상태는 PUBLISHED이며, 예약(dateReserved) 시점은 2026-08-10입니다.
- CISA KEV 카탈로그에 2026-09-09자로 등재되어, CISA가 알려진 악용의 존재를 확인한 상태라는 신호입니다.
- Citrix는 이 취약점을 CVE-2026-19489와 함께 다루는 보안 bulletin인 CTX696939에서 bulletin 심각도(Severity)를 Critical로 평가했습니다.
- KEV 등재는 취약점이 실제 환경에서 악용되고 있다는 신호이므로, 해당 장치를 운영하는 조직에서는 점검과 대응 우선순위를 높이는 요인으로 작용합니다.
영향 범위
- 취약 대상 버전은 CVE 기록에 따라 ADC는 14.1부터 73.32까지, 13.1부터 63.21까지이며, Gateway는 14.1부터 73.32까지, 13.1부터 63.21까지입니다.
- 적용 조건은 장치가 Gateway(SSL VPN, ICA Proxy, CVPN, RDP Proxy) 또는 AAA 가상 서버로 구성된 경우입니다. 이 조건에 해당하지 않는 장비는 이 취약점의 적용 범위에 들어오지 않습니다.
- bulletin은 고객 관리(customer-managed) ADC와 Gateway에만 적용됩니다. Citrix 관리 클라우드 서비스와 Citrix 관리 Adaptive Authentication은 Cloud Software Group이 소프트웨어 업데이트를 적용하므로, 해당 환경은 이 bulletin의 직접적 대응 대상이 아닙니다.
기술적 분석
- 공격 원리는 정상 인증 절차를 거치지 않은 대체 경로 또는 채널을 통해 인증을 우회하는 방식입니다. 어떤 경로·채널이 구체적으로 이용되는지에 대한 기술적 세부 사항은 이번 근거에는 포함되어 있지 않습니다.
- 공개 PoC와 독립적 기술 리서치는 이번 근거에서 확인되지 않았습니다. 악용에 대한 근거는 CISA KEV 등재에 한정되며, 실제 공격 트래픽의 구체적 형태는 기술적으로 확인된 것이 아닙니다.
- 같은 bulletin에서 함께 다루는 CVE-2026-19489의 메커니즘과 심각도는 이번 근거에 충분히 포함되지 않아, 이 취약점에 대한 별도 분석은 수행하지 않았습니다.
- 벤더나 독립 연구의 구체적 IoC, 탐지 규칙, 대응 절차가 근거에 포함되어 있지 않아, 구체적 탐지와 대응 절차는 이번 글의 한계에 속합니다.
- 수정(fixed) 버전 정보는 이번 근거에 포함되어 있지 않아, 어떤 릴리스로 패치해야 하는지는 Citrix bulletin 원문을 확인한 뒤 결정해야 합니다.
한계와 확인 필요 사항
- 수정(fixed) 버전: 어떤 릴리스로 업그레이드해야 하는지 벤더 확인이 필요합니다.
- CVE-2026-19489의 메커니즘과 심각도: bulletin 전체를 평가하는 데 필요한 정보입니다.
- 공격 시 생성되는 로그 패턴 등 공개 IoC 또는 탐지 규칙: 탐지 항목을 구체화하려면 벤더 확인이 필요합니다.
- dateReserved 2026-08-10과 KEV 등재 2026-09-09 사이의 타임라인 세부 정보(예: 공개 고지 시점)는 근거에 없습니다.
대응 방안
- 첫 단계는 인벤토리에서 Gateway(SSL VPN, ICA Proxy, CVPN, RDP Proxy) 또는 AAA 가상 서버로 구성된 고객 관리 NetScaler를 식별하는 것입니다. 이 조건에 해당하지 않는 장비는 이 취약점의 적용 범위에 들어오지 않습니다.
- 해당 장비에는 Citrix 보안 bulletin CTX696939에 따른 소프트웨어 업데이트를 적용합니다. 수정 버전이 근거에 없으므로, bulletin 원문에서 대상 릴리스를 확인한 뒤 변경 관리 프로세스를 거쳐 적용해야 합니다.
- Citrix 관리 클라우드 서비스를 사용하는 경우, 해당 서비스는 벤더가 업데이트를 적용하므로 별도 대응이 불필요하다는 점을 인벤토리에 명시합니다.
- 탐지 규칙이나 접근 제한 조치 등 구체적 대응 절차는 근거에 포함되어 있지 않아, 구체적 탐지와 임시 조치는 이번 글의 한계로 남습니다.
참고자료
- CVE-2026-19490 (CVE List V5 record)
- NetScaler ADC and NetScaler Gateway Security Bulletin for CVE-2026-19489 and CVE-2026-19490 (CTX696939)
- Known Exploited Vulnerabilities Catalog - CVE-2026-19490
함께 읽으면 좋은 글
- CISA BOD 26-04로 보는 KEV 대응: 자산 노출·악용 자동화·기술적 영향 함께 점검해 패치 우선순위 정하기
- GitLab CE/EE 경로 순회 취약점 CVE-2026-85706, KEV 등재에 따른 인스턴스 점검과 패치
- CVE-2026-65400: macOS Screen Sharing 인증 결함, KEV 등재와 기업 단말 업데이트 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!