개요
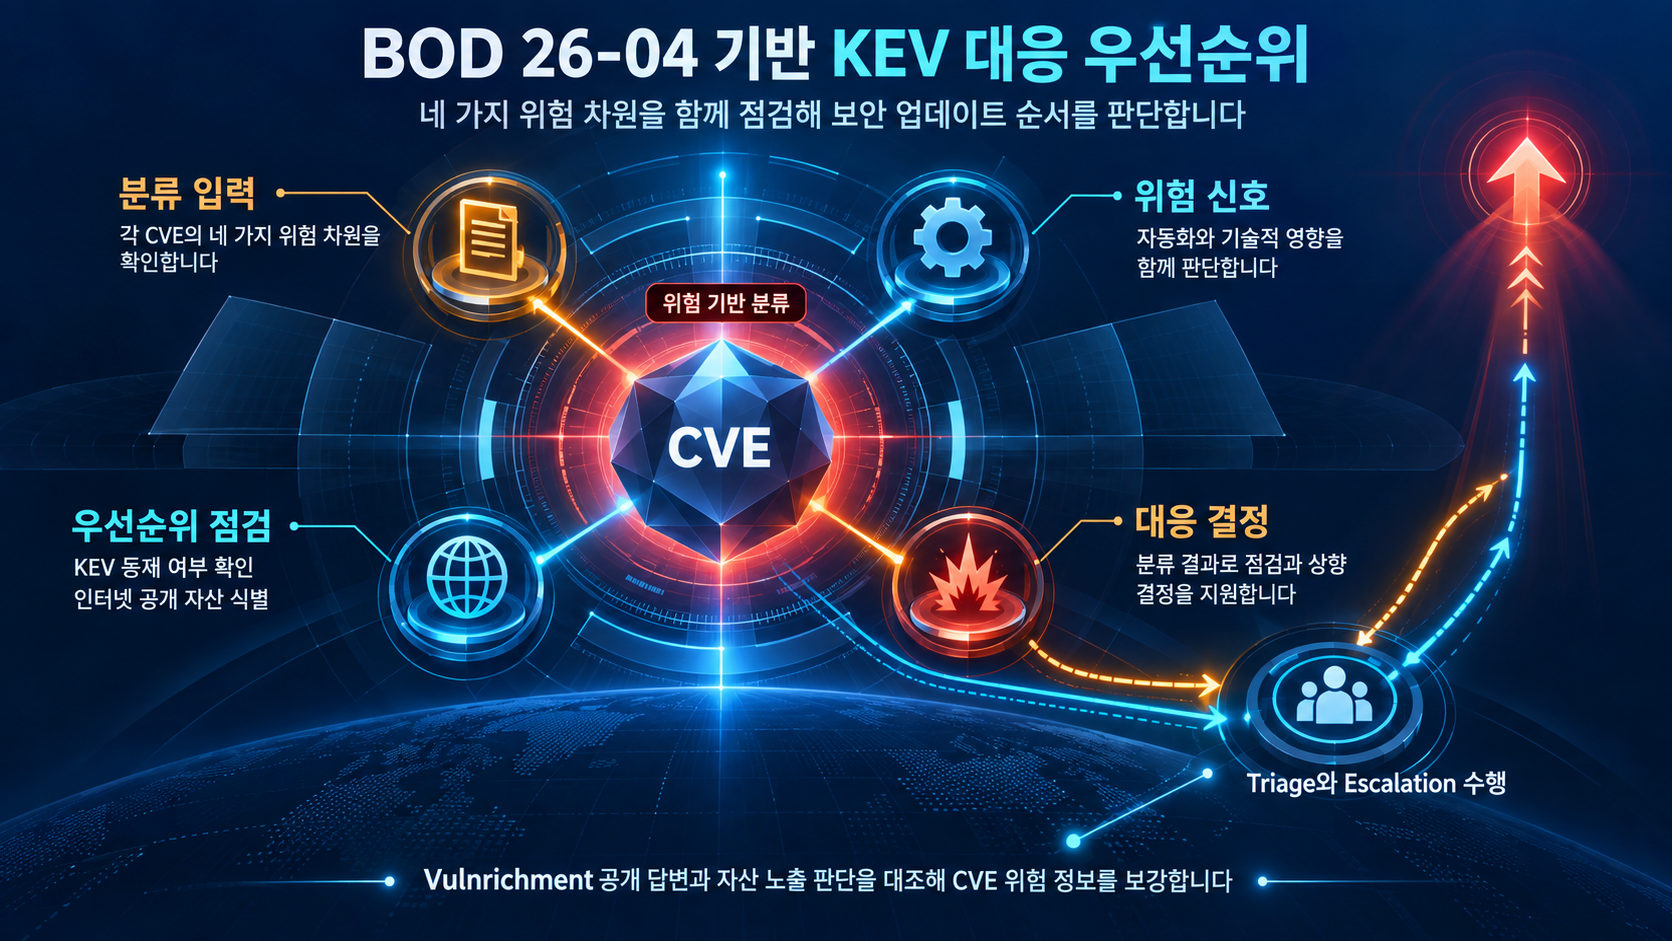
미국 사이버안보국(CISA)은 2021년 만든 Known Exploited Vulnerabilities(KEV) 카탈로그를 진화시키는 지시문 BOD 26-04(Prioritizing Security Updates Based on Risk)를 발령했다. 이 글은 BOD 26-04가 제시한 취약점 분류 모델이 현재 환경에서 어떤 점검 범위, 우선순위, 대응 순위의 의미를 갖는지 확인된 사실만 근거로 조건부로 해석한다.
배경·현황
KEV 카탈로그는 악용이 이미 확인된 취약점을 등재해 온 기반이다. CISA는 2021년 BOD 22-01에 따라 이 카탈로그를 만들고, 등재된 취약점에 대해 공격적인 치유를 지시했다. CISA KEV 카탈로그는 보안 커뮤니티와 네트워크 방어자, 모든 조직이 취약점을 더 잘 관리하고 변화 속도에 부응하도록 설계됐다.
BOD 26-04는 이 KEV 카탈로그를 진화시킨 것이다. BOD 26-04 전문의 목표는 고위험 취약점을 신속한 조치 대상으로 효율적으로 우선 처리하고, 저위험 취약점은 조치 시점을 늦춤으로써 미션 대응력(mission readiness)을 높이고 사이버 사고를 줄이는 데 있다. 지시문은 특정 취약점의 현장 악용 사실을 새로이 확인한 것이 아니라, 알려진 악용 정보를 분류와 우선순위에 반영하는 체계를 제시하는 방향이다(해석).
주요 사례·변화
제공된 근거에서 확인되는 범위에서, BOD 26-04는 각 취약점(CVE)에 대해 다음과 같은 네 가지 차원을 함께 확인하도록 제시한다.
- KEV Status — 해당 취약점이 KEV 카탈로그에 등재되어 있는가.
- Exploit Automation — 악용 자동화에 관한 분류 항목이다.
- Technical Impact — 악용이 취약 자산에 대해 어떤 수준의 통제를 주는가. 특히 Total control은 공격자가 소프트웨어 동작을 완전히 제어할 뿐 아니라, 로그인 자격 증명(log-in credentials)을 신뢰할 수 있게 드러내는 경우까지 포함한다.
- Asset Exposure — 해당 취약 자산이 인터넷으로 퍼블릭 노출되어 있는가.
CISA는 Vulnrichment Program과 같은 서비스를 통해 모든 CVE ID에 대해 KEV Status, Exploit Automation, Technical Impact 답변을 공개하며, 이를 활용하면 CVE 데이터를 이 차원으로 보강할 수 있다. Asset Exposure에서는 CISA의 Internet Exposure Reduction Guidance를 따라 취약 자산이 퍼블릭 노출인지 판단해 답한다. 실무 적용 단계는 BOD 26-04 Implementation Guidance의 Step 5: Triage Analysis와 Step 6: Escalation Decision에 정리되어 있다.
산업·기술 영향
네 가지 차원은 어떤 취약점에 먼저 주목해 점검할 것인가에 대한 판단 기준을 준다. 지시문의 방향은 고위험 취약점을 효율적으로 우선 조치하고 저위험 취약점은 조치 시점을 늦추는 것이며, 확인된 사실에 기반한 조건부 해석은 다음과 같다.
- Technical Impact가 Total control로 판단되는 경우 — 소프트웨어 동작의 완전한 제어와 자격 증명의 신뢰할 수 있는 노출이라는 위의 정의를 충족하는 조건에서, 치유 우선순위에 가장 강한 신호로 볼 수 있다(해석: 가장 높은 기술적 영향).
- 조합 조건별 조치 순서에 대한 한계 — Exploit Automation이 높고 Technical Impact가 Total control인 경우, 자산이 인터넷에 퍼블릭 노출되어 있는 경우와 같은 조건 조합에 대해 특정 조치 순서나 우선 조치 의무가 정해진다는 확인은 현재 근거에 없다. 제공된 발췌가 확인하는 것은 각 차원이 분류 정보로 공개·판단된다는 범위에 머문다.
이 지시문은 미국 연방 기관을 직접 적용 대상으로 한다. 비연방·기업 조직에 이 분류 모델을 적용하는 것은 근거의 직접적 요구가 아니라 해석적 전파다. KEV 카탈로그는 CISA 페이지에서 보안 커뮤니티의 이익과 모든 조직의 취약점 관리 도움을 위한 목적으로 명시되어 있으나, 제공된 근거는 BOD 26-04 분류 모델 자체가 모든 조직을 위해 설계됐거나 기업 환경에 직접 편입 가능하다고 명시하지 않는다. 또한 특정 취약점별로 지시문이 정한 구체적 조치 시한은 현재 근거에서 확인되지 않는다.
전망·시사점
대응 관점에서 제공된 근거가 확인하는 운영 절차 관련 항목은 다음과 같다.
- Triage와 Escalation 단계 — Implementation Guidance에는 Step 5: Triage Analysis와 Step 6: Escalation Decision 단계가 정리되어 있다.
- 공개된 CVE 답변 — CISA는 Vulnrichment Program과 같은 서비스를 통해 모든 CVE ID에 대해 KEV Status, Exploit Automation, Technical Impact 답변을 공개한다.
다만 이 해석에는 한계가 있다. 현재 근거는 BOD 26-04 본지와 CISA 관련 페이지의 발췌로, 지시문 전체 본문과 취약점별 구체적 조치 시한, 완전한 분류 질문 목록은 담기지 않았다. 취약점 사후 분석(포렌식)을 별도의 분류 차원으로 두는 것도 현재 근거에서 확인되지 않으며, 근거가 뒷받침하는 분류 차원은 KEV Status, Exploit Automation, Technical Impact, Asset Exposure다. 이 외에 추가 차원이 존재하는지는 확인되지 않았으며, 지시문 전문과 Implementation Guidance 전체를 대조해 확인해야 한다.
참고자료
- BOD 26-04: Prioritizing Security Updates Based on Risk
- BOD 26-04: Implementation Guidance for Prioritizing Security Updates Based on Risk
- Known Exploited Vulnerabilities Catalog | CISA
함께 읽으면 좋은 글
- CVE-2026-65400: macOS Screen Sharing 인증 결함, KEV 등재와 기업 단말 업데이트 점검
- CVE-2026-9198: IBM Langflow 기본 배포 원격 코드 실행, KEV 등재와 AI 워크플로 점검
- CVE-2026-78135: strongSwan IKEv2 인증 전 Child SA 생성 취약점과 6.1.0 패치
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!