개요
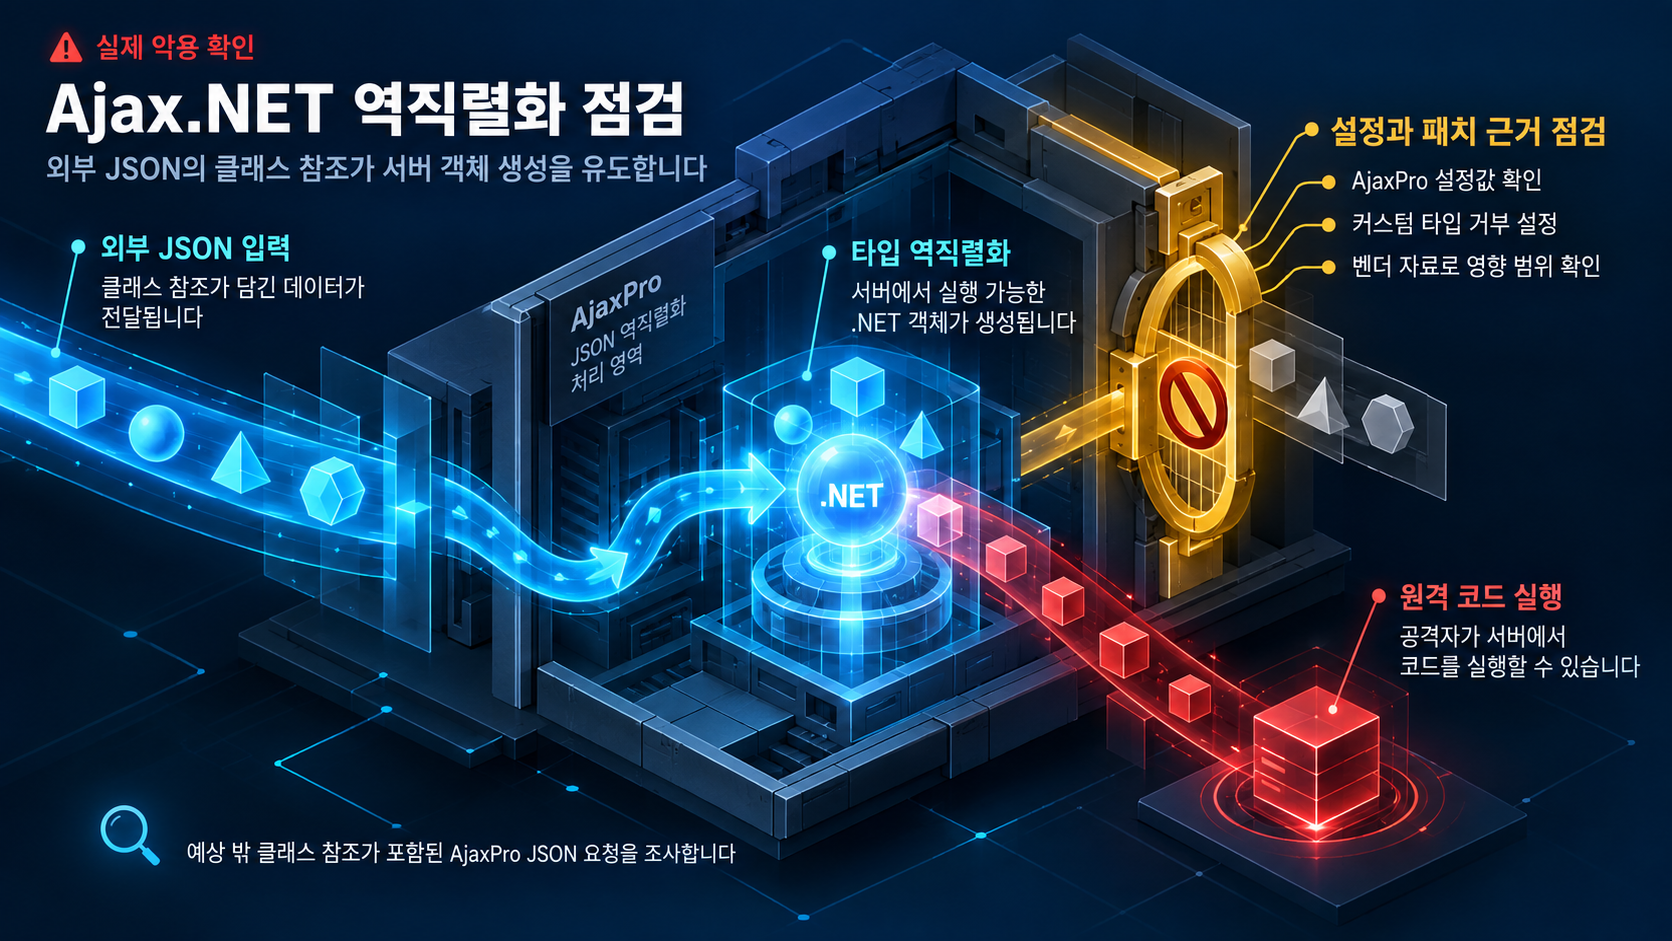
CVE-2021-23758은 Ajax.NET Professional(AjaxPro) 라이브러리의 역직렬화(Deserialization of Untrusted Data) 취약점이다. Snyk는 "임의의 .NET 클래스 역직렬화가 가능해 원격 코드 실행에 악용될 수 있다"고 기술하며, CISA KEV 카탈로그도 같은 메커니즘을 "임의 .NET 클래스를 통한 원격 코드 실행이 가능한 역직렬화 취약점"으로 기술한다.
2026년 8월 26일 KEV 등재는 CISA가 이 취약점이 실제 공격에서 활용되었음을 확인했음을 의미한다. 대상이 ajaxpro.2 패키지를 사용하는 .NET 웹 애플리케이션이라는 점을 감안하면, 레거시 .NET 자산을 보유한 조직은 이 등재를 자신의 자산이 여전히 공격 대상이 될 수 있다는 신호로 해석할 수 있다.
Cisco Talos는 최근 UAT-10147이라는 위협 행위자가 글로벌 Windows·Linux 웹 서버를 대상으로 공개된 취약점을 악용해 초기 접근을 시도하는 활동을 확인했다고 보고했다. 다만 이 보고서는 CVE-2021-23758을 명시적으로 언급하지 않으므로, 해당 행위자와 이 취약점의 직접적 연관성을 단정하기는 어렵다.
영향 범위
- 대상 패키지: ajaxpro.2 NuGet 패키지를 사용하는 .NET 웹 애플리케이션
- 영향: 임의 .NET 클래스 역직렬화가 가능하고, 이를 원격 코드 실행(RCE)에 악용될 수 있다
- 악용 상태: 2026년 8월 26일 CISA KEV 카탈로그에 등재되어, 실제 공격에서 악용된 사실이 CISA에 의해 확인된 것으로 간주된다
구체적 영향 버전 범위가 현재 근거 자료에 명시되어 있지 않다. "Affected versions"이라는 표현만 존재하며, 어떤 버전부터 어떤 버전까지가 해당되는지는 Snyk 또는 벤더 자료를 통해 확인해야 한다. 이 판별 결과에 따라 자산 점검의 범위가 달라진다.
기술적 분석
취약점 메커니즘
ajaxpro.2 NuGet 패키지의 JSON 역직렬화 처리 과정에서, 외부에서 전달된 데이터에 포함된 .NET 클래스 참조가 역직렬화될 수 있다. 공격자는 이 경로를 통해 서버에서 실행 가능한 .NET 객체를 생성하여 원격 코드 실행을 달성할 수 있다.
패치 분석
수정 커밋 b0e63be는 web.config의 AjaxPro 설정에서 IsJsonDeserializationCustomTypesDenied 값을 확인하는 코드를 포함한다. default 속성이 "allow"가 아닌 경우 커스텀 타입 역직렬화를 거부하는 방향으로 값을 할당한다.
커밋에 포함된 코드는 settings.IsJsonDeserializationCustomTypesDenied에 default 속성이 null이거나, 그 값이 대소문자 구분 없이 "allow"가 아닌 경우 true를 할당하는 조건을 보여 준다. 이는 코드가 직접 보여주는 동작이며, 패치 이전의 기본 동작이 무엇이었고 이 변경이 해당 취약점을 해결하는지, 또 어떤 버전 범위에 적용되는지는 현재 근거 자료에 명시되어 있지 않아 벤더 또는 프로젝트 자료를 확인해야 한다.
악용 상태
CVE List V5 기록에 따르면, 이 취약점은 2026년 8월 26일 CISA KEV에 등재되었다. KEV 등재는 CISA가 실제 공격에서 해당 취약점이 이용된 사실을 확인했음을 의미한다. 별도 공개 PoC는 확인되지 않았으나, KEV 등재 자체가 실제 악용의 확인된 근거로 간주된다.
대응 방안
즉시 조치
- 사용 여부 확인: NuGet 의존성과 웹 애플리케이션 구성 파일을 조사하여 Ajax.NET Professional(AjaxPro) 사용 여부를 확인한다
- 수정 상태 점검: 사용이 확인된 자산에 대해서는 공식 지원 자료(Snyk 어드바이저리, 프로젝트 저장소 등)를 통해 수정 상태와 권장 구성을 확인하고, 커밋 b0e63be에 포함된 코드가 해당 자산에 반영되었는지 점검한다
- 접근 흔적 점검: KEV 등재로 실제 악용이 확인된 만큼, 등재일(2026년 8월 26일) 이후 해당 패키지의 웹 접근 흔적을 확인하는 것부터 시작하는 것이 합리적이다
장기적 대응
- 사용이 확인된 ajaxpro.2 자산에 대해, 공식 벤더 자료에서 확인한 수정 상태와 구성 안내를 자산 변경 관리 일정에 반영한다
- 해당 패키지를 사용하는 자산을 .NET 의존성 현대화 계획의 일부로 관리한다
한계와 추가 확인이 필요한 사항
- 구체적 영향 버전 범위가 근거 자료에 없어, 정확한 버전 매칭은 Snyk 또는 벤더 자료 확인이 필요하다
- CISA KEV 등재의 상세 정보(요구 대응 기한, 구체적 완화 조치)가 현재 자료에서 확인되지 않아, KEV 카탈로그 원문을 직접 확인해야 한다
- UAT-10147 등 특정 행위자와 이 취약점의 직접적 연관성은 현재 자료로 확인되지 않는다
- 구체적인 탐지 시그니처나 규칙은 추가 근거가 필요하며, 현재 자료만으로는 구성을 뒷받침할 수 없다
참고자료
- CVE-2021-23758 (CVE List V5 record)
- Deserialization of Untrusted Data in ajaxpro.2 | CVE-2021-23758
- Known Exploited Vulnerabilities Catalog
- added allowed customized types · michaelschwarz/Ajax.NET-Professional@b0e63be
- UAT-10147: Chinese-speaking adversary integrates agentic AI into post-compromise operations
함께 읽으면 좋은 글
- CVE-2026-19490: Citrix NetScaler 인증 우회 취약점, KEV 등재와 ADC·Gateway 점검
- CISA BOD 26-04로 보는 KEV 대응: 자산 노출·악용 자동화·기술적 영향 함께 점검해 패치 우선순위 정하기
- GitLab CE/EE 경로 순회 취약점 CVE-2026-85706, KEV 등재에 따른 인스턴스 점검과 패치
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!