Nginx UI의 노드 간 인증(node-signature) 경로에서, 서명 검증이 완료되기 전에 요청 본문을 임시 파일로 저장하고 디스크에 쓰는 순서 결함이 CVE-2026-107805로 보고됐습니다. 이 결함은 인증 없이도 자원을 소모할 수 있어 가용성 문제로 이어지며, 2.6.0에서 수정됐습니다.
개요
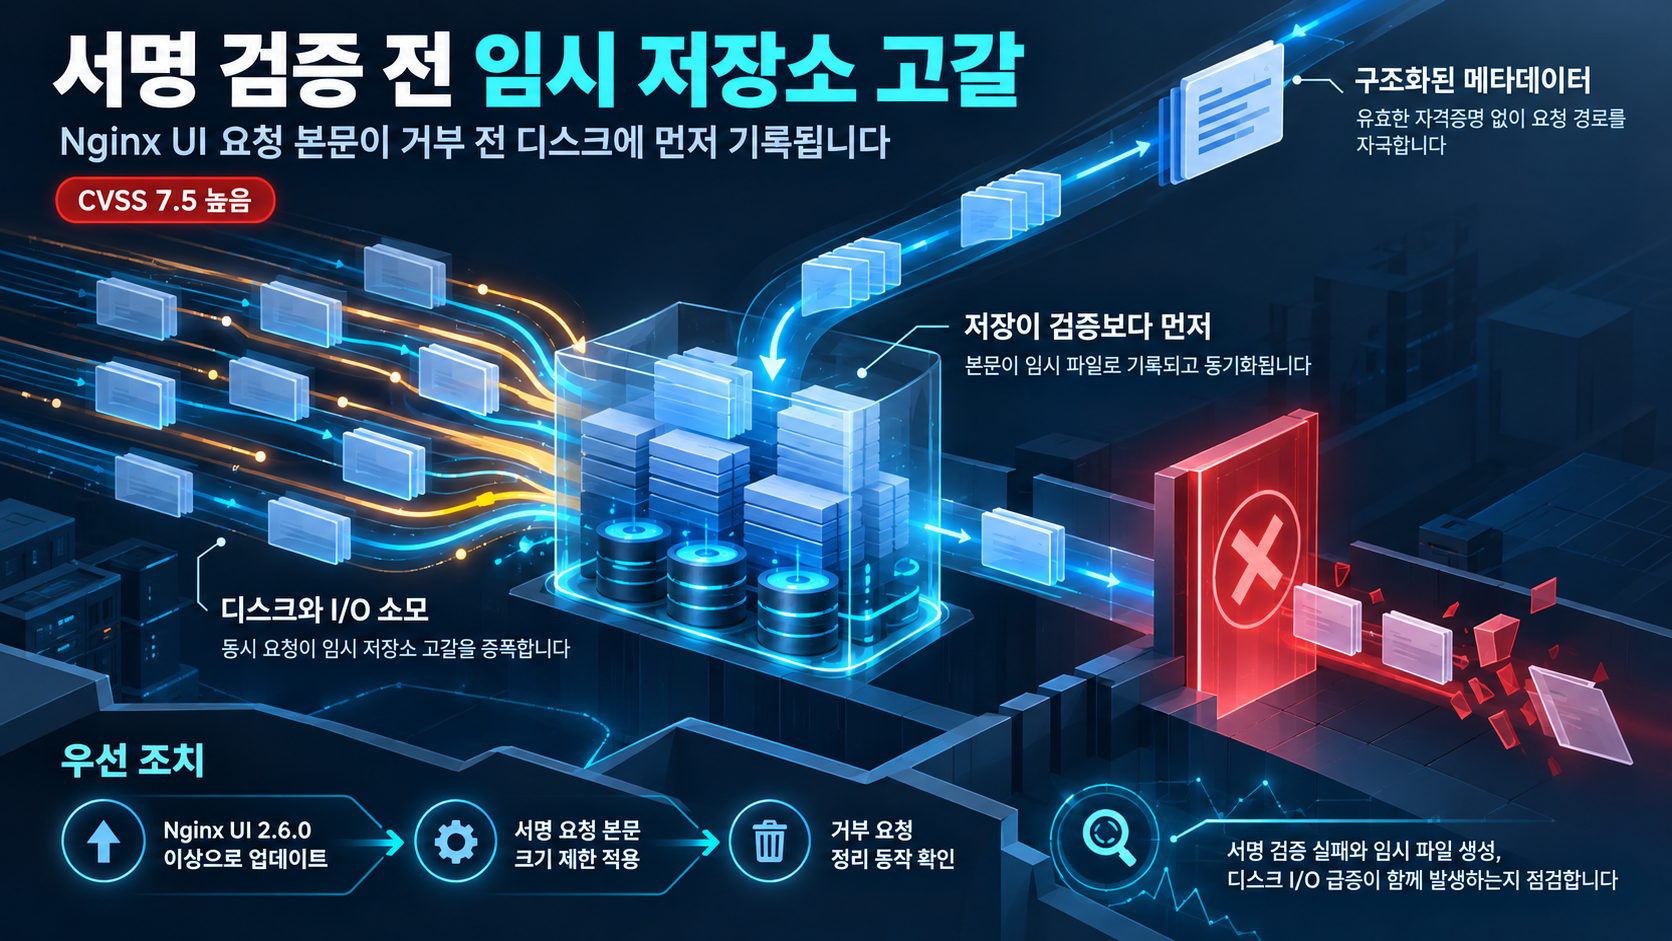
CVE-2026-107805 기록에 따르면, Nginx UI 2.5.0 이상 2.6.0 미만(2.5.0~2.5.x) 버전의 node-signature 인증 경로는 본문 다이제스트와 암호학적 서명을 검증하기 전에, 공격자가 제어하는 요청 본문을 임시 파일로 스테이징하고 디스크에 동기화합니다.
벤더 보안 권고문(GHSA-j3hg-9rp3-5hw9)은 이 경로에 도달할 수 있는 인증되지 않은 원격 클라이언트가 문법적으로 유효한 서명 메타데이터만 제공하면, 요청이 거부되기 전에 임시 파일시스템 용량과 디스크 I/O, 요청 처리 자원을 소모할 수 있다고 설명합니다. 이 취약점은 가용성에만 영향을 주며, 인증 우회나 기밀성·무결성 영향은 없습니다.
벤더는 2.6.0 릴리스에서 이 문제를 수정했다고 발표했습니다.
영향 범위
- Nginx UI 2.5.0 이상 2.6.0 미만(2.5.0~2.5.x) 버전
- node-signature 인증 경로로 도달 가능한 API가 노출된 배포
- Nginx UI와 임시 파일시스템을 공유하는 다른 서비스
동시 다발적인 악성 요청은 임시 파일시스템 용량과 디스크 I/O, 요청 처리 자원을 소모해 Nginx UI뿐 아니라 동일 파일시스템을 공유하는 다른 서비스의 가용성에도 영향을 줄 수 있습니다.
영향은 가용성에 국한된다는 점이 명확합니다. 서명 검증이 우회되거나, 기밀 정보 노출이나 데이터 변조로까지 이어지지 않는다는 점을 벤더 권고문이 명시하고 있습니다.
기술적 분석
핵심은 처리 순서 문제입니다. 권고문이 지적하는 대로, 서명이 실제로 유효하지 않더라도 요청이 거부되기 전까지 임시 파일로 본문을 저장하고 디스크에 동기화하는 작업이 먼저 일어납니다. 검증이 아니라 저장·쓰기가 먼저 수행되기 때문에, 최종적으로 서명 검증이 실패해도 이미 임시 저장소와 I/O 자원이 소모된 상태가 됩니다.
여기서 결정적인 조건은 "문법적으로 유효한 서명 메타데이터"만 갖추면 된다는 점입니다. 실제 유효한 자격증명이 필요하지 않으므로 API에 도달할 수 있는 클라이언트라면 누구나 이 경로를 트리거해 자원 소모를 유발할 수 있고, 요청을 동시 다발로 보내면 그 소모를 증폭시킬 수 있습니다.
구조적으로 유효한 자격증명 없이도 이 리소스 고갈을 트리거할 수 있는 만큼, 악용 문턱이 낮은 편으로 볼 수 있습니다. 이를 뒷받침하듯 제공된 CVE-2026-107805 기록에는 CVSS 3.1 점수 7.5(HIGH)와 벡터 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H가 명시되어 있습니다. 다만 이 평가는 제공된 CVE 기록과 벤더 권고문에 근거한 해석이며, 공개 PoC나 실제 야생에서의 악용 사례, CISA KEV 등재 여부는 확인되지 않았습니다.
또한 임시 파일이 생성되는 정확한 경로, 2.6.0에서 적용된 스트리밍 크기 제한의 구체적 설정값은 제공된 근거에서 확인되지 않아 이번 분석에서는 다루지 않습니다. 이 부분은 확인이 필요한 한계로 남겨둡니다.
2.6.0 릴리스에서 수정된 내용은 노드 간 서명 요청 본문 스테이징에 상한을 두는 것입니다. GHSA 권고문에 따르면, 수정 버전은 본문 스테이징 전에 서명된 요청 메타데이터를 인증하고, 거부된 요청에 대한 정리(cleanup)를 포함한 애플리케이션 수준 스트리밍 크기 제한을 적용하며, Nginx UI 2.6.0 이상으로의 업그레이드를 권고합니다.
대응 방안
가장 확실한 우선조치는 수정 버전으로의 업그레이드입니다.
- Nginx UI를 2.6.0 이상으로 즉시 업그레이드합니다. 수정 버전은 본문 스테이징 전에 서명 메타데이터를 인증하고, 애플리케이션 수준 스트리밍 크기 제한과 거부 요청 정리를 적용합니다.
- 즉시 업그레이드가 어려운 경우, 배포 수준 완화 조치를 병행 검토할 수 있습니다. 역방향 프록시의 요청 본문 크기 제한, 파일시스템 쿼터, 동시성 제한 등이 실질적 영향을 줄 수 있고, Nginx UI와 다른 서비스가 파일시스템을 공유하는 환경이라면 파일시스템 쿼터를 설정해 실질적 영향을 줄일 수 있습니다. 다만 실제 효과는 배포 환경에 따라 달라질 수 있습니다.
운영상 임시 파일시스템 사용량과 디스크 I/O의 비정상적 급증이 이 경로에서 유발될 수 있으므로, 이를 점검 신호로 삼을 수 있습니다. 이 신호만으로는 해당 취약점의 악용을 단정할 수 없으므로, 해당 인스턴스의 버전과 노출 상태를 함께 확인하는 것이 좋습니다.
참고자료
- CVE-2026-107805: Nginx UI: Unauthenticated signed-request body staging can exhaust temporary storage
- Unauthenticated signed-request body staging can exhaust temporary storage (GHSA-j3hg-9rp3-5hw9)
- Release v2.6.0 · 0xJacky/nginx-ui
함께 읽으면 좋은 글
- CVE-2026-108261: TinaCMS 관리자 미리보기 iframe의 URL fragment 출처 검증 점검
- Vikunja 기본 CORS 설정의 로컬호스트 신뢰 문제: 자격증명 포함 교차 출처 요청 점검
- 주간 보안 동향 요약: 인증 경계 붕괴와 레거시 악용이 패치 우선순위를 바꿨다
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!