핵심 이슈
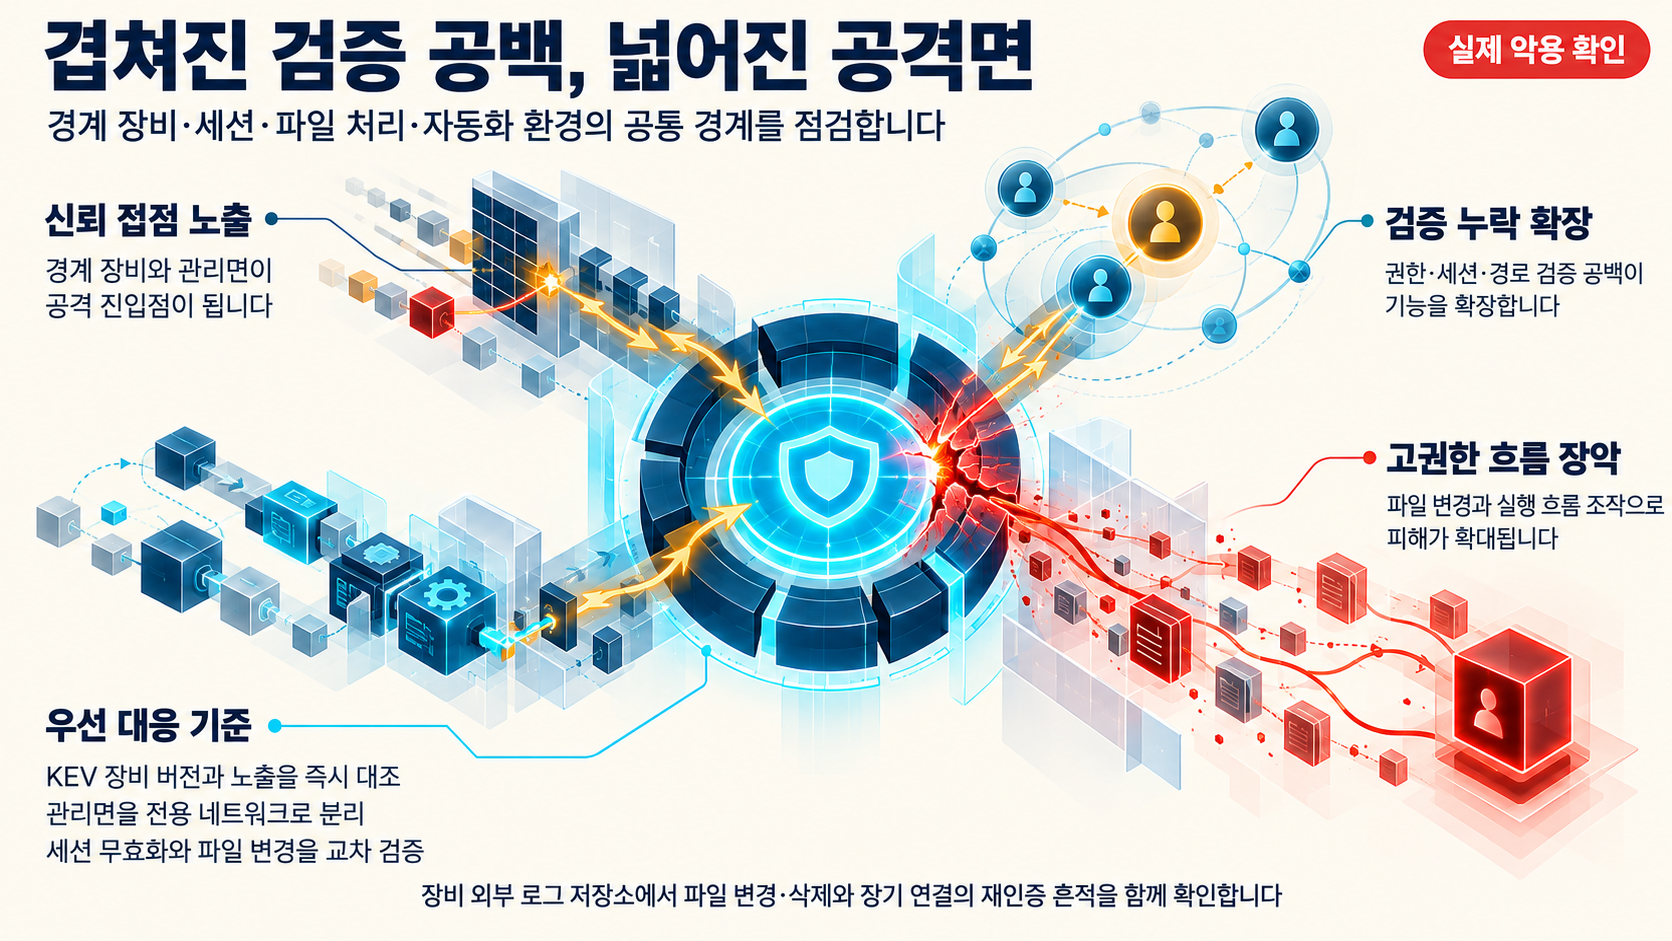
1. 실제 악용은 경계 장비와 원격지원 관리면에 집중됐다
이번 주 운영 발행 콘텐츠에서는 Cisco Secure Email Gateway의 비인증 임의 파일 쓰기, BeyondTrust Remote Support의 인증 우회, Fortinet CLI의 경로 순회처럼 조직 경계와 원격지원 접점에서 파일 작업 권한을 얻는 취약점이 CISA KEV에 연이어 확인됐다. PAN-OS 관리 인터페이스의 인증 후 원격 코드 실행까지 함께 보면, 공격자가 일반 업무 단말보다 관리면과 보안 장비를 장악해 더 넓은 권한과 은폐 가능성을 확보하려는 흐름이 선명하다. 일일 인사이트에서도 경계 장비 내부 로그만 신뢰하면 조작·삭제를 놓칠 수 있다는 문제가 반복됐다. 실무적으로는 CVSS 순서가 아니라 인터넷 노출 여부, 관리 인터페이스 접근 가능성, KEV 등재 여부를 결합해 우선순위를 다시 매겨야 한다. KEV 대상 장비의 버전과 노출을 즉시 대조하고, 관리면을 전용 네트워크로 분리하며, 장비 외부의 로그 저장소에서 변경·삭제 흔적을 교차 검증하는 것이 우선 대응이다.
관련 출처
- CVE-2026-76519: Cisco Secure Email Gateway 비인증 임의 파일 쓰기 취약점과 CISA KEV 등재
- BeyondTrust Remote Support 인증 우회(CVE-2026-102764): 원격지원 어플라이언스 파일 작업 권한 점검
- Fortinet CLI 경로 순회(CVE-2025-61624): FortiOS·FortiPAM·FortiProxy·FortiSwitchManager 고권한 계정 임의 파일 쓰기·삭제 조건 점검
- CVE-2026-0322: PAN-OS 관리 인터페이스 인증 후 RCE와 관리망 접근통제 점검
2. 인증 성공 이후의 권한·세션 검증이 새로운 취약 지점이 됐다
Arcane에서는 위임된 권한과 환경 토큰이 관리자 경계를 넘었고, Vikunja에서는 삭제된 세션 토큰이 WebSocket 연결에서 계속 유효했다. Apache Kylin과 pyLoad 사례도 엔드포인트별 인증·권한 검증이 빠지거나 느슨해지면 정상 자격증명이나 기존 세션이 과도한 기능으로 이어질 수 있음을 보여준다. 일일 인사이트가 지적한 세션 하이재킹과 기계 속도의 자동화 공격을 고려하면, 로그인과 MFA 통과만으로 요청을 신뢰하는 모델은 충분하지 않다. 실무적으로는 권한 변경·세션 폐기·장기 연결이 같은 정책 저장소를 참조하는지 확인하고, 서비스 토큰의 기능 범위를 최소화해야 한다. 위임 권한 목록, WebSocket과 백그라운드 연결의 세션 재검증, 관리자 전용 API의 서버 측 인가를 우선 점검하고 세션 무효화 테스트를 배포 게이트에 포함하는 것이 필요하다.
관련 출처
- Arcane 권한 경계 결함(CVE-2026-96627)과 환경 토큰 우회 결함: 위임 권한 점검과 2.6.0 패치 확인
- Vikunja WebSocket 세션 폐기 우회: 삭제된 세션 토큰의 실시간 알림 수신 조건 점검
- Apache Kylin 5.0.5 보안 업데이트: 인증 결함 CVE-2026-68573과 공용 노출 인스턴스 점검
- pyLoad getUserData 권한 설정 변경 점검: Perms.ANY 데코레이터 제거와 실무 대응
3. 경로 결합과 파일 처리의 작은 검증 누락이 큰 권한으로 번졌다
Fortinet과 Cisco 장비뿐 아니라 Shiny for Python의 북마크 복원, Contao의 이미지 처리에서도 사용자 입력을 파일 경로에 결합한 뒤 허용된 디렉터리 안에 남는지 확인하지 않은 문제가 반복됐다. 제품과 언어는 달라도 공통 원인은 정규화된 최종 경로, 허용 확장자, 파일 작업 권한을 함께 검증하지 않은 것이다. 파일 읽기·쓰기 취약점은 설정 유출, 웹셸 배치, 서비스 손상으로 확대될 수 있으므로 단순 입력 필터 문제로 축소해서는 안 된다. 우선 대응은 영향을 받는 버전을 패치하는 동시에 업로드·복원·이미지·CLI 인자처럼 경로를 만드는 기능을 전수 식별하고, 정규화 후 기준 디렉터리 이탈 차단과 최소 파일 권한을 적용하는 것이다. WAF 규칙만 추가하기보다 애플리케이션과 장비의 파일 시스템 변경 이벤트를 별도로 감시해야 한다.
관련 출처
- CVE-2026-108258: Shiny for Python 북마크 복원의 경로 순회 취약점, 1.6.4에서 수정
- CVE-2026-107844: Contao ImagesController 경로 순회와 프로젝트 디렉터리 이미지 파일 노출 조건 점검
- CVE-2026-76519: Cisco Secure Email Gateway 비인증 임의 파일 쓰기 취약점과 CISA KEV 등재
- Fortinet CLI 경로 순회(CVE-2025-61624): FortiOS·FortiPAM·FortiProxy·FortiSwitchManager 고권한 계정 임의 파일 쓰기·삭제 조건 점검
4. 로컬 실행 환경과 자동화 파이프라인도 독립된 보안 경계가 필요하다
EA Javelin Anticheat의 과도한 Windows 서비스 변경 권한과 Metalama의 공용 임시 디렉터리 DLL 플랜팅은 로컬 접근자가 고권한 프로세스의 실행 흐름을 바꿀 수 있음을 보여준다. AnyDesk Linux의 사전 승인 원격 코드 실행까지 더하면, 사용자 단말·공유 빌드 머신·원격지원 도구를 내부의 신뢰 영역으로 간주하는 운영 가정이 흔들린다. 한편 OpenSSF Privateer는 자동 평가를 반복하되 최종 해석과 예외 처리는 사람에게 남기는 경계를 제시했다. 실무적으로는 자동화 속도를 높이는 것과 실행 권한을 넓히는 것을 분리해야 한다. 공유 CI와 다중 사용자 단말에서 임시 디렉터리·서비스 ACL·원격지원 에이전트를 우선 점검하고, 빌드 산출물 무결성 검증과 격리된 실행 계정을 적용하며, 자동 평가 결과가 운영 변경으로 이어지기 전 사람 승인 게이트를 두는 것이 우선이다.
관련 출처
- EA Javelin Anticheat 독립 설치 관리자의 로컬 권한 상승 취약점(CVE-2026-96542): Windows 서비스 권한 점검
- Metalama 공용 임시 디렉터리 DLL 플랜팅으로 로컬 코드 실행 가능(CVE-2026-62847)
- AnyDesk Linux 8.0.0 이상 8.0.3 미만 사전 승인 원격 코드 실행(CVE-2026-109390)과 Linux 원격지원 환경 점검
- OpenSSF Sandbox 프로젝트 Privateer: AI 보조 보안·컴플라이언스 평가와 사람 검토 경계
주간 CISA KEV Catalog
Fortinet CLI 경로 순회(CVE-2025-61624): FortiOS·FortiPAM·FortiProxy·FortiSwitchManager 고권한 계정 임의 파일 쓰기·삭제 조건 점검
Fortinet이 FortiOS, FortiPAM, FortiProxy, FortiSwitchManager의 CLI에서 경로 순회 취약점(CWE-22)을 발표했습니다. admin 프로필과 read-write 이상 권한을 모두 가진 인증된 공격자가 기존 명령에 조작된 인자를 전달해 임의 파일을 쓰거나 삭제할 수 있으며, CISA KEV 등재로 실제 악용이 확인된 상태입니다.
BeyondTrust Remote Support 인증 우회(CVE-2026-102764): 원격지원 어플라이언스 파일 작업 권한 점검
BeyondTrust Remote Support 내부 메시징 컴포넌트가 수신 메시지의 출처를 충분히 검증하지 않는 취약점 CVE-2026-102764가 CISA KEV에 등재되며 악용이 확인되었습니다. 올바른 조건이 성립하면 원격 공격자가 어플라이언스에서 파일 작업을 수행할 수 있어, 원격지원 어플라이언스 운영 조직은 인벤토리 확인과 벤더 완화 조치 적용을 최우선으로 진행해야 합니다.
CVE-2026-76519: Cisco Secure Email Gateway 비인증 임의 파일 쓰기 취약점과 CISA KEV 등재
Cisco Secure Email Gateway의 비인증 상대 경로 탐색·임의 파일 쓰기 취약점(CVE-2026-76519)이 CISA KEV 카탈로그에 등재되어 실제 악용이 관측된 상태임을 나타냅니다. Cisco는 이를 Critical/CWE-23으로 분류했으며, 운영 중인 장비의 소프트웨어 버전을 공식 권고와 대조해 수정 소프트웨어 적용 여부를 확인해야 합니다.
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.