개요
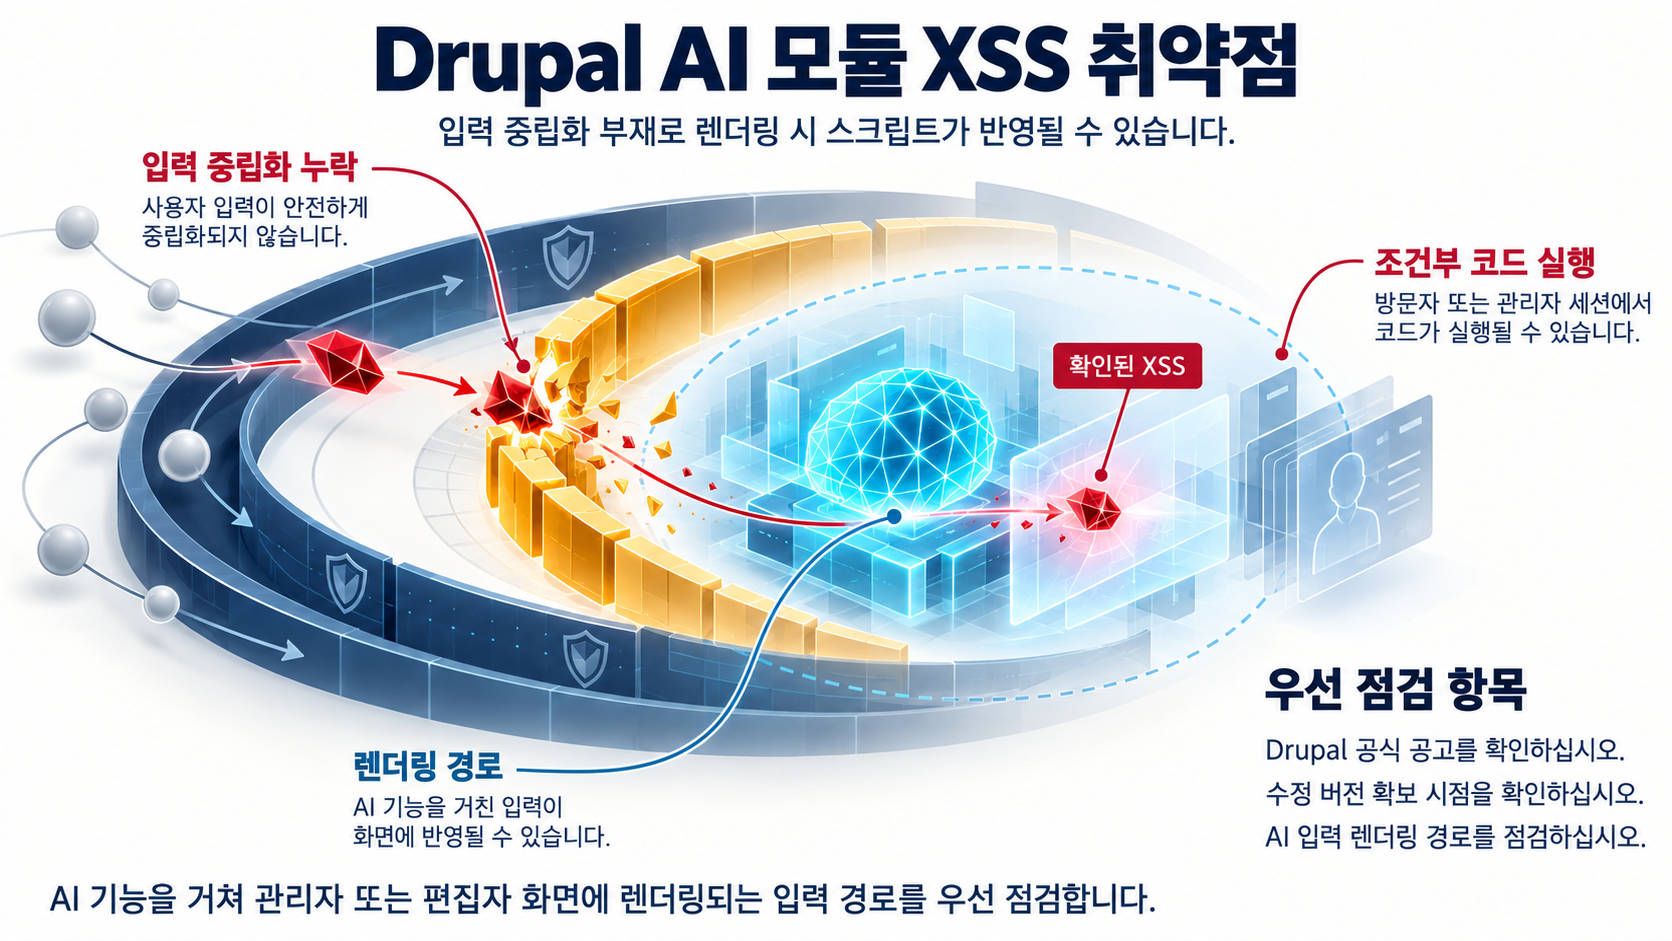
Drupal 컨트리뷰션 모듈인 AI(Artificial Intelligence) 모듈의 크로스 사이트 스크립팅(XSS) 취약점이 Drupal 보안 팀의 커뮤니티 보안 공고 SA-CONTRIB-2026-269로 발표되었습니다. 이 취약점은 CVE-2026-118549 기록에 PUBLISHED 상태로 등록되어 있으며, 배정 기관은 Drupal로 표기됩니다.
독립 집계 소스는 같은 CVE를 CWE-79(웹 페이지 생성 중 입력 미중립화, 즉 XSS)로 분류하고 CVSSv4 5.1 점수를 부과했습니다. 그런데 전달된 Drupal 보안 공고 제목에는 Critical 등급 표기가 들어 있습니다. 즉 동일 취약점에 대해 서로 다른 심각도 표현이 병존하는 상태입니다.
실제 야생 악용 사례, 공개된 개념 증명(PoC), CISA KEV 등재 여부는 이번 증거에서 확인되지 않았습니다. 따라서 이 건은 "확인된 공격 활용"이 아니라 "보고되고 공개된 취약점"으로 다루는 것이 정확합니다.
영향 범위
- 대상은 Drupal의 AI(Artificial Intelligence) 컨트리뷰션 모듈이며, 공지는 SA-CONTRIB-2026-269로 발표되었습니다.
- 전달된 AI 모듈 정의(ai.info.yml) 기준 이 모듈은 "AI 서비스를 위한 추상화 계층"을 제공한다고 설명됩니다. 코어 요구사항은
^10.5 || ^11.2이고,key:key와drupal:file에 의존합니다. - CVE 기록 발췌에는 버전 값으로
5.2가 나타납니다. 다만 이 값이 가리키는 정확한 범위, 즉 이전 버전 포함 여부와 상한은 이번 증거만으로는 확정할 수 없습니다.
여기서 주의할 점이 있습니다. 전달된 모듈 정의 파일은 1.5.2 태그에서 가져온 것이고 CVE 발췌에는 5.2라는 값이 나타나는데, 이 두 버전 표기를 서로 대응시킬 근거는 이번 자료에 없습니다. 따라서 "5.2만 위험하고 나머지는 안전"이라는 식의 결론은 성립하지 않습니다.
현실적인 점검 범위는 "AI 모듈이 설치된 Drupal 사이트 전체"로 넓게 잡고, 위험 버전과 수정 버전의 판정은 Drupal 공식 공고 원문으로 확정하는 편이 안전합니다. 이는 근거의 공백을 보수적으로 해석한 결론이며, 확인된 사실은 아닙니다.
기술적 분석
확정된 분류는 CWE-79, 즉 웹 페이지 생성 과정에서 사용자 입력이 적절히 중립화(neutralization)되지 않아 악성 스크립트가 페이지에 반영될 수 있는 결함이라는 점입니다.
그러나 이번 증거에는 그 이하의 세부 사항이 없습니다.
- 악성 코드가 어디에 저장되는지, 저장형인지 반사형인지의 구분
- 어떤 입력 경로와 화면이 취약한지
- 악용에 필요한 권한 수준
- 필터나 서형식 필터를 우회하는 경로
위 항목 어느 것도 전달된 자료에 명시되어 있지 않습니다. 특히 "저장형 XSS"라는 표현은 이번 근거로 뒷받침되지 않으므로, 본 문서는 XSS 그 자체만 확인된 사실로 다루고 subtype은 단정하지 않습니다.
심각도 표기의 간격도 별개로 다뤄야 합니다. Drupal 공고 제목의 Critical 표기와 독립 집계 소스의 CVSSv4 5.1 사이 차이를 설명하는 근거는 이번 증거에 없습니다. 점수가 낮은 쪽으로 기울이거나 반대로 과장할 근거가 모두 없으므로, 운영 판단에는 두 표현을 함께 두고 최종 기준은 Drupal 공식 공고의 등급과 조치 권고를 따르는 것이 합리적입니다.
XSS 일반론과 이 건의 조건을 겹쳐 보면 다음과 같은 조건부 해석이 가능합니다. XSS 계열 결함은 일반적으로 방문자 또는 관리자 브라우저에서 공격자 코드를 실행시켜 세션이나 토큰 노출, 페이지 위변조로 이어질 수 있습니다. 다만 이 취약점의 실제 도달 범위와 영향이 어디까지인지는 이번 증거에 명시되지 않았으므로, 위는 이 CVE의 확인된 결과가 아니라 계열 공통의 일반적 위험입니다.
또한 이 모듈이 AI 서비스 추상화 계층이라는 점은 점검 관점의 단서를 줍니다. 로그인 사용자나 익명 사용자의 입력이 AI 관련 기능을 거쳐 어드민 또는 편집자 화면에 렌더링되는 구성이라면, XSS의 도달 상대가 권한이 높은 세션이 될 여지가 있습니다. 이는 성립 조건이 붙은 해석이며, 실제 입력 경로와 렌더링 경로는 확인되지 않았습니다. 후속 확인이 필요한 지점입니다.
결과적으로 현재의 긴급도는 "관측된 악용"이 아니라 "노출면의 크기 + 수정 버전 확보 시점"으로 결정해야 합니다. 악용 정황이 확인되지 않았다고 대응을 늦출 근거는 아니고, 반대로 Critical 표기만 보고 실제 악용이 있는 것처럼 판단할 근거도 없습니다.
대응 방안
아래 조치는 즉시 진행할 항목과 이후 상시화할 항목으로 나눠 정리합니다.
즉시 점검: 사용 현황과 버전 인벤토리
- 사용 현황과 버전 인벤토리를 확정합니다. 모든 Drupal 사이트에서 AI(Artificial Intelligence) 모듈 설치 여부와 설치 버전을 조사합니다. CVE 기록의
5.2값과 별개로 이전 버전 포함 범위가 확인되지 않았으므로, 버전 표기와 무관하게 AI 모듈이 깔린 곳을 우선 점검 대상으로 삼습니다.
즉시 조치: 공식 공고 확인과 수정 버전 업그레이드
- Drupal 공식 보안 공고(SA-CONTRIB-2026-269) 원문을 확인해 수정 버전으로 업그레이드합니다. 컨트리뷰션 모듈 보안 공지가 지시하는 수정 버전 적용이 근본 대응입니다. 이번 증거에는 정확한 수정 버전 번호가 포함되어 있지 않아, 이 문서에서 수정 버전 번호를 지시하지는 않습니다. 반드시 공고 원문에서 확인한 뒤 적용하세요.
즉시 검토: 노출 조건 축소
- 노출 조건을 좁힙니다. AI 기능과 연결된 입력 경로의 진입 권한, 공개 콘텐츠 작성 권한, 외부 입력이 AI 서비스를 경유해 렌더링되는 화면의 범위 점검을 고려할 수 있습니다. CWE-79 계열에서 입력 표면과 렌더링 표면의 축소 원칙에 따른 일반적인 권고이며, 이 취약점의 정확한 악용 경로는 확인되지 않았습니다.
운영 중 유지: 일반 수준 모니터링
- 모니터링은 일반 수준에서 유지합니다. 이번 자료에는 검증된 로그 시그니처, IOC, 모니터링 쿼리가 제공되지 않았습니다. 탐지 포인트를 이 문서에서 지시하지는 않으며, 검증된 시그니처가 필요하면 배포처 공지와 신뢰할 수 있는 위협 피드를 확인해야 합니다.
중장기 대응: 재발 대비 상시화
- 재발 대비를 상시화합니다. 컨트리뷰션 모듈 보안 공고 구독, 정기 업그레이드 창, 테스트 환경에서의 업그레이드 사전 검증 체계를 갖추면 이번처럼 등급 표기가 갈리는 상황에서도 판단 속도를 높일 수 있습니다.
한계 요약
세부 악용 조건(입력 경로, 필요 권한, 저장 위치), 정확한 수정 버전 번호, 취약 버전 전체 범위, Drupal Critical 표기와 CVSSv4 5.1 격차의 근거, 실제 악용 및 CISA KEV 등재 여부는 모두 이번 증거에서 확인되지 않았습니다.
참고자료
- AI (Artificial Intelligence) - Critical - Cross-site scripting - SA-CONTRIB-2026-269
- AI Core module definition (ai.info.yml, 1.5.2 tag)
- Multiple vulnerabilities in AI (Artificial Intelligence) module for Drupal (SB2026103041)
함께 읽으면 좋은 글
- CVE-2026-111357: Ivanti Connect Secure 핵심 기능 인증 누락과 권한 상승 체인 점검
- CVE-2026-114437: go-chi ClientIPFromXFF의 X-Forwarded-For 기반 클라이언트 IP 스푸핑 점검
- CVE-2026-118527: Ivanti Connect Secure 예측 가능한 식별자와 파일 업로드 체인 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!