개요
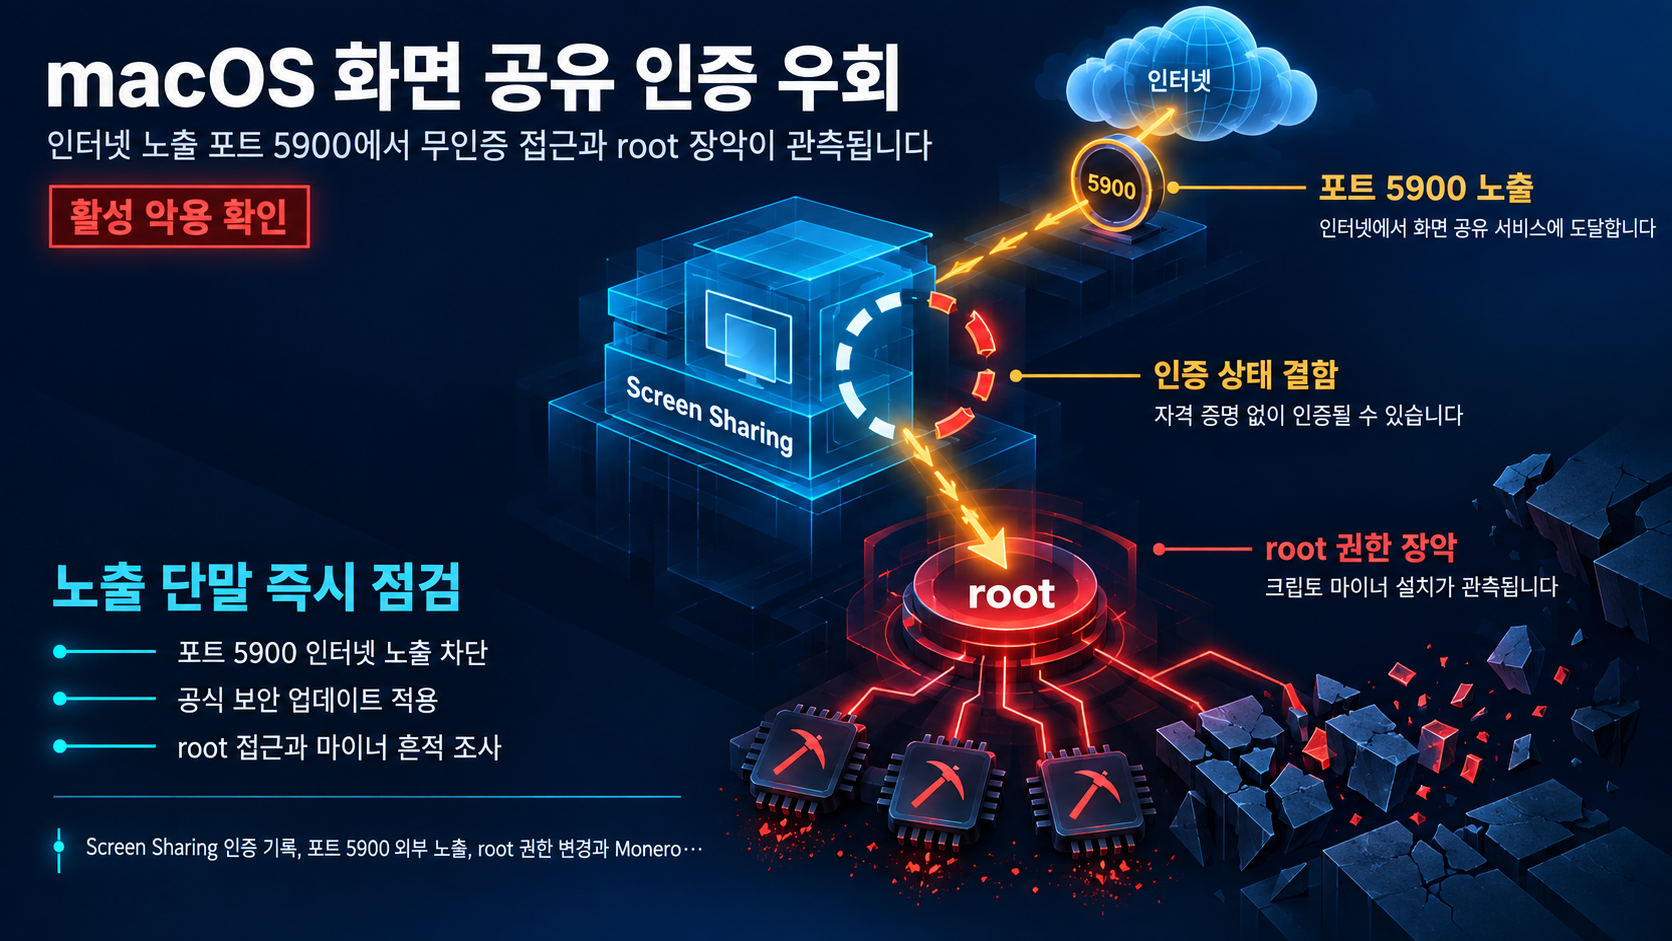
CVE-2026-65400은 Apple이 인증 상태 관리(authentication state management)를 개선해 처리한 macOS의 부적절한 인증(improper authentication) 결함입니다. CVE-2026-65400 공식 기록에 따르면 네트워크상 공격자가 유효한 자격 증명 없이 Screen Sharing에 인증할 수 있을 수 있다는 위험이 제시됐으며, NCSC-NL가 보고한 실제 악용 관측에서는 모든 피해 시스템에서 포트 5900이 인터넷에서 도달 가능했습니다.
주요 시간 축은 다음과 같습니다.
- 2026-08-06: macOS Tahoe 26.6.1 보안 공지에 따르면 macOS Tahoe 26.6.1이 2026년 8월 6일에 릴리스됨. APPLE-SA-08-06-2026-3는 macOS Sonoma 14.8.9 보안 공지입니다.
- 2026-08-12: NCSC-NL이 자문서 NCSC-2026-0280 1.0.1 개정에서 공개 PoC 코드 가용성과 활성 악용 확인을 명시
- 2026-08-18: CISA KEV 등재. KEV 항목은 포렌식 트리아지 필요 여부(BOD-26-04 기준)를 Yes로 표기하며, 랜섬웨어 캠페인 사용 여부는 Unknown입니다.
영향 범위
Apple의 CVE 기록 기준, 고정 대상 버전은 다음과 같습니다.
- macOS Golden Gate 27
- macOS Sequoia 15.7.9
- macOS Sonoma 14.8.9
- macOS Tahoe 26.6.1
- macOS Tahoe 26.7
위협 모델상 공격자는 "네트워크상 공격자(attacker on the network)"로 넓게 잡혀 있어, 내부 네트워크에서 도달만 가능해도 인증 시도가 열릴 수 있습니다. 공개된 실제 악용 관측은 모두 포트 5900이 인터넷에서 도달 가능하던 시스템에 국한돼 있습니다. 관측 사례에서는 포트 5900이 인터넷에서 도달 가능하다는 점이 모든 피해 시스템이 공유하는 공통 특성입니다. 반면 내부 네트워크로만 제한된 환경도 위협 모델상 완전히 안전하다고 단정할 수는 없으므로, 점검 범위에는 내부 노출 단말까지 포함해 보는 것이 합리적입니다.
기술적 분석
Apple은 코드 레벨의 결함 내역을 자세히 공개하지 않았고, "state management 개선"이라는 표현 이상으로 설명하지 않았습니다. 공개된 기술 연구 자료도 현재 확인되지 않아, 메커니즘은 인증 동작 수준에서만 기술할 수 있습니다. 확인된 동작과 관측은 다음과 같습니다.
- 네트워크상 공격자가 유효한 자격 증명 없이 Screen Sharing에 인증할 수 있을 수 있는 상태가 발생
- 인터넷에서 포트 5900이 도달 가능했던 관측 사례에서 root 접근 확보가 보고됨
- 같은 관측 사례에서 Monero 크립토 마이너 설치도 확인
CISA ADP에는 CVSS v3.1 벡터 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H가 등록되어 있습니다. 속성별로 보면 네트워크 경로(AV:N), 낮은 공격 복잡도(AC:L), 권한 불필요(PR:N), 사용자 상호작용 불필요(UI:N), 범위 변경 없음(S:U), 기밀성·무결성·가용성 모두 완전 영향(C:H/I:H/A:H)로, 가장 높은 영향 범주라는 해석이 가능합니다.
공개 PoC·익스플로잇 분석
- 출처: NCSC-NL 보안 자문서 NCSC-2026-0280의 1.0.1 개정(2026-08-12 09:37)이 "공개 PoC 코드 가용, 활성 악용 확인"으로 명시
- 관측 공통 특성: NCSC-NL이 활성 악용을 확인한 여러 시스템은 모두 포트 5900이 인터넷에서 도달 가능했습니다
- 입증 범위: NCSC-NL이 확인한 관측 사례에서는 모두 root 접근 확보와 Monero 크립토 마이너 설치가 보고됐습니다. 랜섬웨어 캠페인 연관성은 확인되지 않았습니다
- 운영상 의미: PoC가 공개되어 있고 실제 악용이 확인된 상태이며, NCSC-NL이 관찰한 실제 악용 사례의 공통 특성은 포트 5900이 인터넷에서 도달 가능했던 것이었습니다
대응 방안
NCSC-NL의 실제 악용 관측은 모두 포트 5900이 인터넷에서 도달 가능하던 시스템에서 발생했으며, 해당 사례에서는 root 접근 확보와 Monero 마이너 설치가 보고됐습니다. 아래 대응 조치는 이 관측의 근거 범위와 Apple CVE 기록의 고정 버전 정보를 바탕으로 정리한 것입니다.
즉시 조치
- 인터넷에서 포트 5900이 도달 가능한 macOS 인벤토리를 즉시 조사하고, 관측 사례와 동일한 노출 특성이 있는지 확인
- 불필요하거나 인터넷에 노출된 단말의 Screen Sharing을 즉시 비활성화하고, 포트 5900의 외부 노출을 네트워크 차원에서 차단
- 취약 macOS 단말을 각 OS 라인업의 고정 버전(macOS Golden Gate 27, Sequoia 15.7.9, Sonoma 14.8.9, Tahoe 26.6.1/26.7)으로 즉시 업데이트
- 노출·악용으로 의심되는 단말은 root 권한 획득과 크립토 마이너 설치 흔적을 중심으로 침입 여부를 점검하고, 필요 시 격리
지속적 개선
- 모든 macOS 단말에 고정 버전을 적용하고 패치 상태를 유지
- Screen Sharing 사용을 최소한으로 제한하고, 필요한 경우에만 허용
- 5900 등 원격 접근 포트의 인터넷 노출을 네트워크 차원에서 차단·분리
- CISA KEV 등재 취약점에 대한 정기 재점검을 프로세스에 반영
한계로 짚어야 할 점도 있습니다. 코드 레벨의 정확한 결함 내역은 아직 공개되지 않았고, 랜섬웨어 캠페인 연관성은 CISA KEV에서 Unknown으로 표기되어 현재 확인되지 않았습니다. 이 두 영역은 추가 자료가 확인될 때까지 확인되지 않은 사항으로 취급하는 것이 적절합니다.
참고자료
- CVE-2026-65400 record (CNA description and affected versions)
- About the security content of macOS Tahoe 26.6.1
- Known Exploited Vulnerabilities Catalog — CVE-2026-65400
- Security Advisory NCSC-2026-0280: macOS Screen Sharing vulnerability remediated by Apple
- APPLE-SA-08-06-2026-3 macOS Sonoma 14.8.9
함께 읽으면 좋은 글
- CVE-2026-9198: IBM Langflow 기본 배포 원격 코드 실행, KEV 등재와 AI 워크플로 점검
- CVE-2026-78135: strongSwan IKEv2 인증 전 Child SA 생성 취약점과 6.1.0 패치
- CVE-2026-21962: Oracle HTTP Server·WebLogic Proxy 플러그인 KEV 등재와 접근 통제 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!