개요
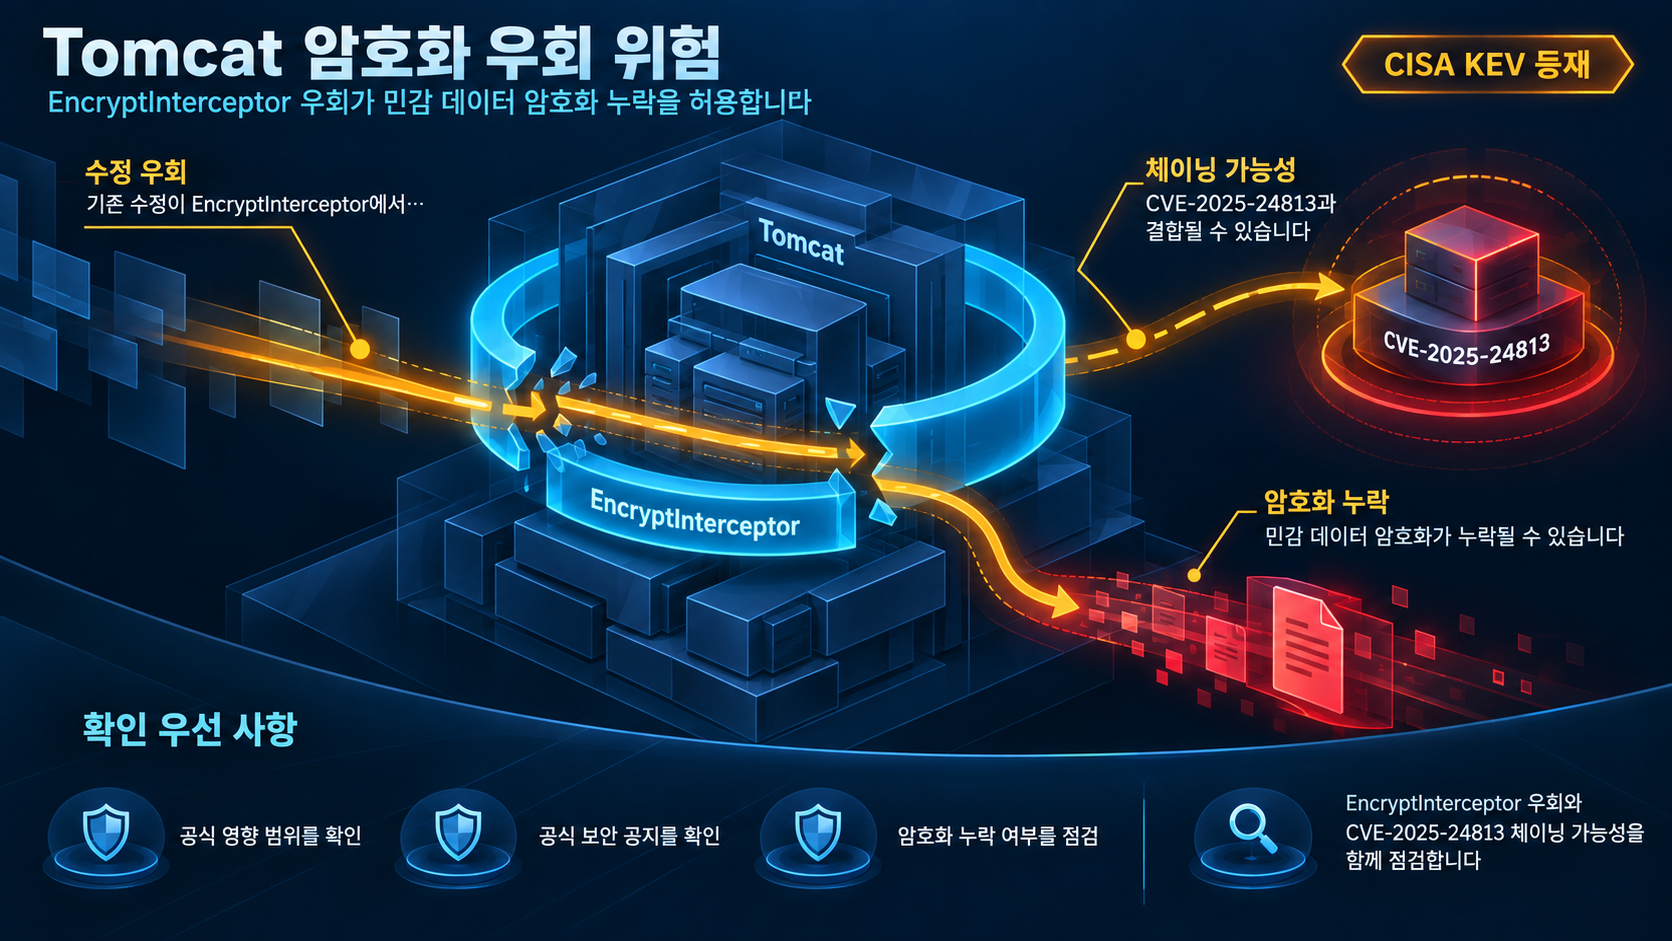
공식 CVE 기록은 이 취약점의 제목을 "Apache Tomcat: Fix for CVE-2026-29146 allowed bypass of EncryptInterceptor"로 명시하고 있습니다. 이 제목에서 CVE-2026-29146 수정이 EncryptInterceptor 우회를 허용하게 되었다는 사실이 확인됩니다. 기록은 대상 제품으로 Apache Tomcat, 벤더로 Apache Software Foundation을 기재하고 있습니다.
CISA KEV 카탈로그 항목은 이 취약점을 "Apache Tomcat contains a missing encryption of sensitive data vulnerability that allows the bypass of the EncryptInterceptor. This vulnerability can be chained with CVE‑2025‑24813."라고 설명합니다. 즉, KEV 기록은 이 취약점이 EncryptInterceptor 우회를 허용하는 민감 데이터 암호화 누락이며, CVE-2025-24813과 체이닝될 수 있다고 명시하고 있습니다.
체이닝 대상인 CVE-2025-24813은 공식 제목이 "Apache Tomcat: Potential RCE and/or information disclosure and/or information corruption with partial PUT"인 취약점이며, 이 취약점의 기록에는 CISA KEV 카탈로그가 참조로 포함됩니다.
CVE-2026-34486 기록은 2026-03-30에 예약되어 PUBLISHED 상태이며, 할당자(assignerShortName)로 apache가 기재되어 있습니다.
영향 범위
- CVE 기록은 Apache Tomcat(Apache Software Foundation)을 대상 제품으로 명시하고 있습니다.
- 기록에는 제품 기본 상태를 "unaffected"로 두고 영향(affected) 버전 항목을 포함한 버전 정보가 포함되어 있습니다. 다만 이번 확인 과정에서 추출된 근거에는 구체적 버전 번호가 포함되어 있지 않아, 실제 적용 대상 판정은 벤더 발표 자료와의 교차 확인이 필요합니다.
기술적 분석
공식 제목이 연결하는 사실은 CVE-2026-29146의 수정과 EncryptInterceptor 우회 사이의 관계입니다. CVE-2026-29146 원래 취약점의 상세 메커니즘과 수정 과정의 세부 기술은 현재 근거에 포함되지 않으며, 우회가 발생하는 구체적 요청 조건도 상세히 기술되어 있지 않습니다.
KEV는 이 취약점을 EncryptInterceptor 우회를 허용하는 민감 데이터 암호화 누락으로 설명하고, CVE-2025-24813과 체이닝될 수 있다고 명시합니다. CVE-2025-24813의 공식 제목 자체는 partial PUT에 따른 잠재적 RCE 및/또는 정보 노출 및/또는 정보 변조를 언급하고 있지만, 현재 근거에는 두 취약점이 어떻게 결합되는지에 대한 요청 수준 상세 기술이 없습니다.
Vicarius vsociety 블로그에는 CVE-2026-34486 Detection Script - RCE on Apache Tomcat이라는 제목의 페이지가 게시되어 있습니다. 제공된 근거에는 이 페이지의 제목만 포함되며 페이지 내용이나 스크립트 동작에 대한 상세가 없으므로, 이 글에서는 해당 자료의 기능에 대한 평가는 하지 않습니다.
분석 한계
- 구체적 영향 버전 범위 및 수정 버전 번호가 근거에 명시되어 있지 않아, 정확한 적용 대상 판별이 어렵습니다.
- CVSS 점수 및 공식 심각도 등급이 근거에 포함되지 않아, 벤더 기준 심각도 비교가 어렵습니다.
- EncryptInterceptor 우회가 발생하는 구체적 요청 조건이 상세 기술되지 않아, 적용 조건에 따른 위험도 판별이 제한적입니다.
- CVE-2026-29146 원래 취약점의 내용과 수정 과정의 상세 메커니즘이 근거에 없습니다.
- Vicarius 자료에 대한 근거에는 제목만 포함되어 있어, 스크립트의 동작과 용도를 평가할 수 없습니다.
대응 방안
현재 확보된 근거(CVE 기록과 KEV 설명)에는 구체적 운영 지침이 포함되어 있지 않아, 아래 내용은 제공된 자료에 명시된 사실에 기반한 점검 포인트로 한정합니다.
즉시 적용 가능성 확인
- KEV 설명에는 이 취약점이 CVE-2025-24813과 체이닝될 수 있다고 명시되어 있습니다. 두 취약점 중 하나라도 적용 가능할 수 있는 환경에서는 서로의 적용 가능성을 함께 확인해야 합니다.
- KEV 등재는 이 취약점이 알려진 악용 대상 목록에 포함된 것을 의미하므로, Apache Tomcat을 운용 중인 환경에서는 적용 가능성을 점검해야 합니다.
후속 벤더 고지·패치 확인
- CVE 기록에 구체적 영향 버전 번호가 포함되어 있지 않으므로, 적용 대상 범위와 적용할 패치는 벤더 발표 자료를 기준으로 확인해야 합니다.
- 우회 조건과 수정 상세가 근거에 없어, 추가 확인이 필요한 영역은 벤더 고지사항을 통해 확인하는 것이 필요합니다.
참고자료
- CVE-2026-34486 record (cvelistV5): EncryptInterceptor bypass title
- KEV catalog entry: CVE-2026-34486 (Apache Tomcat)
- CVE-2025-24813 record (cvelistV5): partial PUT RCE/information disclosure title
- CVE-2026-34486 Detection Script - RCE on Apache Tomcat - vsociety
함께 읽으면 좋은 글
- CVE-2023-49105: ownCloud 프리사인드 URL 인증 우회, KEV 등재와 파일 접근 통제 점검
- CVE-2026-25089: FortiSandbox 명령 주입 KEV 등재와 관리 인터페이스 노출 점검
- CVE-2026-58704: Google Pixel 셀룰러 모뎀 권한 검증 결함, KEV 등재와 2026-09-05 패치 레벨 업데이트
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!