IBM의 오픈소스 프로젝트 Langflow(PyPI 패키지 langflow)에 인증 없이 원격 코드가 실행되는 중증 취약점 CVE-2026-9198이 확인됐다. 이 취약점은 CISA KEV(Known Exploited Vulnerabilities) 카탈로그에 등재되어 있어 알려진 인-더-와일드(in-the-wild) 악용 대상으로 분류된다. 기본 설정의 대외 노출 인스턴스를 운용하는 팀이라면, 적용 조건을 확인한 뒤 점검과 패치 우선순위를 높여볼 만하다.
개요
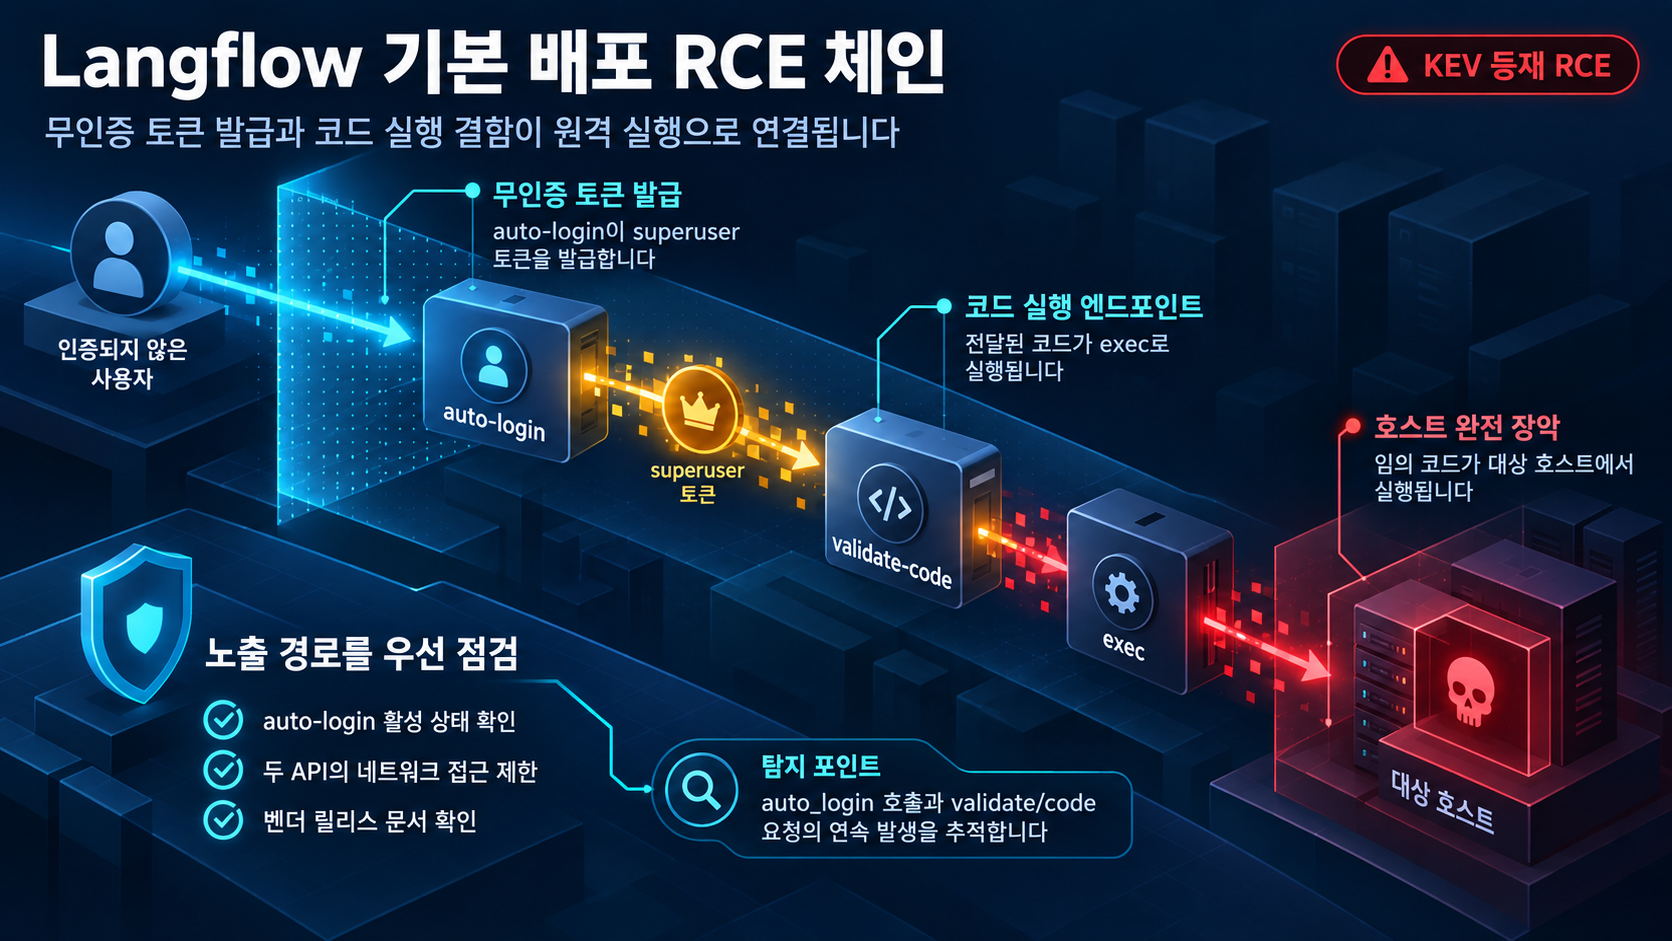
CVE-2026-9198은 IBM Langflow OSS 1.0.0부터 1.10.0까지 버전을 대상으로 한 취약점이다. 공격자는 인증 없이 두 엔드포인트를 체인시켜 기본 배포(default deployment) 환경에서 완전한 원격 코드 실행(RCE)을 달성할 수 있다.
- CVE Project 기록에 따르면,
/api/v1/auto_login은 네트워크상의 모든 호출자에게 SUPERUSER 토큰을 발급하고,/api/v1/validate/code는exec()로 사용자 코드를 실행한다. 두 엔드포인트를 연이어 호출하는 체인이 완전한 RCE를 이룬다. - IBM 보안 공지는 이를 두 가지 개별 결함의 결합으로 설명한다. 인증되지 않은 엔드포인트가 모든 네트워크 호출자에게 superuser bearer 토큰을 발급하는 문제와, 코드 검증 엔드포인트가 임의 파이썬 코드를 실행하는 문제가 합쳐져 기본 설정 인스턴스에서 원격 코드 실행이 가능해졌다는 내용이다.
- CVSS 3.1 기준 점수는 9.8(critical)이며, 벡터는
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H다. - CISA KEV 카탈로그에 등재되어 있어, 이 취약점은 알려진 악용 대상으로 관리된다. 다만 등재의 정확한 날짜와 악용 시간표는 이번 조사 근거에는 포함되지 않았다.
- IBM은 Langflow OSS 1.10.1으로의 업그레이드를 강력히 권고하며, 현재 PyPI 최신 릴리스는 1.12.2다.
영향 범위
- 버전 범위: IBM Langflow OSS 1.0.0 ~ 1.10.0
- 적용 조건: auto-login 기능이 활성화되고
/api/v1/validate/code엔드포인트가 네트워크에서 접근 가능한 기본 배포 환경. IBM은 이 취약점이 이 조건을 갖춘 모든 기본 배포에 영향을 준다고 밝혔다. - 영향 해석: 두 조건이 동시에 충족된 인스턴스라면, 공격자는 계정·사용자 상호작용·특수 권한 없이 네트워크 접근만으로 완전한 원격 코드 실행(RCE)에 도달할 수 있다.
기술적 분석
결함의 결합. 메커니즘은 두 결함이 체인되는 구조다.
/api/v1/auto_login: 인증 없이 네트워크상의 누구에게나 superuser bearer 토큰을 발급한다. 적용 범위는 auto-login 기능이 활성화되고/api/v1/validate/code엔드포인트가 네트워크에서 접근 가능한 기본 배포 환경이다./api/v1/validate/code: 전달받은 코드를exec()로 실행해 임의 파이썬 코드 실행을 허용한다.
공격 경로. 공격자는 먼저 인증 없이 /api/v1/auto_login을 호출해 superuser 토큰을 확보한 뒤, 그 토큰으로 /api/v1/validate/code에 임의 코드를 전달해 해당 호스트에서 실행시킨다. 이 과정만으로 기본 배포 인스턴스에 대한 완전한 RCE가 성립한다.
CVSS 벡터 해석. AV:N(네트워크 접근 가능), AC:L(낮은 공격 복잡도), PR:N(권한 불필요), UI:N(사용자 상호작용 불필요), S:U, C:H/I:H/A:H(기밀성·무결성·가용성 모두 고영향)으로, 인증·상호작용·특수 권한이 모두 필요 없고 네트워크 도달성만으로 악용이 가능하다는 것을 수치로 보여준다.
악용 상태와 한계. KEV 등재로 알려진 인-더-와일드 악용 대상이지만, 이번 조사에서는 공개 PoC(Proof-of-Concept)나 제3자 독립 기술 리포트는 확인되지 않았다. 따라서 메커니즘 설명은 IBM 보안 공지, CVE 기록, CISA 등재 사실에 의존하며, 악용 성숙도나 유포된 공격 도구의 형태는 이 근거 범위에서 단정할 수 없다. 또 KEV 등재의 정확한 날짜·악용 시간표, 1.10.1 이후에 auto-login을 비활성화하거나 엔드포인트 접근을 제한하는 구체적인 설정 항목과 단계도 근거에 명시되지 않아, 해당 내용은 벤더 릴리스 문서를 기준으로 확인해야 한다.
대응 방안
우선순위 해석(조건부). 인증 불필요 RCE에 KEV 등재(알려진 악용)가 더해진 만큼, 대외 네트워크에 노출된 Langflow 인스턴스는 최우선 패치 대상으로 볼 수 있다. 이 판단은 해당 인스턴스가 auto-login 활성 상태이고 validate 엔드포인트가 네트워크 접근 가능 상태라는 적용 조건이 충족될 때 성립한다.
패치(표준 조치). IBM이 명시적으로 권고한 대응은 1.10.1으로의 업그레이드다. 참고로 현재 PyPI의 최신 릴리스는 1.12.2다. 이 취약점에 대한 공식 대응 권고는 1.10.1으로의 업그레이드로 한정된다.
참고자료
- CVE-2026-9198 record - description, affected versions, CVSS 9.8
- Security Bulletin: Unauthenticated Remote Code Execution via Auto-Login Bypass and Code Validation
- Known Exploited Vulnerabilities Catalog - CVE-2026-9198
- langflow project page - current release 1.12.2
함께 읽으면 좋은 글
- CVE-2026-73570: Zimbra Collaboration Suite 명령 주입 취약점 KEV 등재와 메일 서버 점검
- TrueConf Server CVE-2026-72529·CVE-2026-72530: CISA KEV 등재와 4307/TCP 노출 점검
- CVE-2026-86060 KEV 등재와 실제 악용: MikroTik RouterOS 취약점 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!