개요
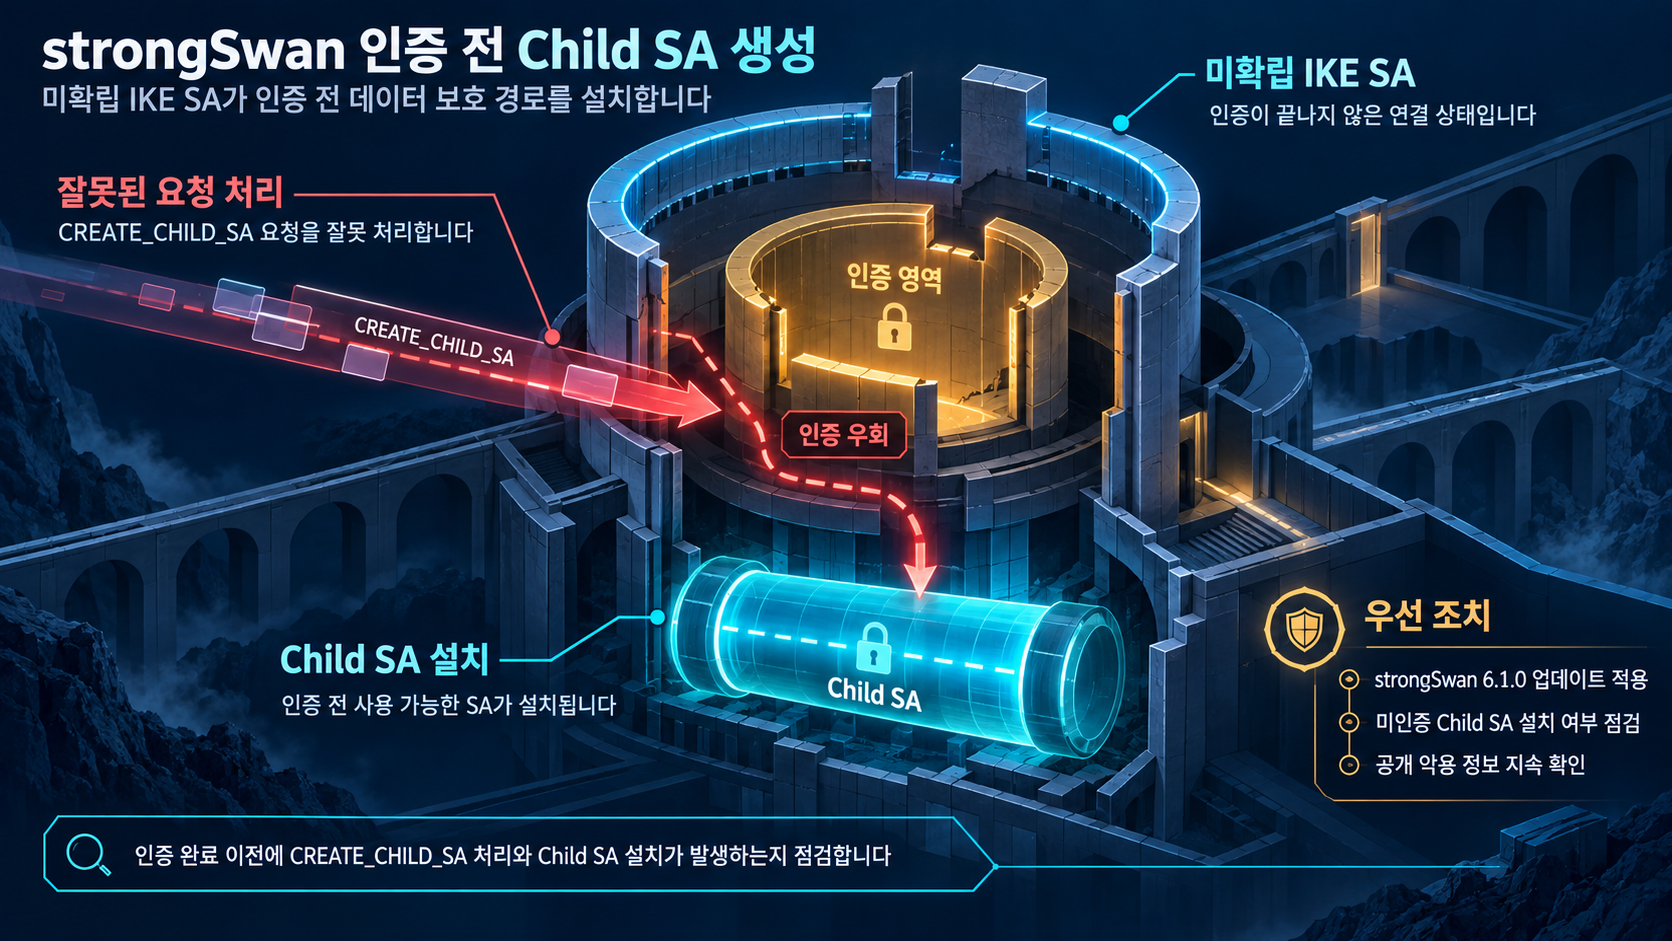
strongSwan의 IKEv2 구현 모듈 libcharon에 대한 인증 우회 취약점 CVE-2026-78135가 보고되었고, strongSwan 6.1.0에서 수정되었습니다. 이 취약점은 unestablished IKE SA 상태에서 CREATE_CHILD_SA 요청을 잘못 처리해 인증이 완료되기 전에 사용 가능한 Child SA가 생성될 수 있어, 인증 우회로 이어질 수 있습니다.
영향 범위
- strongSwan 5.9.7부터 6.1.0 미만 버전에서 libcharon의 CREATE_CHILD_SA 처리 오류가 존재합니다. CVE 레코드 설명은 영향 범위를 5.9.7부터 6.0.7까지로 기재하고 있으며, 공급자 블로그 공지에서는 5.9.7 이후 모든 버전이 영향을 받는다고 명시하고 있습니다.
- 해당 범위(5.9.7 이후 6.1.0 미만)의 strongSwan을 사용하는 경우, 공급자 및 CVE 근거에 따라 인증이 완료되기 전에 사용 가능한 Child SA가 생성될 수 있고, 이로 인해 인증 우회가 일어날 수 있습니다.
- CVE 레코드의 cveMetadata는 이 항목의 상태가 PUBLISHED로 공개되었으며, 예약일은 2026-08-22로 기록되어 있습니다.
기술적 분석
- IKEv2는 핸드셰이크 과정에서 인증을 완료한 뒤 Child SA를 통해 실제 데이터를 보호합니다. libcharon은 아직 확립되지 않은(unestablished) IKE SA 상태에서 CREATE_CHILD_SA 요청을 잘못 처리하여, 인증 단계를 거치지 않은 채 사용 가능한 Child SA를 설치할 수 있습니다.
- 이로 인해 인증을 완료하지 않은 상태에서도 사용 가능한 Child SA가 설치될 수 있고, CVE 레코드는 이를 인증 우회(authentication bypass)로 기술하고 있습니다.
- 악용 상태: 공급자와 CVE 근거 기준으로는 현재 실제 악용(in-the-wild exploitation)이나 공개 PoC가 확인되지 않았고, CISA ADP SSVC의 Exploitation 값은 none으로 기록되어 있습니다(기록 시각 2026-09-15).
확인되지 않은 부분(한계):
- 공식 CVSS v3.1 점수와 공급자 심각도가 현재 근거에 없어 정량적 우선순위는 제한적입니다.
- CREATE_CHILD_SA 오류를 실제로 트리거하는 공격의 구체적 전제조건(특정 IKEv2 구성 등)은 공급자 공개 내용만으로 한정되며, 독립적 재현이나 추가 기술 분석 자료는 아직 확인되지 않았습니다.
- CISA KEV(활용 취약점 카탈로그) 등재 여부는 현재 근거에서 확인되지 않아, 실제 악용 신호로서의 강도는 추가 확인이 필요합니다.
대응 방안
strongSwan 5.9.7부터 6.0.7까지(5.9.7 이후 6.1.0 미만)를 실행 중인 환경에서는 6.1.0으로의 업데이트를 최우선 대응으로 추진하는 것이 적절합니다. 6.1.0 릴리스 노트는 libcharon의 CREATE_CHILD_SA 처리 취약점 수정을 명시하고 있습니다.
참고자료
- CVE-2026-78135 description (cvelistV5)
- strongSwan 6.1.0 release notes - CVE-2026-78135 fixed
- strongSwan Blog, News, Announcements
함께 읽으면 좋은 글
- CVE-2026-73570: Zimbra Collaboration Suite 명령 주입 취약점 KEV 등재와 메일 서버 점검
- TrueConf Server CVE-2026-72529·CVE-2026-72530: CISA KEV 등재와 4307/TCP 노출 점검
- CVE-2026-86060 KEV 등재와 실제 악용: MikroTik RouterOS 취약점 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!