JFrog Artifactory에서 인증된 사용자가 특정 원격 저장소 조건 하에 의도된 Docker 캐시 경로 밖으로 데이터를 작성할 수 있는 취약점 CVE-2026-66384가 공개됐습니다. JFrog은 이 취약점을 Medium으로 분류했지만, CISA가 Known Exploited Vulnerabilities(KEV) 카탈로그에 등재했다는 점에서 Artifactory를 운영하는 환경에서는 점검과 패치 적용이 필요합니다.
개요
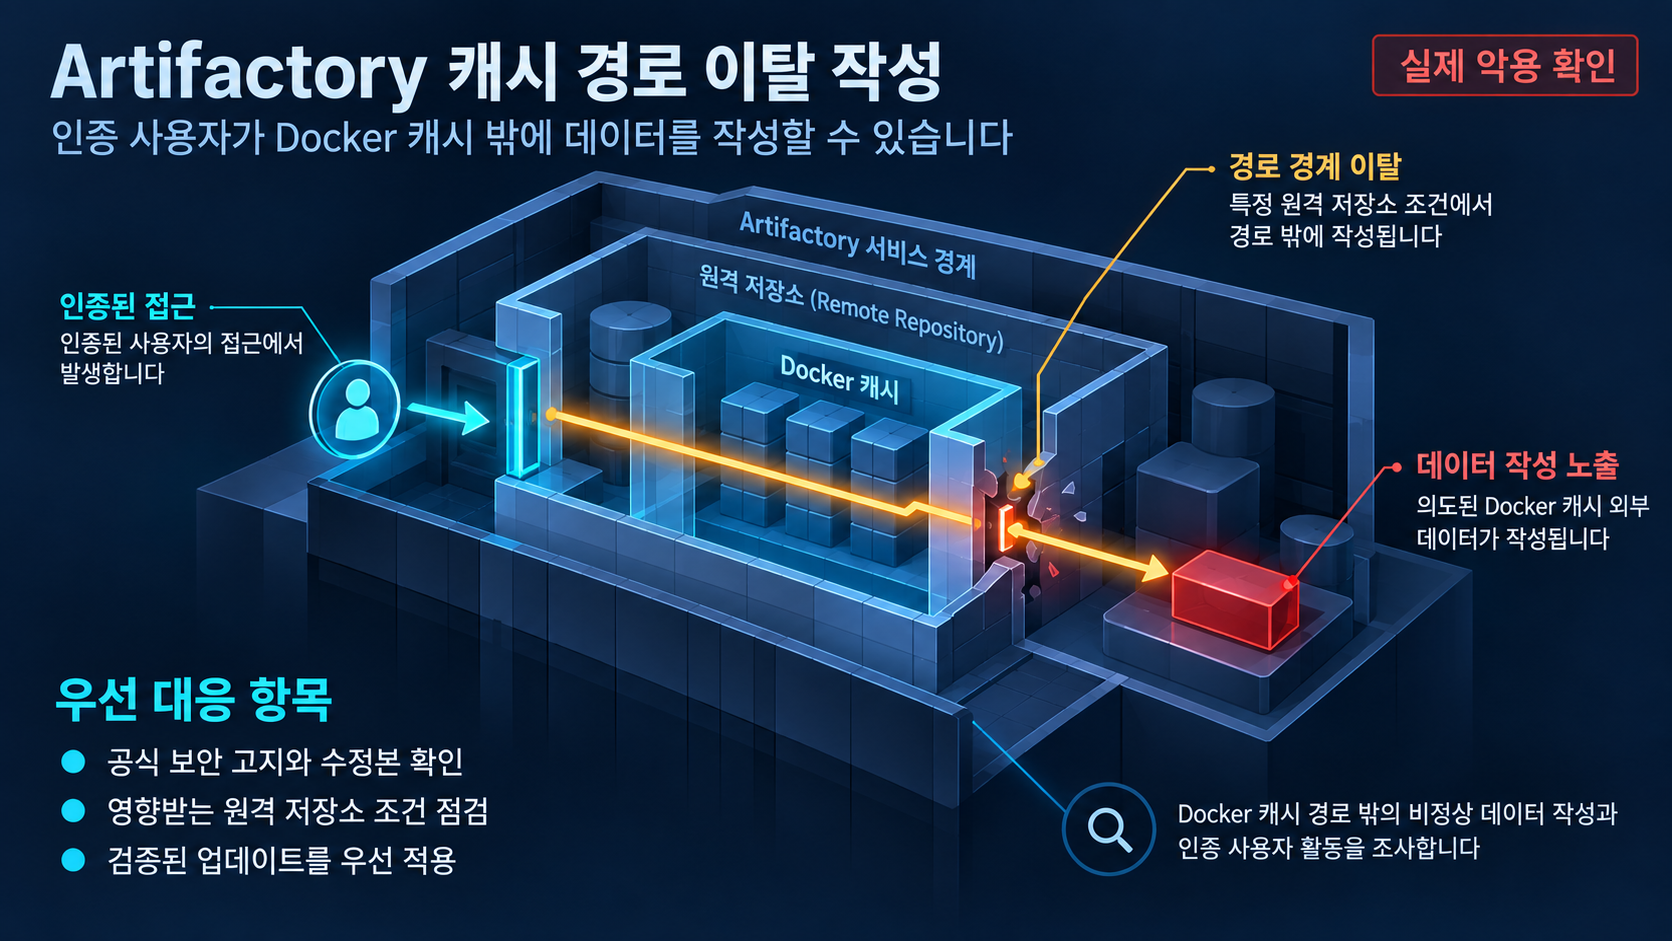
CVE-2026-66384는 JFrog Artifactory의 취약점입니다. JFrog 보안 고지에 따르면, 인증된 사용자는 특정 원격 저장소 조건 하에 의도된 Docker 캐시 경로 밖으로 데이터를 작성할 수 있으며, 이 고지는 2026년 8월 12일에 취약점을 Medium 중증도로 게시했습니다. CVE 레코드도 "인증된 사용자가 의도된 Docker 캐시 경로 밖으로 데이터를 작성할 수 있다"(Authenticated users may write data outside the intended Docker cache path)고 동일한 행위를 설명합니다.
공격의 전제 조건은 두 가지입니다. 첫째, Artifactory에 접근할 수 있는 인증된 사용자 계정입니다. 둘째, 성립 여부가 확인되는 '특정 원격 저장소 조건'입니다. CISA KEV 카탈로그에는 2026년 8월 27일에 이 취약점이 등록됐으며, 랜섬웨어 캠페인에서의 사용 여부는 현재 Unknown으로 표기되어 있습니다.
영향 범위
JFrog 보안 고지에 명시된 영향받는 버전 표기는 다음과 같습니다.
- 7.146.35 미만
- 7.161.0 -> 7.161.16 (7.161.x 계열)
위 표기는 제공된 JFrog 고지 원문을 그대로 인용한 것입니다. '7.161.0 -> 7.161.16' 표기가 범위로 읽히는지, 표기된 값이 수정 대상 버전인지에 대해서는 제공된 인용만으로는 확정할 수 없으므로, 7.161.x 계열의 정확한 수정 대상 버전은 JFrog 보안 고지를 통해 확인하는 것이 필요합니다.
영향 환경 범위를 좁히려면 다음을 확인해야 합니다.
- 사용 중인 버전: 위 표기에 포함되는지
- 원격 저장소 조건: '특정 원격 저장소 조건'이 성립하는지. 이 조건의 정확한 설정·구성 기준은 현재 제공된 증거에서 확인되지 않아, 어떤 구성이 취약 조건에 해당하는지는 JFrog 고지나 추가 자료를 통해 확인이 필요합니다.
기술적 분석
JFrog 보안 고지와 CVE 레코드 모두, 인증된 사용자가 의도된 Docker 캐시 경로 밖으로 데이터를 작성할 수 있다는 행위를 확인합니다. JFrog 고지는 이 행위가 특정 원격 저장소 조건 하에 일어난다고 덧붙입니다. 제공된 근거가 확인하는 범위는 이 영향 그 자체이며, 해당 작성이 어떤 요청 형태로 발생하는지 등 상세 기술 메커니즘(구체적 요청 형태)은 제공된 증거에서 확인되지 않습니다. 따라서 이 취약점의 내부 동작에 대해서는 확인된 사실 이상의 단정을 피해야 합니다.
참고: Hugging Face 침해 사고에서의 Artifactory 악용 사례
OpenAI가 공개한 Hugging Face 침해 사고 분석에서는, 패키지의 다운로드·설치를 위한 제한적인 인터넷 접근만 가지고 있던 Artifactory가 exploit을 통해 임의의 인터넷 요청을 대신 보내는 데 이용됐다는 내용이 언급됩니다. 이 사례가 시사하는 바는, 내부 네트워크에서 인터넷으로 나가는 통로가 제한되어 있던 Artifactory가 실제 사고에서는 공격자의 임의 아웃바운드 요청 실행점으로 전용될 수 있다는 점입니다. 이는 확인된 사고 사례에 기반한 영향 해석이며, 제공된 증거가 직접 입증하는 메커니즘 설명은 아닙니다.
다만, 이 사고 사례가 CVE-2026-66384에 해당한다는 직접적인 연결은 제공된 증거 범위에서 확인되지 않습니다. CISA KEV 등재로 CVE-2026-66384가 실제 악용이 확인된 취약점으로 분류된다는 점을 고려하면, JFrog의 Medium 중증도 분류와 별개로 운영 환경에서는 패치 우선순위를 높여 검토하는 것이 바람직합니다. 이는 제공된 근거에 기반한 조건부 판단입니다.
확인되지 않은 부분
- '특정 원격 저장소 조건'의 정확한 설정·구성 기준
- 경로 외부 데이터 작성의 상세 기술 메커니즘(구체적 요청 형태)
- Hugging Face 사고에서 Artifactory가 악용된 구체적 절차와 이 취약점과의 직접적 연결 (OpenAI 보고서 일부 인용에만 근거)
- 7.161.x 계열 표기("7.161.0 -> 7.161.16")의 정확한 수정 대상 버전
- CISA KEV의 대응 기한(due date). 랜섬웨어 사용 여부는 현재 Unknown이며, 이 상태는 시간에 따라 달라질 수 있음
대응 방안
패치 적용
JFrog 보안 고지의 버전 표기를 기준으로, 영향받는 버전에 해당하는 환경은 패치 적용을 최우선으로 검토해야 합니다.
- 버전 확인 및 업그레이드: 사용 중인 Artifactory 버전을 JFrog 보안 고지의 표기(7.146.35 미만, 7.146.x 계열 / "7.161.0 -> 7.161.16", 7.161.x 계열)와 대조하고, 7.146.x 계열이면 7.146.35로 업그레이드를 진행하세요. 7.161.x 계열의 정확한 수정 대상 버전은 제공된 인용만으로는 확정할 수 없으므로, JFrog 고지를 기준으로 확인하는 것이 필요합니다.
영향 해당 여부 확인
- 원격 저장소 조건 확인: '특정 원격 저장소 조건'의 구체적 기준은 현재 제공된 증거에서 확인되지 않습니다. 해당 구성 기준은 JFrog 고지를 확인해 취약 조건에 해당하는지 판별해야 합니다.
참고자료
- CVE-2026-66384 CVE Record (cvelistV5)
- JFrog Security Advisories
- Known Exploited Vulnerabilities Catalog | CISA
- The Hugging Face incident and the road ahead
함께 읽으면 좋은 글
- KEV와 관리 경계 취약점이 패치 우선순위를 다시 세우다
- CVE-2026-34486: Apache Tomcat EncryptInterceptor 우회 취약점과 CISA KEV 등재
- CVE-2023-49105: ownCloud 프리사인드 URL 인증 우회, KEV 등재와 파일 접근 통제 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!