핵심 이슈
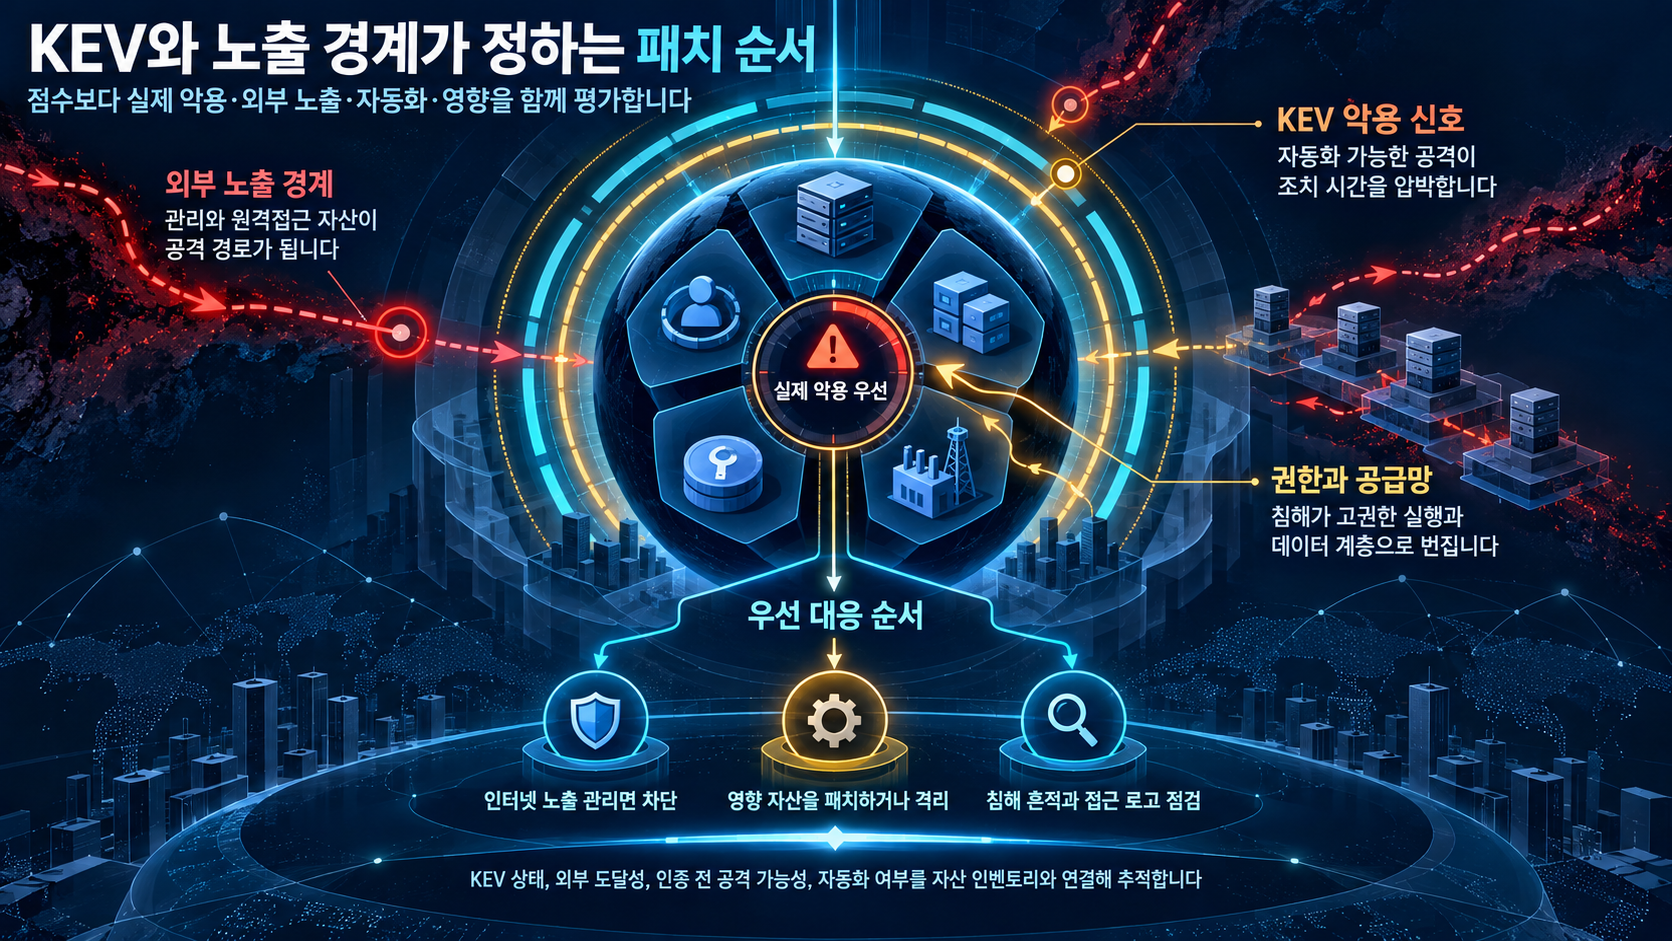
1. KEV 대응은 CVSS가 아니라 노출·자동화·영향의 결합으로 이동했다
이번 주 운영 발행 콘텐츠와 일일 인사이트, 보안 뉴스에서 가장 반복된 흐름은 “높은 점수부터 패치”하는 정적 방식의 한계였다. Apache Tomcat의 수정 우회와 WordPress의 조건부 코드 실행, GitLab의 임의 파일 읽기처럼 악용 전제와 영향은 서로 달랐지만, CISA KEV 등재와 외부 노출 여부가 실제 조치 순서를 갈랐다. 실무적으로는 CVSS만으로 큐를 정렬하지 말고 KEV 상태, 익스플로잇 자동화 가능성, 기술적 영향, 자산 노출을 한 화면에서 결합해야 한다. 우선 대응은 인터넷 노출 자산과 인증 전 공격이 가능한 자산을 먼저 식별해 패치하거나 격리하고, 패치 완료까지 탐지·포렌식 트리아지를 병행하는 것이다.
관련 출처
- CISA BOD 26-04로 보는 KEV 대응: 자산 노출·악용 자동화·기술적 영향 함께 점검해 패치 우선순위 정하기
- CVE-2026-34486: Apache Tomcat EncryptInterceptor 우회 취약점과 CISA KEV 등재
- CVE-2026-87902: WordPress Core 경로 추적 기반 로컬 파일 포함 취약점과 공개 웹사이트 점검
- GitLab CE/EE 경로 순회 취약점 CVE-2026-85706, KEV 등재에 따른 인스턴스 점검과 패치
2. 관리 인터페이스와 자동화 플랫폼이 최우선 공격 경계가 됐다
FortiSandbox·NetScaler·Langflow·Orkes Conductor·SolarWinds ARM 사례는 관리·자동화 기능이 외부에 노출될 때 인증 우회, 명령 주입, 하드코딩 키, 스크립트 평가가 곧바로 고권한 실행 경로로 바뀐다는 공통점을 보였다. 일일 인사이트가 지적한 관리 플레인과 에이전트 경계의 실시간 검증 부재도 같은 문제를 가리킨다. 실무적으로 관리 화면을 일반 서비스와 같은 공개 경계에 두는 설계는 더 이상 허용하기 어렵다. 우선 대응은 관리 인터페이스의 인터넷 도달성을 제거하고, 허용망·강한 인증·세션 감사를 적용한 뒤 영향 버전 패치와 침해 흔적 점검을 함께 수행하는 것이다.
관련 출처
- CVE-2026-25089: FortiSandbox 명령 주입 KEV 등재와 관리 인터페이스 노출 점검
- CVE-2026-19490: Citrix NetScaler 인증 우회 취약점, KEV 등재와 ADC·Gateway 점검
- CVE-2026-9198: IBM Langflow 기본 배포 원격 코드 실행, KEV 등재와 AI 워크플로 점검
- Orkes Conductor 워크플로 플랫폼 인증 전 원격 코드 실행 보도: 배포 환경과 노출 API 점검
- SolarWinds Access Rights Manager 하드코딩 키로 미인증 RCE 발생 (CVE-2026-28326)
3. 오래된 취약점의 재등장은 자산 인벤토리 실패를 드러냈다
2015년 libuser, 2019년 SQL Server, 2021년 Ajax.NET Professional, 2023년 ownCloud 취약점이 이번 주 운영 콘텐츠에서 다시 실제 악용 우선순위로 떠올랐다. 이는 새 제로데이만 추적해도 된다는 가정을 무너뜨리고, 레거시 패키지와 플러그인·특정 에디션이 인벤토리 밖에 남아 있으면 수년 전 결함도 현재의 침입 경로가 된다는 뜻이다. 실무적으로 “지원 종료”나 “오래된 시스템”이라는 라벨은 위험을 줄이지 않는다. 우선 대응은 패키지·버전·노출·업무 소유자를 연결한 인벤토리를 다시 대조하고, 즉시 패치가 어려운 자산은 네트워크 격리와 접근 로그 집중 수집으로 보완하는 것이다.
관련 출처
- CVE-2015-3246: libuser의 /etc/passwd 직접 수정 결함과 영향 버전 Linux 자산 점검
- CVE-2021-23758: Ajax.NET Professional 역직렬화 취약점의 레거시 .NET 자산 점검
- CVE-2019-1068: Microsoft SQL Server 원격 코드 실행 취약점과 레거시 인스턴스 점검
- CVE-2023-49105: ownCloud 프리사인드 URL 인증 우회, KEV 등재와 파일 접근 통제 점검
4. 토큰·서명·시크릿 검증 실패가 공급망 전체로 확산됐다
TanStack 공급망 침해의 CI 토큰 탈취, Mnemosyne의 JWT 서명 미검증, Perses의 인가 누락과 시크릿 노출, Moquette의 ACL 검사 누락은 신뢰 경계가 한 단계만 빠져도 저장소·배포·데이터 계층으로 피해가 확장됨을 보여준다. 보안 뉴스와 일일 인사이트에서도 AI 에이전트, CI/CD, 기본 설정이 자격증명을 매개로 연결되는 흐름이 반복됐다. 실무적으로 토큰이 존재한다는 사실보다 발급 범위·검증 위치·회수 가능성이 중요하다. 우선 대응은 노출 가능 자격증명을 회수·재발급하고 최소 권한과 짧은 수명을 적용하며, JWT 서명·ACL·프록시 인가 검증을 요청 경로마다 강제하고 빌드 캐시와 의존성 무결성을 재검증하는 것이다.
관련 출처
- TanStack npm 공급망 공격: CI 토큰 탈취와 GitHub 저장소 접근, 의존성 대응 점검
- CVE-2026-59163: Mnemosyne 동기화 서버 JWT 서명 검증 우회와 인증 경계 점검
- Perses 경계 취약점: 파일 시스템 경로 순회와 데이터소스 프록시 인가 누락
- CVE-2026-85058: Moquette MQTT 브로커 Last Will 전송 ACL 검사 누락, 0.18.1에서 수정
5. OT·네트워크·원격접근 자산은 공개 노출 제거가 먼저다
물·하수도 PLC 표적화, MikroTik RouterOS 실제 악용, macOS Screen Sharing 침해, Pixel 모뎀 권한 검증 결함은 웹 애플리케이션 밖의 운영 자산도 동일한 노출 관리 문제에 놓였음을 보여준다. 특히 기본 포트나 원격접근 서비스가 인터넷에서 도달 가능하면 패치 전 탐색과 악용의 시간 차가 빠르게 줄어든다. 실무적으로 OT와 네트워크 장비는 가용성 때문에 패치를 미루더라도 외부 노출을 그대로 유지해서는 안 된다. 우선 대응은 공개 PLC·라우터·원격 화면 공유 서비스를 즉시 찾아 인터넷에서 제거하고, 우회 접속 경로를 통제한 뒤 벤더 패치와 구성 검증, 비정상 관리 세션 점검을 순서대로 수행하는 것이다.
관련 출처
- 물·하수도 섹터 인터넷 노출 PLC 표적화: CISA·Rockwell 경보와 접근 경계·대응 점검
- CVE-2026-86060 KEV 등재와 실제 악용: MikroTik RouterOS 취약점 점검
- CVE-2026-65400: macOS Screen Sharing 인증 결함, KEV 등재와 기업 단말 업데이트 점검
- CVE-2026-58704: Google Pixel 셀룰러 모뎀 권한 검증 결함, KEV 등재와 2026-09-05 패치 레벨 업데이트
주간 CISA KEV Catalog
CVE-2026-34486: Apache Tomcat EncryptInterceptor 우회 취약점과 CISA KEV 등재
CVE-2026-34486은 Apache Tomcat에서 CVE-2026-29146의 수정이 EncryptInterceptor 우회를 허용하게 된 취약점입니다. CISA가 KEV(Known Exploited Vulnerabilities) 카탈로그에 민감 데이터 암호화 누락 취약점으로 등재했으며, CVE-2025-24813과 체이닝될 수 있다고 명시하고 있습니다. 구체적 영향 버전 번호와 CVSS 점수는 현재 근거에 포함되어 있지 않습니다.
CVE-2023-49105: ownCloud 프리사인드 URL 인증 우회, KEV 등재와 파일 접근 통제 점검
CVE-2023-49105는 ownCloud 10.13.1 이전에서 파일 소유자의 서명 키가 미설정되고 사용자명이 알려진 경우, 프리사인드 URL이 검증 없이 수용되어 인증 없이 임의 파일에 접근·수정·삭제할 수 있는 인증 우회 취약점이다. CISA KEV 등재와 필리핀 원자력 기관·해군 관련 업체 대상 실제 악용 사례가 보고되었으며, 10.13.1 이상으로의 업그레이드와 패치 전 프리사인드 URL 사용 거부가 핵심 대응이다.
CVE-2026-25089: FortiSandbox 명령 주입 KEV 등재와 관리 인터페이스 노출 점검
Fortinet FortiSandbox의 OS 명령 주입 취약점(CVE-2026-25089)이 2026-07-16 CISA KEV에 등재되며 실제 악용이 확인됐다. 관리 인터페이스(WEB UI)가 외부에 노출된 환경은 즉시 노출 제한에 들어가야 하며, 온프레미스는 5.0 라인 5.0.6 이상·4.4 라인 4.4.9 이상으로 패치하고 포렌식 트리아지를 병행해야 한다.
CVE-2026-58704: Google Pixel 셀룰러 모뎀 권한 검증 결함, KEV 등재와 2026-09-05 패치 레벨 업데이트
CVE-2026-58704는 Google Pixel 셀룰러 모뎀의 권한 검증 논리 오류로, 공격자가 권한 확인(permission check)을 우회해 권한을 상승시킬 수 있는 취약점입니다. CISA KEV 카탈로그에 등재되어 있으며, 2026년 9월 Pixel Update Bulletin은 지원 대상 Google 기기 전원이 2026-09-05 패치 레벨 업데이트를 수신한다고 안내합니다.
CVE-2026-87902: WordPress Core 경로 추적 기반 로컬 파일 포함 취약점과 공개 웹사이트 점검
CVE-2026-87902는 WordPress Core의 get_page_template() page-template 해결 과정에서 인증되지 않은 공격자가 활성 테마 밖의 읽을 수 있는 로컬 .php 파일을 포함시키는 경로 추적 취약점이다. 활성 테마에 page-로 시작하는 최상위 디렉터리가 있고, 서버에 웹 서버 계정이 읽을 수 있는 .php 대상 파일이 존재하는 환경에서만 조건부 RCE가 성립한다. 7.1.2에서 수정되어 4.7까지 백포트되었으며, CISA KEV 등재(2026-09-25)와 패치 직후 확인된 탐사 트래픽을 고려해 조건이 맞는 사이트는 즉시 패치가 최우선이다.
CVE-2026-87886: Acronis Backup 플러그인 로컬 권한 상승, CISA KEV은 cPanel과 Plesk 명시
Acronis Backup의 cPanel & WHM, Plesk, DirectAdmin 플러그인(Linux)에 기본 파일 권한 결함으로 로컬 권한 상승이 발생하는 취약점 CVE-2026-87886이 보고됐다. CISA KEV 카탈로그 등재는 cPanel & WHM 플러그인과 Plesk 확장부를 명시하고 있어, 기준 build 미만 환경에서는 업데이트 확인이 최우선이다.
CVE-2015-3246: libuser의 /etc/passwd 직접 수정 결함과 영향 버전 Linux 자산 점검
libuser의 /etc/passwd 직접 수정 결함인 CVE-2015-3246은 로컬 사용자의 파일 손상을 통해 서비스 거부와 루트 권한 상승까지 이어질 수 있습니다. CISA KEV 등재, NVD SSVC의 active exploitation 평가, Cisco Talos의 UAT-10147 실제 악용 보고가 확인되어, 영향 버전(libuser 0.56.13-8 이전, 0.60 계열 0.60-7 이전)이 설치된 Linux 자산 점검이 우선적인 대응 관점입니다.
CVE-2021-23758: Ajax.NET Professional 역직렬화 취약점의 레거시 .NET 자산 점검
Ajax.NET Professional의 역직렬화 취약점 CVE-2021-23758이 2026년 8월 26일 CISA KEV에 등재되어 실제 악용이 확인된 것으로 간주된다. 영향 버전의 ajaxpro.2 패키지는 임의 .NET 클래스 역직렬화로 원격 코드 실행(RCE)에 악용될 수 있어, 사용 여부 확인과 공식 자료를 통한 수정 상태 점검이 필요하다.
CVE-2019-1068: Microsoft SQL Server 원격 코드 실행 취약점과 레거시 인스턴스 점검
CVE-2019-1068은 Microsoft SQL Server의 내부 함수 처리 오류로 인한 원격 코드 실행 취약점으로, CISA KEV 카탈로그 등재로 실제 악용이 확인된 상태입니다. 현재 확인된 영향 대상은 SQL Server 2014 Service Pack 2 for 32-bit Systems (GDR)이며, 해당 인스턴스 식별과 벤더 지침에 따른 mitigations 확인이 우선적으로 필요합니다.
CVE-2026-19490: Citrix NetScaler 인증 우회 취약점, KEV 등재와 ADC·Gateway 점검
Citrix NetScaler ADC·Gateway의 인증 우회 취약점 CVE-2026-19490이 2026-09-09 CISA KEV 카탈로그에 등재되며 알려진 악용이 확인된 상태입니다. Gateway(SSL VPN, ICA Proxy, CVPN, RDP Proxy) 또는 AAA 가상 서버로 구성된 고객 관리 장비에만 적용됩니다. Citrix는 같은 bulletin인 CTX696939에서 CVE-2026-19489와 함께 이 취약점을 다루며 bulletin 심각도를 Critical로 평가하고 있습니다.
CISA BOD 26-04로 보는 KEV 대응: 자산 노출·악용 자동화·기술적 영향 함께 점검해 패치 우선순위 정하기
CISA의 KEV 카탈로그를 진화시킨 지시문 BOD 26-04는 각 취약점에 대해 KEV Status, Exploit Automation, Technical Impact, Asset Exposure를 함께 점검해 보안 업데이트의 위험도 우선순위를 정하는 방향을 제시한다. 제공된 근거가 확인하는 분류 차원의 점검 범위와 한계를 중심으로 살펴본다.
GitLab CE/EE 경로 순회 취약점 CVE-2026-85706, KEV 등재에 따른 인스턴스 점검과 패치
GitLab CE/EE의 repository commits API에서 특정 조건으로 인증되지 않은 사용자가 임의 파일을 읽을 수 있는 경로 순회 취약점 CVE-2026-85706이 CISA KEV에 등재됐다. 19.1.8/19.2.6/19.3.2 패치 적용과 api_json.log 기반 탐지 강화가 시급하다.
CVE-2026-65400: macOS Screen Sharing 인증 결함, KEV 등재와 기업 단말 업데이트 점검
CVE-2026-65400은 네트워크상 공격자가 macOS Screen Sharing에 유효한 자격 증명 없이 인증할 수 있을 수 있는 부적절한 인증(improper authentication) 결함입니다. CVE 기록상 macOS Golden Gate 27, Sequoia 15.7.9, Sonoma 14.8.9, Tahoe 26.6.1·26.7에서 수정됐으며, macOS Tahoe 26.6.1은 2026-08-06에 릴리스됐습니다. 공개 PoC와 실제 악용 확인 이후 2026-08-18 CISA KEV에 등재됐고, 실제 관측 사례에서는 포트 5900이 인터넷에서 도달 가능하던 여러 macOS 시스템에서 root 접근 확보와 Monero 마이너 설치가 보고됐습니다.
CVE-2026-9198: IBM Langflow 기본 배포 원격 코드 실행, KEV 등재와 AI 워크플로 점검
IBM Langflow OSS 1.0.0~1.10.0에서 인증 없이 /api/v1/auto_login과 /api/v1/validate/code를 체인시켜 기본 배포 환경에서 완전한 원격 코드 실행(RCE)이 가능한 취약점 CVE-2026-9198이 CISA KEV에 등재됐다. CVSS 3.1 기준 9.8(critical)이며, IBM은 1.10.1 업그레이드를 권고한다. 대외 노출 인스턴스는 적용 조건 충족 시 최우선 패치 대상이다.
CVE-2026-21962: Oracle HTTP Server·WebLogic Proxy 플러그인 KEV 등재와 접근 통제 점검
Oracle HTTP Server와 WebLogic Server Proxy Plug-in의 불완전 접근 제어 취약점 CVE-2026-21962가 CISA KEV에 등재되며 실질 악용이 확인됐다. 무인증 공격자가 HTTP로 중요 데이터의 미인가 생성·삭제·수정과 접근이 가능하고, CVSS 3.1 기본 점수는 10.0이다. 대상 버전(12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0)을 운용한다면 인터넷 노출 확인과 Oracle CPU January 2026 패치 적용을 우선해야 한다.
CVE-2026-73570: Zimbra Collaboration Suite 명령 주입 취약점 KEV 등재와 메일 서버 점검
Zimbra Collaboration Suite의 명령 주입 취약점 CVE-2026-73570이 CISA KEV 카탈로그에 등재되고 CERT Polska가 활발한 악용을 확인했다. CISA는 BOD-26-04에 따라 포렌식 triage를 요구하고 있으며, ZCS 10.1.20으로의 업그레이드가 벤더에 의해 권장된다.
TrueConf Server CVE-2026-72529·CVE-2026-72530: CISA KEV 등재와 4307/TCP 노출 점검
TrueConf Server의 무인증 임의 스크립트 실행(CVE-2026-72529)과 격리 환경 탈출을 통한 호스트 시스템 임의 코드 실행(CVE-2026-72530) 취약점이 2026년 8월 20일 CISA KEV에 등재되었다. 위협 집단 Head Mare가 기본 개방된 포트 4307/TCP를 이용해 실제로 백도어를 배포한 것이 확인되어, 5.3.9·5.4.9·5.5.5 패치 적용과 포트 노출 여부 확인이 최우선이다.
CVE-2026-86060 KEV 등재와 실제 악용: MikroTik RouterOS 취약점 점검
MikroTik RouterOS 취약점이 실제로 악용 중이며, CVE-2026-86060은 2026-09-10 CISA KEV에 등재됐다. CERT Polska에 따르면 공개된 취약점 중 두 개를 조합하면 SSH 원격 접근을 지원하는 장비에서 인증 없는 완전 장치 제어가 가능할 수 있어, 패치된 버전으로의 업데이트가 최우선이다.
CVE-2026-82329: JFrog Artifactory 인증 우회 결함의 CISA KEV 등재와 self-managed 인스턴스 점검
JFrog Artifactory의 인증 결함 CVE-2026-82329가 CISA KEV 카탈로그에 등재되며 실제 악용 근거가 확인됐다. 기본 구성으로 외부에 노출된 self-managed 인스턴스는 노출 범위 점검과 해결 릴리스 확인을 우선적으로 진행해야 한다.
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.