개요
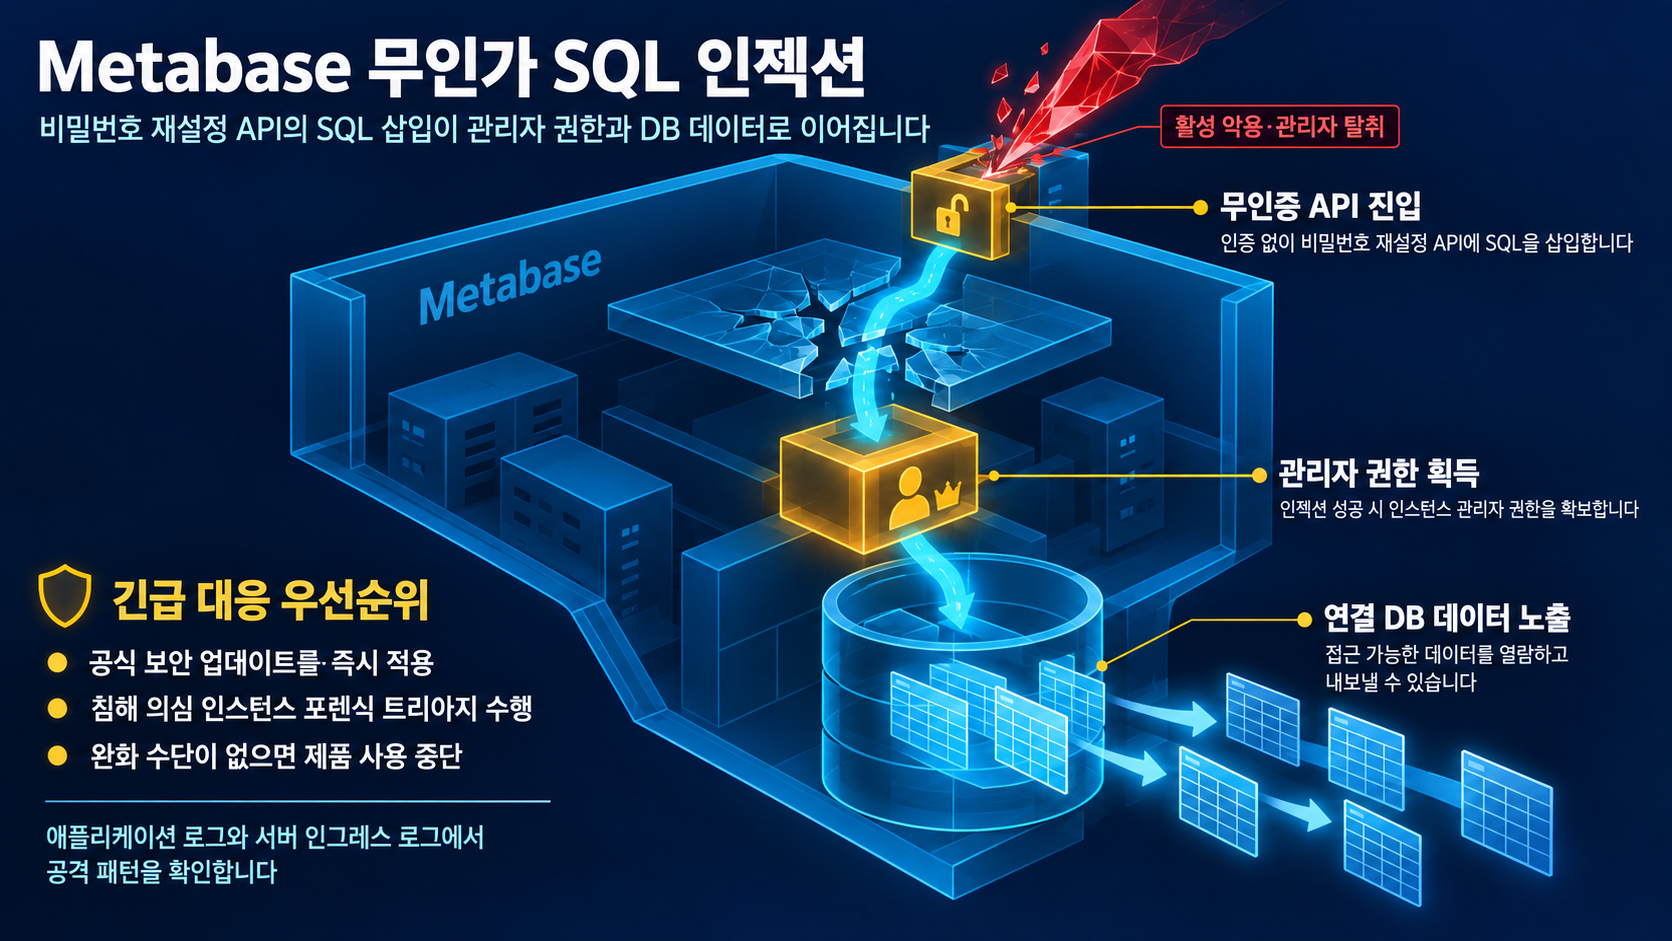
Metabase의 인가 없는(remote, unauthenticated) 비밀번호 재설정 엔드포인트를 악용하는 SQL 인젝션 취약점 CVE-2026-72898이 공개됐다. 공격자는 '/reset_password' 엔드포인트(내부 API 경로 /api/session/reset_password)에 악성 SQL을 삽입해 해당 Metabase 인스턴스의 관리자 권한을 확보할 수 있다. Metabase는 이 취약점이 0-day 상태로 실제 공격에 사용됐음을 확인했고, CISA는 이를 KEV(Known Exploited Vulnerabilities) 카탈로그에 등재했다.
영향 범위
- 대상 버전: Metabase 1.58 버전 이상(Metabase 블로그 기준). CISA VA-26-222-01은 메이저 버전별 고정 버전을 수치로 나열하고 있어 두 출처의 버전 표기가 다르고, 함께 확인해야 한다.
- 자체 호스팅 인스턴스: self-hosted Metabase 인스턴스는 취약할 수 있다.
- Metabase Cloud: 공격 대상이었으나 현재는 업그레이드와 패치가 완료된 것으로 Metabase가 안내한다.
- 데이터 접근: 공격자가 관리자 권한을 확보하면, 해당 인스턴스가 연결한 데이터베이스에서 접근 가능한 데이터를 열람하고 내보내기(export)할 수 있다.
기술적 분석
원격 공격자는 인증 없이 '/reset_password'(API 경로 /api/session/reset_password) 엔드포인트에 악성 SQL을 삽입한다. 이 인젝션이 성공하면 해당 Metabase 인스턴스의 관리자 권한을 확보하고, 연결된 데이터베이스에서 접근 가능한 데이터를 열람·내보낼 수 있다(Metabase 보안 공지).
활성 악용 측면에서, Metabase는 이 취약점이 0-day 상태로 Metabase Cloud에 대한 실제 공격에 사용됐다고 확인하고, 공격에 쓰인 엔드포인트를 즉시 차단한 뒤 패치했다고 밝혔다(Metabase 블로그). CISA는 KEV 등재와 함께 BOD 26-04(리스크 기반 보안 업데이트 우선순위) 및 포렌식 트리아지 요구사항 준수를 권고하고, 완화 수단이 없으면 해당 제품 사용을 중단하라는 권고도 담고 있다.
탐지와 관련해, Metabase 블로그는 애플리케이션 로그 또는 Metabase 서버 인그레스 로그에서 공격에 사용된 패턴을 발견하면 인스턴스가 침해됐을 가능성이 높다고 안내한다. 다만 제공된 출처는 이 '패턴'을 지칭할 뿐 구체적인 로그 시그니처 문자열을 담지 않아, 특정 검색 규칙으로까지 구체화하긴 어렵다.
한계로, 공개 PoC나 독립적 기술 재현 자료가 확인되지 않아 공격의 세부 재현 절차에 대한 이해는 제한적이다. 또한 개별 인스턴스별로 실제로 열람·내보내진 데이터 범위는 해당 인스턴스에 대한 포렌식 없이는 특정할 수 없다.
대응 방안
즉시 조치:
- 메이저 버전에 해당하는 패치 버전으로 즉시(ASAP) 업그레이드. CISA VA-26-222-01 기준 고정 버전은 v58.24, v59.21, v60.17, v61.11, v62.9, v63.5다.
- 조기 업그레이드가 불가능하면 임시 조치로 /api/session/reset_password 엔드포인트를 차단한다.
- 애플리케이션 로그와 Metabase 서버 인그레스 로그에서 공격 패턴을 확인하고, 발견 시 해당 인스턴스를 침해됐을 가능성이 높은 것으로 간주해 대응한다.
지속적 대응:
- CISA BOD 26-04(리스크 기반 보안 업데이트 우선순위) 및 포렌식 트리아지 요구사항을 준수한다.
- 완화 수단이 없으면 해당 제품 사용을 중단하는 방향을 CISA 권고에 따라 검토한다.
참고자료
- Metabase SQL injection via password reset endpoint
- SQL injection using an unauthenticated endpoint leading to admin access
- Security update available for Metabase - Please upgrade now (0-day disclosure)
- KEV catalog entry: CVE-2026-72898 (Metabase SQL Injection Vulnerability)
- Vulnerability Advisory VA-26-222-01: Metabase SQL injection
함께 읽으면 좋은 글
- CVE-2025-62593: Safari·Firefox DNS rebinding을 통한 Ray 개발 호스트 RCE, CISA KEV 등재
- DDRop 분석: Intel TDX·AMD SEV-SNP 기밀 컴퓨팅의 메모리 최신성 가정 점검
- LiteSpeed Web Server Enterprise v6.3.7 보안 업데이트: 공유호스팅 root 권한 상승 취약점 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!