개요
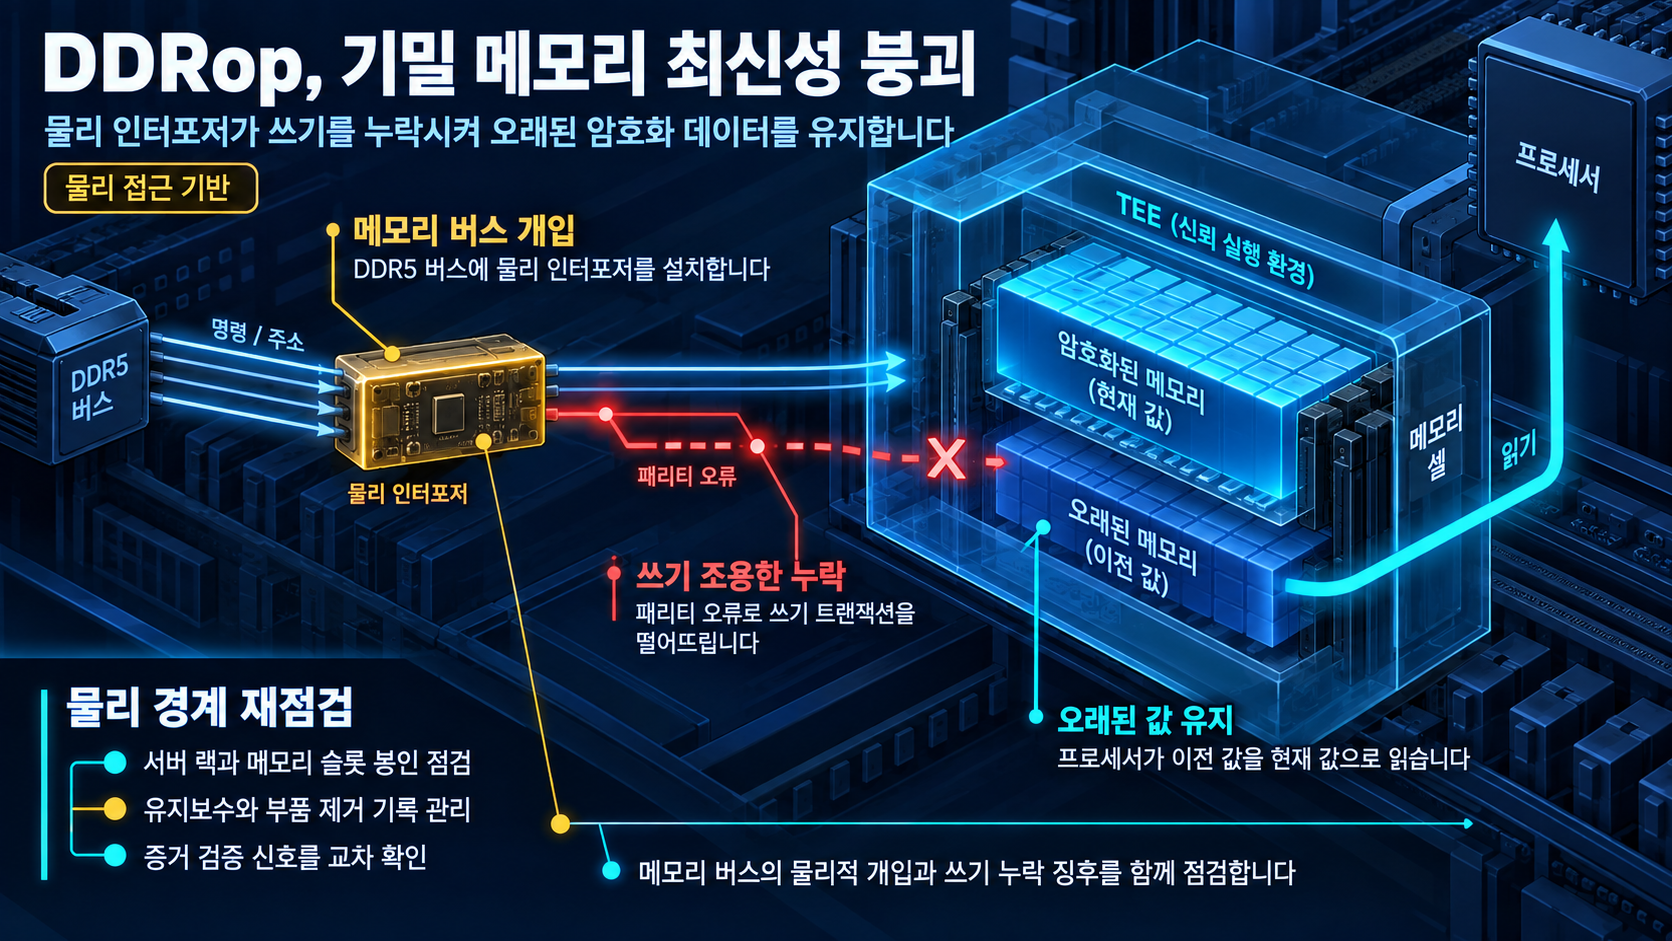
연구진은 Intel TDX, Intel Scalable SGX, AMD SEV-SNP의 메모리 보호를 무력화하는 신규 하드웨어 공격 DDRop을 공개했다. 이 공격은 서버 메모리에 대한 쓰기를 조용히 떨어뜨려 프로세서가 오래된 암호화 데이터를 현재인 것처럼 계속 읽게 만든다. 클라우드 서비스는 이 계열의 하드웨어를 사용해 고객 데이터를 사용 중(in-use)에도 클라우드 제공자로부터 기밀로 지키지만, DDRop은 그 전제인 최신성을 깨뜨린다. 메모리 암호화를 직접 읽는 방식이 아니라 쓰기 자체를 방해하기 때문에, 암호화 엔진은 이상으로 감지하지 못한다.
적용 환경·전제조건
- 대상 플랫폼은 Intel TDX, Intel Scalable SGX, AMD SEV-SNP이다.
- 전제조건은 서버 내부 메모리 슬롯에 대한 물리적 접근 가능성이다. 커스텀 DDR5 RDIMM 인터포저를 메모리 버스 위에 물리적으로 설치해야 공격이 성립한다.
- 기밀 컴퓨팅이 지키려는 보호 대상은 클라우드 제공자조차 원치 않게 만드는 사용 중(in-use) 고객 데이터 기밀이다.
- 공격이 실제로 발생한 운영 환경의 사례인지, 연구 환경의 재현 시연인지에 대해서는 확인이 필요한 상태다.
기술 절차·판단 근거
- 커스텀 저비용 DDR5 RDIMM 인터포저가 네이티브 버스 속도에서 동작하며, DDR5 명령/주소 라인에 패리티 오류를 주입해 쓰기 트랜잭션을 조용히 떨어뜨린다.
- 그 결과 프로세서는 최신 값이 아니라 이전, 즉 오래된 값을 읽게 되고, 그 오래된 값이 공격자가 선택한 내용으로 유지될 수 있다.
- DDRop은 메모리를 읽으려는 것이 아니라 쓰기를 방해한다. 따라서 메모리 암호화라는 기존 방어는 공격을 막지 못한다. 공격은 하이퍼바이저가 보호 메모리를 이동할 때 의존하는 인터페이스를 이용한다.
- 근본적인 원인으로는 확장형(scalable) 클라우드 TEE가 암호화 최신성(freshness) 보장을 생략하는 점이 제시된다.
- Intel TDX에서는 VM이 신뢰받았음을 증명하는 보안 증거(attestation/security evidence)까지 위조할 수 있다. 이는 attestation 기반의 신뢰 검증 자체를 우회하는 의미다.
- 인터포저는 200달러 미만으로 제작할 수 있고, 코드는 GitHub 저장소에 오픈소스로 공개되어 재현 비용이 낮다. DDRop 프로젝트 사이트의 BOM에 따르면 인터포저 PCB(스텐실 포함) 45달러, 인터포저 전자 부품 30달러 수준이다.
운영상 영향
- 메모리가 실제로 갱신되지 않았는데도 프로세서가 오래된 값을 현재 값으로 읽으므로, 상태의 정합성과 최신성 보장이 붕괴할 수 있다. 이는 잘못된 데이터 기반 처리로 이어질 수 있는 경로다.
- Intel TDX에서 보안 증거가 위조될 수 있으므로, attestation 기반의 신뢰 검증이 우회된다는 점이 의미 있다.
- 쓰기 방해 방식이므로 메모리 암호화만으로는 신뢰할 수 없는 환경으로 전환된다. 암호화만 의존해 보호 수준을 결정하는 구조가 점검 대상이 된다.
탐지·대응
탐지
- DDRop은 메모리에 대한 쓰기를 방해하면서도 암호화 엔진은 이상을 감지하지 못하도록 작동한다.
- 공격 성립을 위해서는 서버 메모리 버스 위에 물리적 인터포저를 설치해야 한다.
- DDRop은 DDR5 명령/주소 라인에 패리티 오류를 주입해 쓰기 트랜잭션을 떨어뜨리며, Intel TDX에서는 VM의 신뢰를 증명하는 보안 증거까지 위조할 수 있다.
대응
즉시 점검·통제
- 서버 랙·메모리 슬롯에 대한 물리적 접근 통제, 봉인/시일 관리, 유지보수·제거 기록을 점검한다.
- Intel TDX attestation을 단독 신뢰 근거로 사용하는 환경에서는, 보안 증거가 위조될 수 있으므로 다른 검증 신호와 교차 확인한다.
장기 환경 설계·구조 검토
- 메모리 암호화·기밀 컴퓨팅만으로는 물리 인터포지션 공격을 막지 못하므로, 물리적 접근 통제·모니터링을 독립된 보완 경계로 유지한다.
- AMD는 공격 대상이 SEV-SNP의 공개 위협 모델 범위 밖이라 CVE를 부여하지 않고 완화/mitigation도 계획하지 않는다고 공식 밝혔다. 벤더 패치를 전제하지 않는 환경 설계가 필요하며, 물리적 접근이 가능한 상대를 신뢰하는 경우 대상 시스템·데이터에 대한 통제가 필요하다.
- 기밀 컴퓨팅의 최신성(freshness) 보증 부재를 고려해 attestation과 메모리 암호화만으로 보호 수준을 결정하지 않는 구조를 검토한다.
한계 및 참고자료
- Intel 보안 공지 INTEL-2026-08-11-001-DDROP의 구체적인 완화·펌웨어/마이크로코드 대응 계획은 현재 증거에 식별자만 있어 확인이 불가하다.
- 공격이 실제 운영/클라우드 환경에서 관측된 사례인지, 연구 환경의 재현 시연에 그치는지 명확하지 않다.
- DDR5 패리티 오류 주입이 플랫폼 메모리 컨트롤러에 의해 실제로 기록·탐지되는지는 증거에서 확인 불가하다.
- AMD는 메모리 버스가 SEV-SNP의 공개 위협 모델 범위 밖이라고 설명하며, CVE 부여 또는 완화 릴리스를 계획하지 않는다고 밝혔다.
참고자료
- New DDRop Attack Breaks Intel TDX and AMD SEV-SNP Confidential Computing
- DDRop project site
- AMD Security Bulletin AMD-SB-3048: Physical Memory Fault Injection Attacks on DDR5
- Intel Security Announcement INTEL-2026-08-11-001-DDROP
- GitHub - ddropattack/ddrop
함께 읽으면 좋은 글
- LiteSpeed Web Server Enterprise v6.3.7 보안 업데이트: 공유호스팅 root 권한 상승 취약점 점검
- VMware vCenter CVE-2026-59310 경로 순회: 활성 악용·KEV 등재와 관리 서버 대응 점검
- CVE-2026-76460: Cisco ISE 인증 우회 취약점, KEV 등재와 자산 점검 체크포인트
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!