2026년 9월 14일, cPanel은 LiteSpeed Web Server Enterprise에 대한 보안 자문(security advisory)을 게시했다. 이 자문은 공유호스팅 서버의 root 권한 상승 위험과 v6.3.7 업데이트 권고를 담고 있다. 아래는 이 자문이 보안 운영팀의 점검 범위와 우선순위에 어떤 의미를 주는지, 확인된 사실만 바탕으로 정리한 것이다.
개요
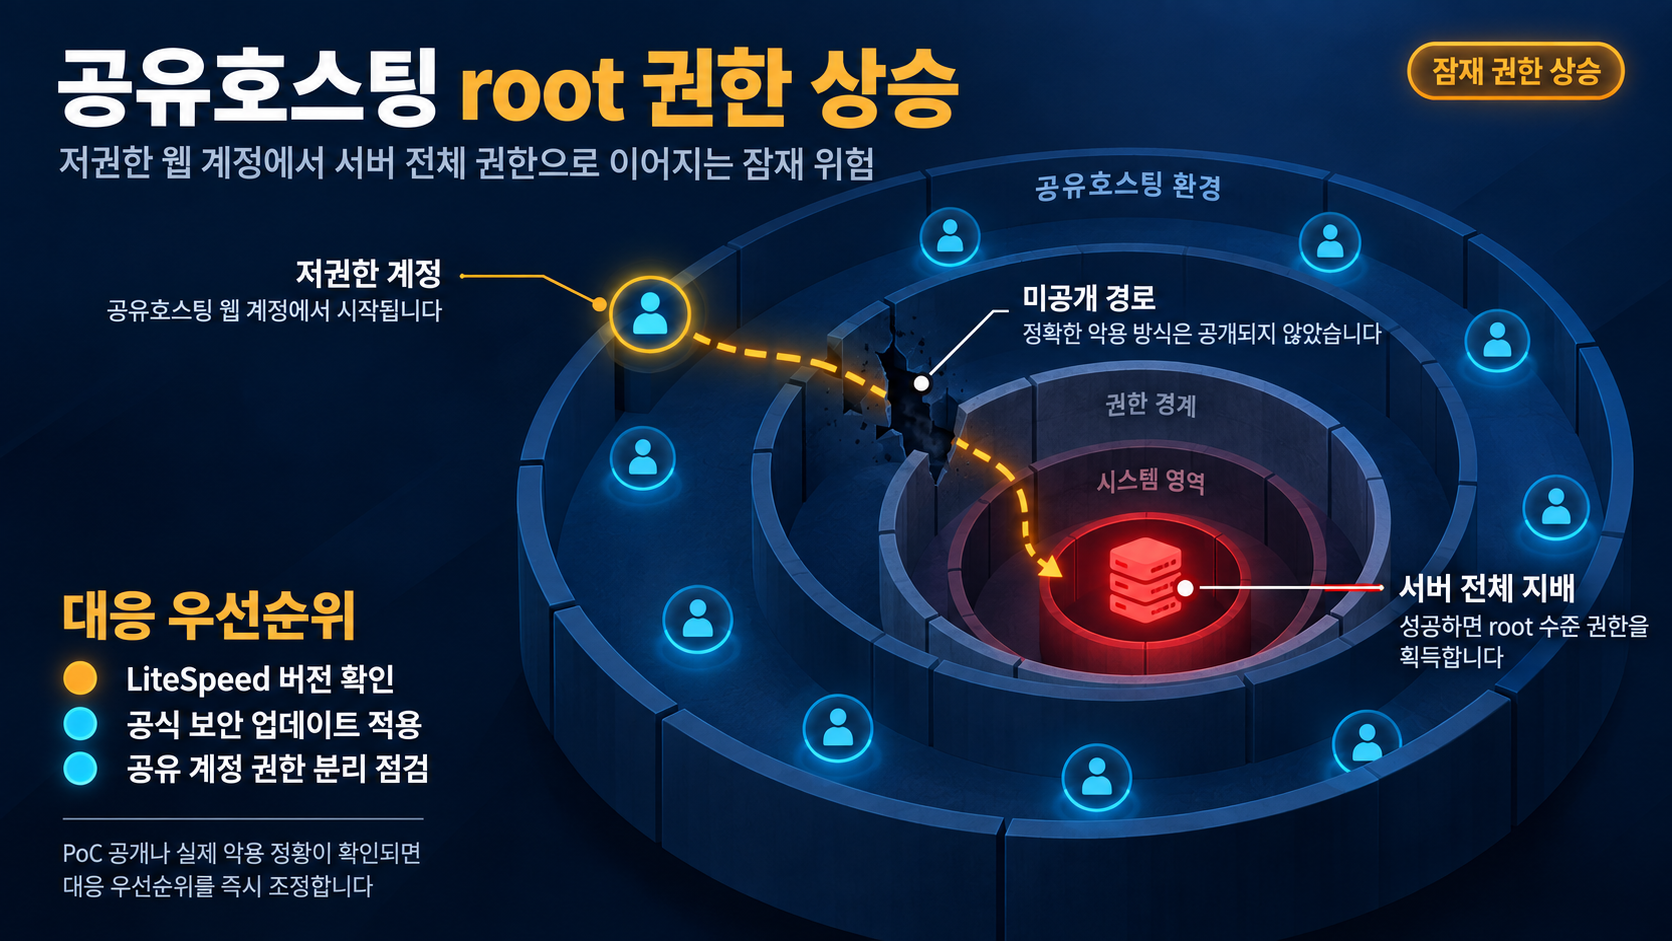
cPanel 보안 자문에 따르면, LiteSpeed Web Server Enterprise에 중대한 권한 상승(privilege-escalation) 취약점이 확인됐다. 영향 받는 버전은 v6.3.7 이전의 모든 LiteSpeed Web Server Enterprise 버전이며, cPanel은 모든 영향 받는 인스털레이션을 v6.3.7 이상으로 업그레이드할 것을 강력히 권장한다. 이번 증거 범위에서는 공개 PoC, 실제 악용 사례 및 독립적 기술 연구를 확인하지 못했다.
영향 범위
이 취약점이 실제 운영 환경에서 의미하는 바는 환경에 따라 달라진다. 확인된 사실과 그에 따른 조건부 해석은 다음과 같다.
- 영향 대상 버전: LiteSpeed Web Server Enterprise v6.3.7 이전 버전. v6.3.7 이상은 영향 대상이 아니다.
- 조건부 영향 시나리오: 공유호스팅 서버에서 악의적인 저권한(low-privilege) 웹 사이트 사용자가 서버의 root 수준 접근 권한을 획득할 수 있다. cPanel은 이 시나리오를 'potentially(가능한)'로 명시했으므로, 확인된 공격이 아니라 가능성이 성립할 수 있다는 것이다.
- 위험이 집중되는 환경: 여러 사용자 계정이 단일 서버를 공유하는 공유호스팅 구조다. 이 구조에서는 저권한 한 계정의 root 상승이 전체 서버 지배로 이어질 수 있다. 즉, 여러 계정을 동시에 노출시키는 공유호스팅 환경일수록 이 취약점이 주는 위험이 집중된다고 볼 수 있다. 따라서 '공유호스팅 + v6.3.7 이전' 조합의 서버를 가장 먼저 점검 대상으로 삼는 것이 합리적이다.
기술적 분석
cPanel 자문은 취약점의 정확한 메커니즘이나 CVSS 점수, 공격 벡터를 공개하지 않는다. 확인할 수 있는 것은 취약점의 종류(권한 상승)과 발생 조건(공유호스팅, 저권한 사용자)뿐이다.
- 취약점의 성격: 권한 상승이다. 저권한 웹 사이트 계정이 root 수준 권한으로 상승하는 구조이며, 성공할 경우 해당 서버 전체에 대한 지배를 의미한다.
- 확인 범위와 한계: 이번 증거 범위에서는 공개 PoC, 실제 악용 사례, 독립적 기술 연구를 확인하지 못해 잠재 리스크 수준이다. 따라서 정확한 악용 방법이나 재현 여부는 현재 자문만으로 단정할 수 없다. 이는 분석의 한계이며, PoC 공개나 실제 공격이 확인되면 대응 우선순위를 즉시 재조정해야 한다.
대응 방안
cPanel의 권고와 확인된 사실에 기반한 대응 순서다.
- 점검(가장 먼저): 현재 관리 중인 LiteSpeed Enterprise 인스털레이션의 버전을 확인한다. v6.3.7 이전인 인스털레이션을 식별하고, 공유호스팅 환경일수록 우선한다.
- 업데이트(핵심 조치): 모든 영향 받는 인스털레이션을 v6.3.7 이상으로 업그레이드한다. cPanel은 이를 강력히 권장한다.
- 업데이트 명령: cPanel은 아래 명령으로 v6.3.7 업데이트를 수행할 것을 안내한다.
/usr/local/lsws/admin/misc/lsup.sh -f -v 6.3.7
- 조건부 판단: 이번 증거 범위에서 공개 PoC나 실제 공격이 확인되지 않았으므로 확인된 공격이 아니다. 그러나 공유호스팅에서 root 상승이 가능하다는 조건 자체가 성립한다면, 해당 서버는 잠재 리스크가 아니라 실제 리스크로 간주하고 가장 우선적인 업데이트 대상으로 올려야 한다.
참고자료
- Security: LiteSpeed Enterprise security advisory - September 14, 2026
- LiteSpeed | Internet. Accelerated. - LiteSpeed Technologies
함께 읽으면 좋은 글
- VMware vCenter CVE-2026-59310 경로 순회: 활성 악용·KEV 등재와 관리 서버 대응 점검
- CVE-2026-76460: Cisco ISE 인증 우회 취약점, KEV 등재와 자산 점검 체크포인트
- CVE-2026-33824: Windows IKE 서비스 확장 Double Free 원격 코드 실행 취약점 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!