개요
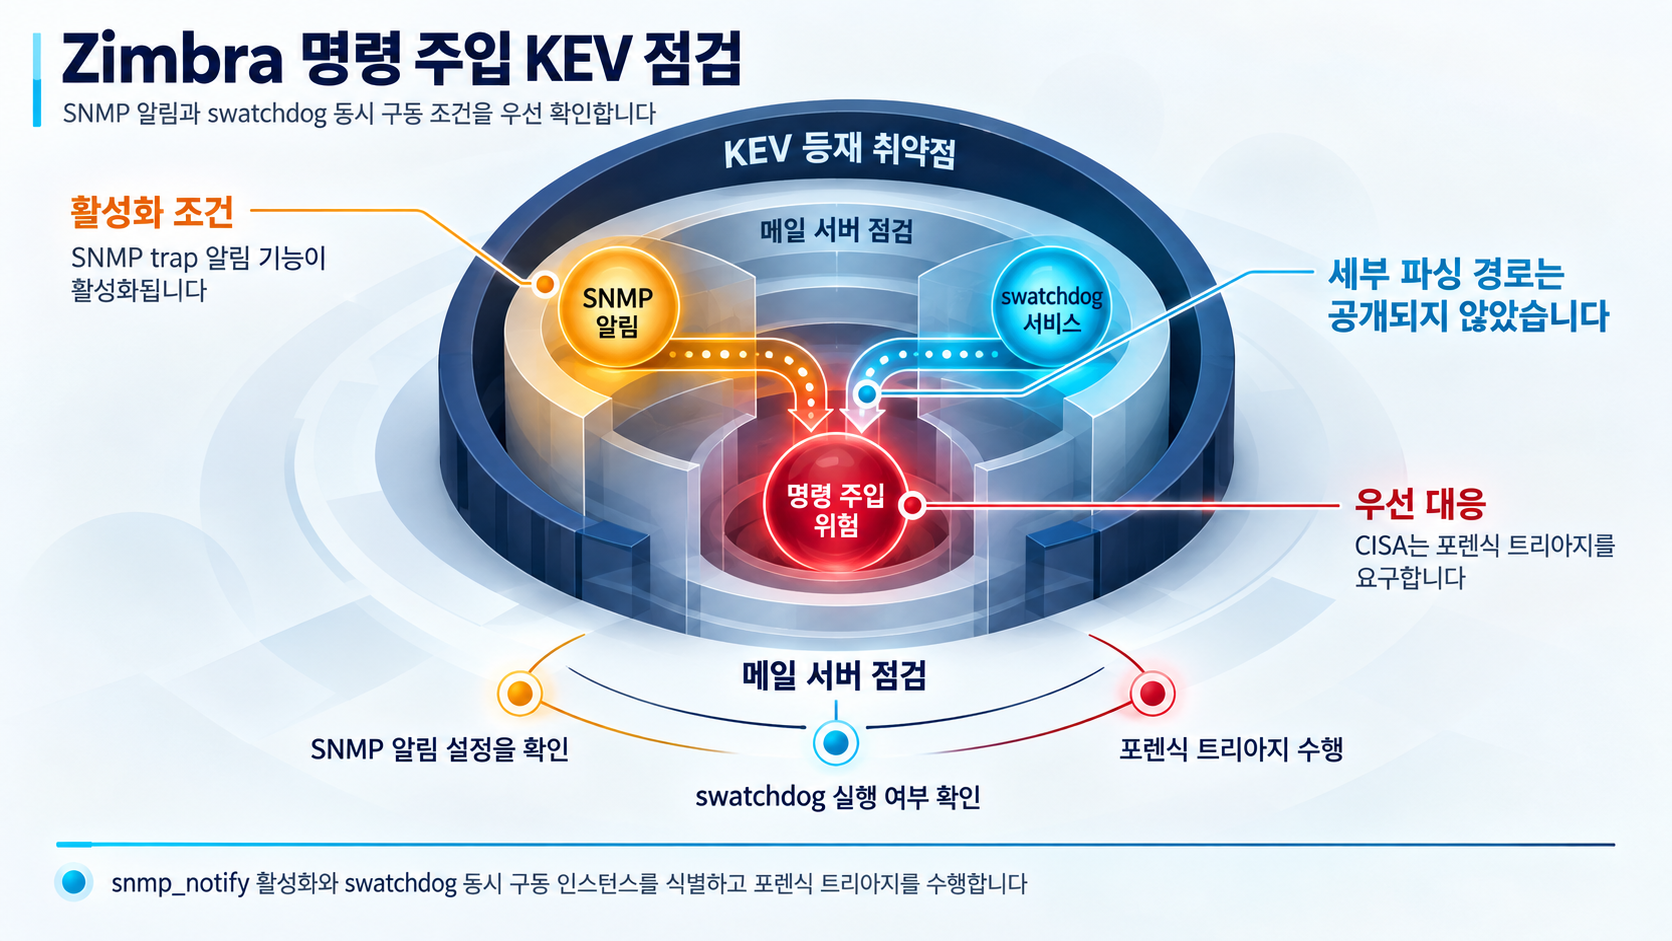
CVE-2026-73570은 Zimbra Collaboration Suite(ZCS)에서 Zimbra 사용자 권한으로 임의 운영체제 명령이 실행될 수 있는 명령 주입 취약점이다. 실세계 악용이 확인된 취약점이라는 사실은, 패치를 아직 적용하지 않은 인스턴스를 침해 가능성 있는 대상으로 보고 점검에 임해야 한다는 운용적 의미를 준다. 적용 대상은 SNMP trap 알림이 snmp_notify 파라미터로 활성화되고 기본 활성화된 swatchdog 서비스가 함께 구동되는 인스턴스에서 성립하므로, 자사 환경의 해당 여부 확인이 점검의 출발점이 된다. 한편 KEV 항목에서 랜섬웨어 캠페인 사용 여부는 Unknown으로 표시되어 있어, 확인된 일반적 악용과 랜섬웨어 결합 악용은 구분해 이해해야 한다.
영향 범위
CERT Polska 경보에 따르면, 이 취약점은 다음 조건이 함께 갖춰진 인스턴스에 해당한다.
- SNMP trap 알림 기능이
snmp_notify파라미터로 활성화된 인스턴스 - swatchdog 서비스(기본 활성화 상태)가 함께 구동되는 구성
Zimbra 10.1.20 릴리스 노트에 따르면, 벤더는 해당 릴리스가 보안 문제를 수정하는 버전이라며 이 버전으로의 업그레이드를 명시적으로 권장하고 있다. 단, ZCS의 정확한 취약 버전 범위는 제시된 근거 자료에 명시되어 있지 않아, 10.1.20 이전 버전 중 어디부터 영향받는지는 확정적으로 언급할 수 없다.
기술적 분석
CERT Polska의 기술적 설명에 따르면, 이 취약점은 snmp_notify 파라미터로 SNMP trap 알림 기능을 활성화하고 swatchdog 서비스가 함께 구동되는 인스턴스에 해당한다. 공격 벡터의 정확한 파싱 경로(어떤 필드가 어떻게 명령으로 전달되는지)에 대한 상세 기술 분석이나 공개 PoC는 확인되지 않아, 공격 벡터의 세부 동작은 CERT Polska의 설명에 의존한다. 특정 위협 그룹과의 연관성에 대한 정보도 현재 근거 자료에 포함되어 있지 않다.
CVE 기록에서 확인되는 CVSS 3.1 metric은 attackComplexity가 HIGH인 것 외에는 공개되지 않아, 정량적 심각도 등급을 확정적으로 제시할 수 없다. KEV 카탈로그 항목에서 CISA는 BOD-26-04에 근거해 포렌식 triage를 요구하고 있으며, 랜섬웨어 캠페인 사용 여부는 Unknown으로 표시되어 있다.
대응 방안
즉시 조치
- 자체 ZCS 인스턴스가 취약점 적용 조건(
snmp_notify활성화와 swatchdog 서비스 구동)에 해당하는지 점검한다. 해당 인스턴스는 Zimbra 10.1.20으로의 업그레이드를 벤더가 명시적으로 권장하는 대로 조속히 진행한다. 적용 시 변경 승인, 백업, 롤백 계획을 전제로 일정을 잡는다. - CISA의 시정 기한은 2026-08-24이며, BOD-26-04에 근거해 포렌식 triage를 요구하고 있어 해당 요건을 적용받는 기관은 이를 준수하도록 대응한다.
지속적 개선
- Zimbra Security Center의 벤더 보안 공지를 정기적으로 확인하고, 패치 적용을 관리 절차에 포함한다.
참고자료
- CVE-2026-73570
- Patch Release Update: Zimbra 10.1.20
- Known Exploited Vulnerabilities Catalog: CVE-2026-73570
- Security Center - Zimbra :: Tech Center
- Aktywnie wykorzystywana podatność w Zimbra Collaboration Suite
함께 읽으면 좋은 글
- CVE-2026-86060 KEV 등재와 실제 악용: MikroTik RouterOS 취약점 점검
- CVE-2026-82329: JFrog Artifactory 인증 우회 결함의 CISA KEV 등재와 self-managed 인스턴스 점검
- 엔드포인트 관리 시스템 표적 활동 이후 Intune 점검: 관리 권한·다중 관리자 승인·관리자 접근
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!