Payload CMS의 보안 어드바이저리 GHSA-238x-w2j9-gwwr는 일반 문서 읽기 경로를 통한 API 키 노출 문제를 다룹니다. 어드바이저리는 payload 패키지를 3.90.0 이상 또는 4.0.0-canary.34 이상으로 업그레이드하는 것을 권고하며, 수정 버전이 포함된 v3.90.0 릴리스는 2026-09-18에 공개되었습니다. 이 글에서는 어드바이저리와 릴리스 자료에서 확인되는 범위, 확인되지 않은 범위, 그리고 대응을 검토할 순서를 정리합니다.
개요
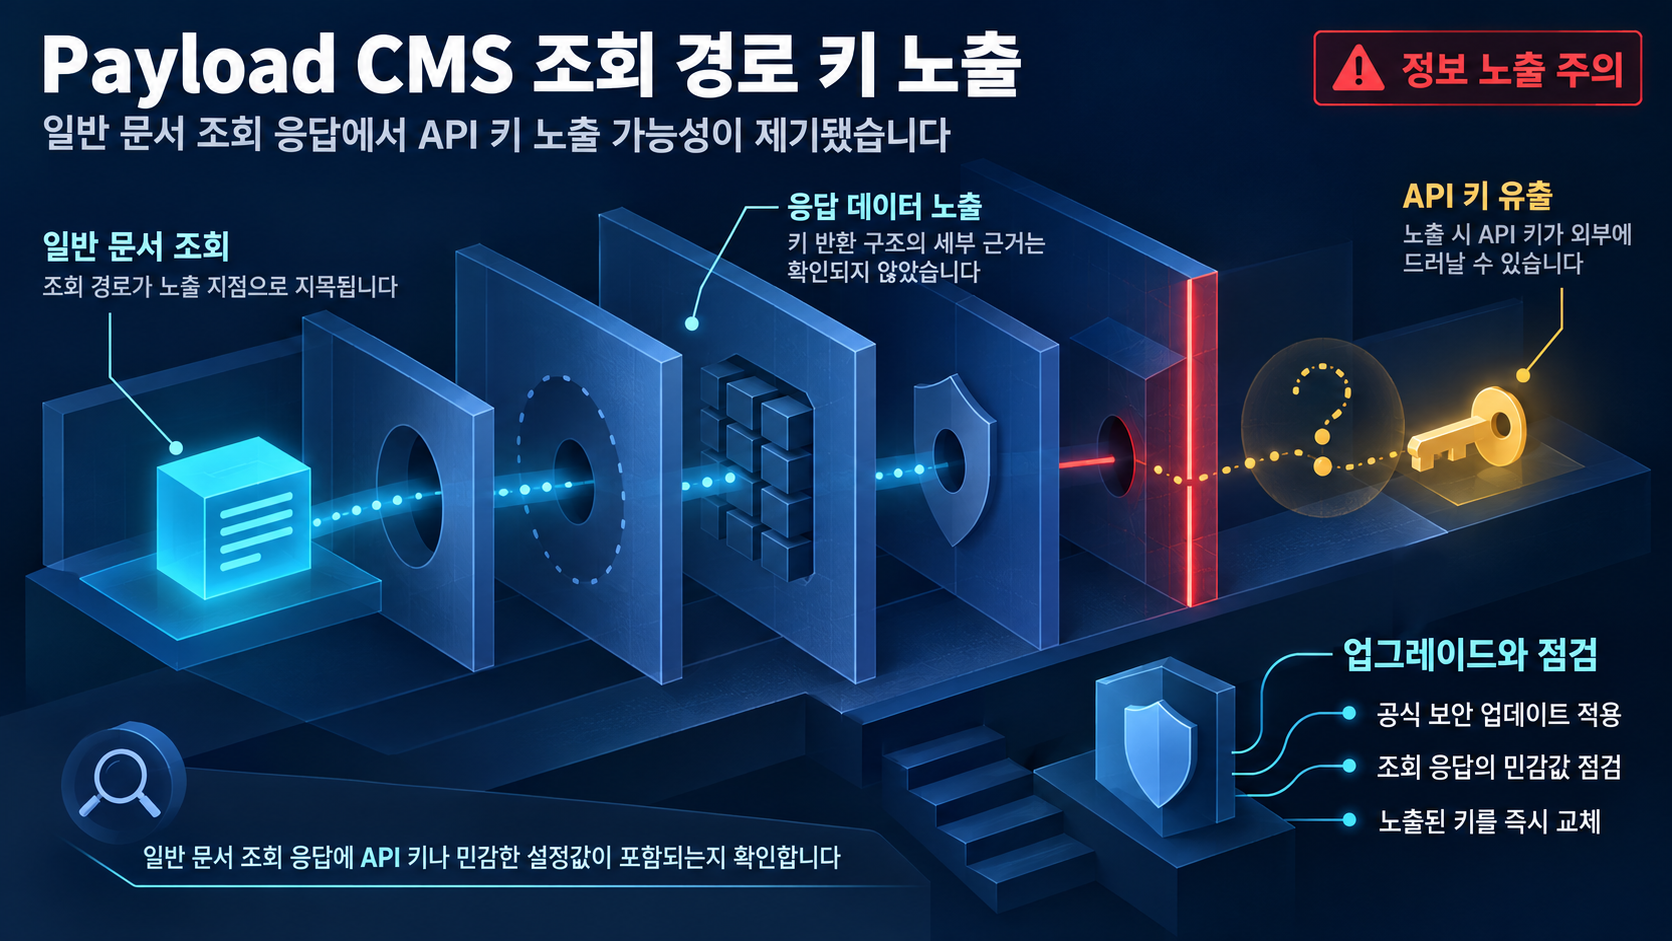
어드바이저리 제목은 "API key disclosure through ordinary document reads"로, 일반적인 문서 읽기(조회) 경로를 통한 API 키 노출 문제를 가리킵니다. 어드바이저리는 대응으로 "Users should upgrade payload packages to >= 3.90.0 or >= 4.0.0-canary.34"를 명시하고 있습니다.
v3.90.0 릴리스는 2026-09-18 날짜를 담고 있으며, 수정 버전이 포함된 릴리스로 파악할 수 있습니다. 4.x 안정 라인에서의 정확한 대응 버전은 자료에 명시되지 않아, 해당 트랙을 운영하는 환경은 릴리스 노트에서 수정 포함 여부를 별도로 확인하는 것이 적절합니다.
다음 항목들은 제공된 자료에 포함되어 있지 않아 단정할 수 없습니다.
- CVE 번호와 CVSS 점수
- 영향을 받는 가장 오래된 버전(취약 시작 버전)
- 노출되는 키의 종류와 반환되는 응답 필드
- 실제 악용 여부
이 항목들은 본문 각 섹션에서 한계로 다루며, 자료에 근거가 있는 내용과 구분해 읽어 주십시오.
영향 범위
- 버전 기준 범위: 수정 권고가 3.90.0 이상 또는 4.0.0-canary.34 이상이므로, 이보다 낮은 payload 패키지를 사용하는 운영 환경이 점검 대상입니다. 취약 시작 버전이 근거에 없으므로, 권고 버전 미만 환경을 점검 대상으로 두는 것이 안전합니다.
- 문제 범위: 어드바이저리 제목이 가리키는 범위는 일반 문서 읽기(조회) 경로를 통한 API 키 노출입니다. 노출되는 키의 종류, 반환되는 응답 필드, 접근 제어의 구체적 동작은 제공된 근거에 없어 확인할 수 없습니다.
기술적 분석
어드바이저리 제목이 밝히는 범위는 일반 문서 읽기(조회) 경로를 통한 API 키 노출입니다. 그러나 노출의 정확한 데이터 흐름, 즉 어느 컬렉션이나 응답 필드에서 키가 반환되는지, 접근 제어의 구체적 동작은 제공된 근거에 상세가 없어 확인할 수 없습니다.
공개 PoC, 실제 악용 사례, 독립적인 제3자 연구 보고는 제공된 근거에서 확인되지 않았습니다. CVE 번호, CVSS 점수, 취약 시작 버전 역시 제공된 근거에 없어 확인하지 못했습니다. 어드바이저리 제목이 가리키는 구조에 기반한 조건부 해석은 가능하지만, 그 자체가 확인된 악용 증거나 기술 상세를 대체하지는 않습니다.
대응 방안
어드바이저리가 권고하는 대응은 payload 패키지를 3.90.0 이상 또는 4.0.0-canary.34 이상으로 업그레이드하는 것입니다. 운영 환경의 payload 패키지 버전을 확인하고, 권고 버전 미만을 사용하고 있다면 업그레이드를 우선 계획합니다. 4.x 안정 라인에서는 수정 버전 포함 여부를 릴리스 노트에서 확인한 뒤 적용 순서를 결정할 수 있습니다.
이 외의 추가 대응 절차는 제공된 근거에서 권고되지 않아 본 글에서 다루지 않습니다.
참고자료
함께 읽으면 좋은 글
- Johnson Controls EasyIO Neo CVE-2026-64893, 민감 정보 평문 전송 취약점과 컨트롤러 점검
- Monta monta.app 충전 인프라 취약점: WebSocket 인증·세션·자격 증명 노출의 결합 위험
- Meari IoT Cloud OpenAPI 기기 소유권 검증 누락, 타인 기기 설정 변경과 섀도우 접근 가능 (CVE-2026-101104, CVE-2026-96613)
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!