개요
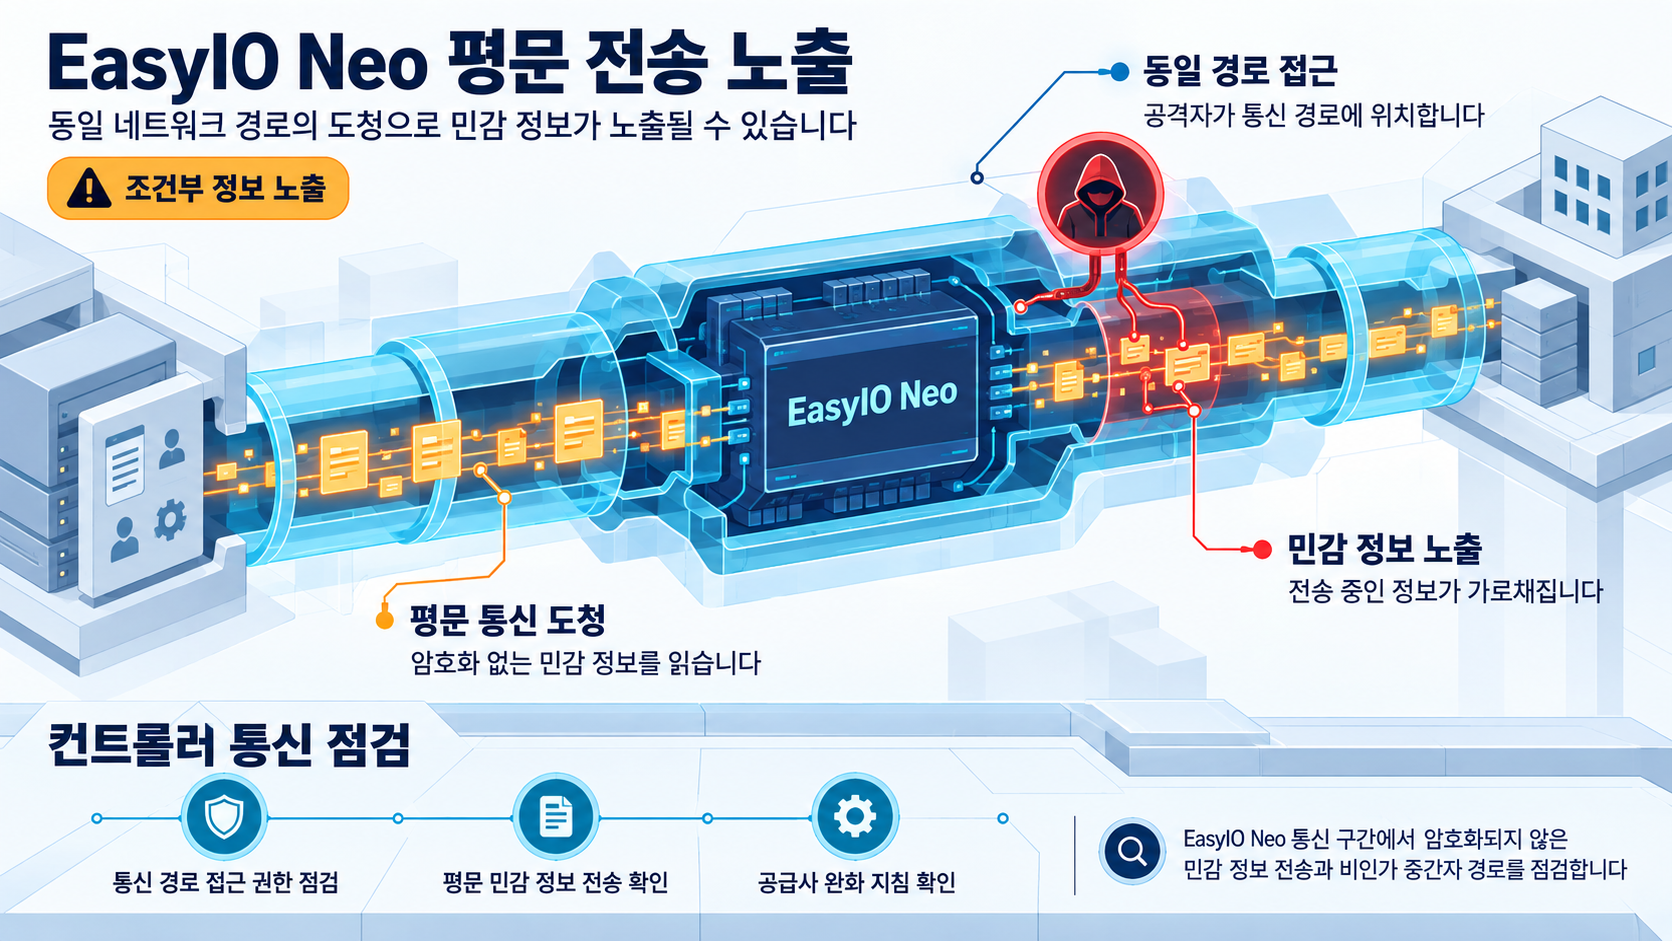
Johnson Controls EasyIO Neo 시리즈 컨트롤러에서 민감 정보가 암호화되지 않은 평문으로 전송되는 취약점 CVE-2026-64893이 공개됐습니다. 2026년 10월 1일 Johnson Controls가 게시한 JCI-PSA-2026-30과 CISA ICS 자문 ICSA-26-274-05가 함께 공개됐으며, CVSS v3 점수는 5.4입니다.
취약점 유형은 민감 정보의 평문 전송(Cleartext Transmission of Sensitive Information)입니다. CISA 자문에 따르면 공격자가 민감 정보를 가로채 읽을 수 있을 수 있으며, 이 취약점은 EasyIO Neo Series EC 및 CW Controllers에 영향을 줍니다.
영향 범위
- CISA 자문 ICSA-26-274-05는 EasyIO Neo Series EC Controllers V3.3b62, EC Controllers V3.3b63, CW Controllers V3.3b24, CW Controllers V3.3b25를 영향 대상으로 명시합니다.
- CVE-2026-64893 공식 기록은 영향 범위를 "EasyIO NEO: before 3.3b25"로 표현합니다.
출처 간 버전 표현이 다르므로, 자산 대조 시 CISA 제품 목록과 CVE 기록의 표현을 모두 기준으로 삼고 최종 판단은 제조사 자문 원문과 대조하는 것이 안전합니다. "before 3.3b25"가 EC 시리즈 빌드 체계에 어떻게 적용되는지 여부는 확인된 자료에서 명시되지 않았습니다.
취약점이 악용되면 전송 중인 민감 정보(자격증명 포함 가능성)가 중간자 공격으로 가로채져 열람될 수 있으며, 이는 컨트롤러에 대한 무단 접근 위험으로 이어질 수 있습니다. CISA 자문 배경에는 Critical Manufacturing 등 산업 분야가 언급됩니다.
기술적 분석
취약점의 근본 원인은 EasyIO Neo 컨트롤러가 민감 정보를 암호화 없이 평문으로 전송하는 구조입니다. 동일 네트워크 경로에 위치한 공격자가 통신 구간을 도청하거나 중간자 위치를 확보하면, 전송 중인 민감 정보를 가로채 읽을 수 있습니다. CISA 자문은 Johnson Controls가 이 취약점을 인지하고 있으며, 공격자가 민감 정보를 가로채 읽을 수 있을 수 있다고 설명합니다.
이 해석은 확인된 공격 사례가 전제된 것이 아니라, 평문 전송이라는 메커니즘에서 도출한 조건부 판단입니다. 평문 전송 구조 자체가 전송 구간 도청에 노출된다는 점에서, 중간자 공격으로의 활용 가능성이 존재한다는 범위로 이해할 수 있습니다.
확인되지 않은 부분
- 야생에서의 실제 악용 사례, CISA KEV 등재 여부, 공개 개념증명(PoC) 존재 여부
- 취약한 평문 통신의 대상 프로토콜과 포트 범위, 상세 익스플로잇 조건
- 이 취약점을 수정하는 구체적 펌웨어 버전 또는 패치 지침
- 독립 연구기관이나 제3자 보안 업체의 기술적 검증 자료
"확인되지 않았다"는 해당 정보를 찾지 못했다는 의미이며, 악용이 존재하지 않는다는 확인이 아닙니다.
대응 방안
우선 점검
- EasyIO Neo Series EC 및 CW 컨트롤러가 도입되어 있는지 자산 목록과 대조하고, 영향 대상 버전(V3.3b62, V3.3b63, V3.3b24, V3.3b25 포함)을 확인합니다.
- Johnson Controls 자문 JCI-PSA-2026-30의 일반 지침을 확인해 적용 가능한 조치를 검토합니다.
탐지 한계
- 이 취약점에 특유한 탐지 지표가 제공된 근거에 명시되지 않았습니다.
참고자료
- CVE-2026-64893 record
- ICS Advisory ICSA-26-274-05 - Johnson Controls EasyIO Neo Series EC and CW Controllers
- Product Security Advisories - JCI-PSA-2026-30
- ICS Advisory ICSA-26-274-05 CSAF JSON - Acknowledgments
함께 읽으면 좋은 글
- Monta monta.app 충전 인프라 취약점: WebSocket 인증·세션·자격 증명 노출의 결합 위험
- Meari IoT Cloud OpenAPI 기기 소유권 검증 누락, 타인 기기 설정 변경과 섀도우 접근 가능 (CVE-2026-101104, CVE-2026-96613)
- CHOSEN BRICK 스파이웨어 캠페인: 메신저 사칭 공격과 Windows 정보수집 흔적
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!