개요
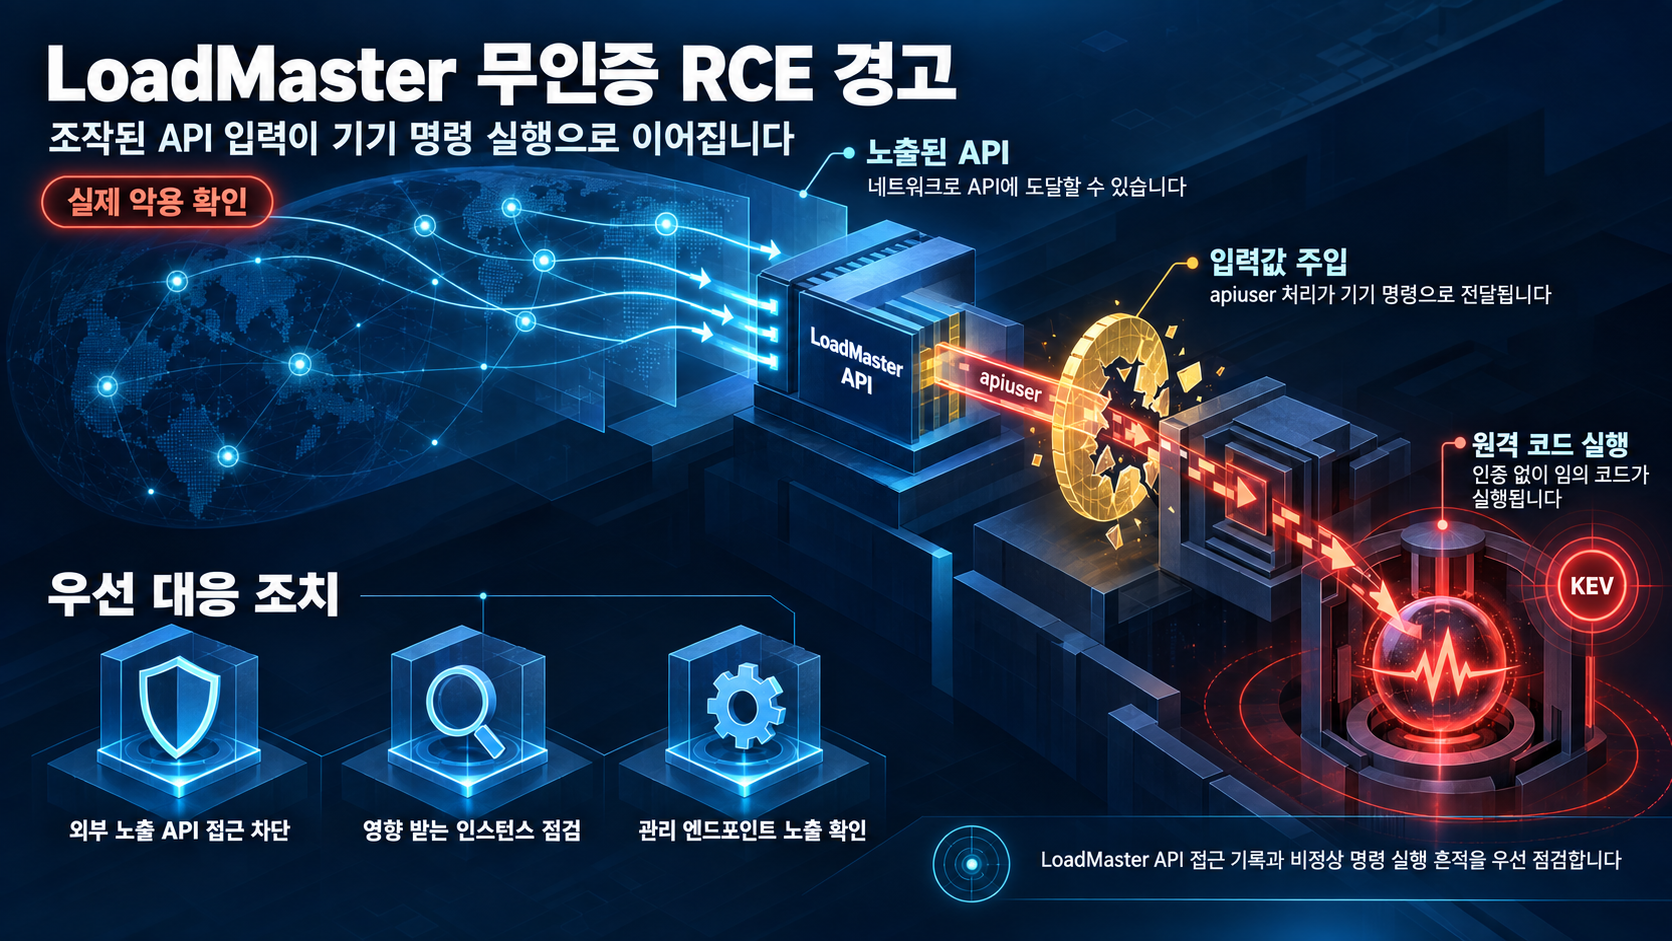
Progress Software의 로드밸런서·앱 딜리버리 컨트롤러(ADC) 제품군 Kemp LoadMaster에 인증 없이 원격 코드 실행(RCE)이 가능한 OS 명령어 주입 취약점 CVE-2026-8037이 보고됐다. CVE 레코드에 따르면 Progress ADC Products의 API에서 다수 명령 엔드포인트의 입력이 제대로 sanitized(검증·정제)되지 않아, 인증되지 않은(un-authenticated) 공격자가 LoadMaster 기기에 임의 명령을 실행할 수 있다. Progress Software CNA가 할당한 공식 CVSS v3.1 점수는 9.6(Critical)이다.
이 취약점은 2026년 6월 4일에 공개됐으며, eSentire Threat Response Unit은 6월 29일에 기능성 Proof-of-Concept(PoC) 익스플로잇 코드가 공개됐다고 보고했다. CISA KEV 카탈로그에 2026년 8월 7일 등재됐으며(대응 기한 2026년 8월 10일), eSentire는 CVE-2026-8037을 표적으로 한 실제 악용 시도가 관측됐다고도 보고했다.
영향 범위
- 대상 제품: Progress Software Kemp LoadMaster(Progress ADC Products) 제품군. eSentire 자문에 따르면 수정 버전은 GA 7.2.63.2, LTSF 7.2.54.18이다.
- 공격자 접근 조건: LoadMaster 관리·API 엔드포인트에 네트워크로 도달할 수 있으면 되는 원격 공격자다. 인증이 불필요한 pre-authentication 취약점이므로, 관리자 계정이나 인증 우회 없이도 악용이 성립한다.
- 인터넷 노출 인스턴스: 관리·API 포트가 인터넷에 직접 노출된 인스턴스는 무인증 악용 특성상 가장 먼저 점검해야 하는 환경이다 (조건부 판단).
- 영향 해석: 임의 명령 실행이 가능하다는 것은 기기에 대한 완전한 권한 확보에 해당하는 수준이다. LoadMaster는 트래픽의 관문 역할을 하는 장비로, watchTowr Labs의 기술적 관점을 운영적 의미로 해석하면, 방어 대상이 아니라 침투 통로('way in')로 악용될 수 있다. 기기를 완전히 제어하게 되면 로드밸런싱 서비스 자체의 가용성과 신뢰성도 공격자 의도에 따라 훼손될 수 있다 (조건부 판단. 제공된 근거에는 특정 공격 피해 사례가 명시되지 않는다).
기술적 분석
취약점의 원인은 Progress ADC Products API의 다수 명령 엔드포인트(multiple command endpoints)에서 입력이 제대로 sanitized되지 않아, 조작된 입력이 기기의 명령어로 전달되는 구조에 있다. TrendAI의 ZDI-26-342는 결함 위치를 accessv2 엔드포인트로 전달되는 apiuser 파라미터 처리 로직으로 특정했고, 악용에 인증이 필요 없음을 확인했다. watchTowr Labs의 연구는 초기화되지 않은 힙(Uninitialized Heap) 문제에서 출발해 pre-authentication RCE까지 이어지는 악용 경로를 분석했으며, API에 접근 가능한 누구에게나 열려 있다는 점에서 원격·무인증 악용이 성립한다고 설명했다.
악용 상태는 확인된 것으로 봐야 한다. CISA는 이 취약점을 2026년 8월 7일 KEV 카탈로그에 등재해 실제 악용되는 취약점으로 분류했으며, eSentire는 해당 취약점을 표적으로 한 악용 시도를 관측했다고 보고했다.
공개 PoC·익스플로잇 분석
- 출처: eSentire Threat Response Unit 보안 자문에서 2026년 6월 29일 기능성 PoC 코드 공개를 확인했다.
- 전제조건: 공격의 전제는 LoadMaster의 API 엔드포인트에 네트워크로 도달 가능한 것만으로 충분하며, 인증은 필요 없다.
- 입증 범위: ZDI-26-342는 인증 없이 영향 받는 Kemp LoadMaster 인스톨레이션에서 원격 공격자가 임의 코드를 실행할 수 있음을 확인했다. eSentire Threat Response Unit은 6월 29일 기능성 PoC 코드 공개와 이 취약점을 표적으로 한 악용 시도 관측을 보고한 근거다.
- 운영상 의미: 기능성 PoC가 공개된 상태이므로, 인터넷에서 관리·API 엔드포인트가 열려 있는 인스턴스는 사실상 악용에 노출된 환경으로 간주하고 차단과 점검에 우선적으로 대응할 수 있다 (조건부 해석. PoC 공개 사실과 무인증 악용 특성을 연결한 것으로, 실제 공격 시점과 피해 범위는 근거에 특정되지 않는다).
대응 방안
즉시 확인·차단
- 인터넷에서 LoadMaster 관리·API 엔드포인트(특히 accessv2 엔드포인트)에 직접 도달 가능한지 즉시 확인하고, 도달 가능하면 ACL·방화벽으로 관리 트래픽 소스를 제한한다. 무인증 악용이 성립하므로 노출 차단이 가장 우선이다.
- 수정 버전(GA 7.2.63.2, LTSF 7.2.54.18)으로의 패치 적용 대상 인스턴스를 확인하고 순차 적용한다.
- 과거 악용 여부를 점검한다. API 접근 로그에서 apiuser 파라미터의 비정상 값, 다수 엔드포인트에 대한 일괄 스캔·리퀘스트 패턴, 기기 내부의 비정상 프로세스 생성 및 외부 접속 시도를 확인하는 것이 메커니즘에 기반한 합리적 접근이다. 6월 29일 PoC 공개 시점 이후 구간과 겹치는 접근 로그를 집중적으로 살펴볼 수는 있으나, 실제 악용 시점과 일치한다고 보장은 할 수 없다 (조건부). 해당 점검 항목은 취약점 메커니즘에서 도출한 운영적 제안이며, 벤더나 제3자가 검증한 확정 시그니처가 아니다.
중장기 강화
- 벤더 제공 패치 버전으로의 정기 업데이트 체계를 유지하고, 취약점 공개 직후의 패치 적용 기간을 짧게 관리한다.
- 관리·API 포트의 인터넷 직접 노출을 원천 차단하고, 필요한 경우 VPN 또는 전용 관리 네트워크 경유로 접근을 제한한다.
- 프로덕션 트래픽을 담당하는 LoadMaster를 관리 영역과 분리하는 네트워크 세분화를 검토한다 (조건부 운영 판단. 내부 네트워크 구조와 변경 관리 여건에 따라 적용 범위가 달라진다).
한계
- 제공된 근거에는 취약점에 영향을 받는 정확한 버전 범위(affected versions)가 명시되지 않아, 수정 버전(GA 7.2.63.2, LTSF 7.2.54.18) 이전의 어떤 버전이 영향을 받는지 확정하려면 벤더 확인이 필요하다.
- CISA KEV 카탈로그에는 등재일(2026년 8월 7일)과 대응 기한(2026년 8월 10일)이 명시되어 있으나, 구체적인 악용 시점이나 피해 범위에 대한 상세 정보는 제공된 근거에 포함되어 있지 않다.
참고자료
- CVE-2026-8037
- ZDI-26-342
- Progress Kemp LoadMaster Vulnerability Targeted (CVE-2026-8037)
- Progress Kemp LoadMaster Uninitialized Heap to Pre-Auth RCE CVE-2026-8037
- Known Exploited Vulnerabilities Catalog (CVE-2026-8037)
함께 읽으면 좋은 글
- CVE-2026-72898: Metabase 인가 없는 SQL 인젝션, CISA KEV 등재와 자체 호스팅 인스턴스 점검
- CVE-2025-62593: Safari·Firefox DNS rebinding을 통한 Ray 개발 호스트 RCE, CISA KEV 등재
- DDRop 분석: Intel TDX·AMD SEV-SNP 기밀 컴퓨팅의 메모리 최신성 가정 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!