CVE-2026-91153는 WordPress 플러그인 Everest Forms(AI 폼 빌더)를 대상으로 발행된 취약점 기록입니다. 확보된 근거의 CVE 제목은 이 취약점을 Everest Forms <= 3.6.2 - Unauthenticated Sensitive Information Exposure via Smart-Tag Injection, 즉 스마트 태그 주입을 통한 비인증 민감정보 노출로 적습니다. 이 글은 실제로 확인할 수 있는 제목 문구와 변경 이력에서 출발해, 지금 점검할 범위와 확인이 유보된 지점을 분리해 정리합니다.
개요
CVE-2026-91153는 CVEProject/cvelistV5의 CVE 기록에서 상태 PUBLISHED, 할당 기관 Wordfence CNA로 확인됩니다. 이번에 확보된 원문 JSON은 일부 구간이라, 취약점의 성격과 대상 버전은 제목 문구를 기준으로 읽었습니다.
- 대상: Everest Forms(AI 폼 빌더) 3.6.2 이하 (CVE 제목 기준)
- 공격자 조건: 인증 없이(unauthenticated)
- 영향의 성격: 민감정보 노출(Sensitive Information Exposure)
- 기록된 벡터 표현: Smart-Tag Injection
- CVE 상태: 발행됨(PUBLISHED), 할당 기관 Wordfence CNA
기술 변경 쪽 근거는 GitHub에서 확인되는 Pull Request #1669입니다. 제목은 harden smart tag resolution against post-submission injection로, 제출 이후(post-submission) 주입에 대비해 스마트 태그 해석(resolution)을 강화하는 변경임을 보여 줍니다. 배포 상황은 WordPress.org 플러그인 저장소 API 기준 Everest Forms의 현재 버전이 3.6.3이라는 점에서 확인됩니다.
이번 근거에 없는 것도 미리 밝혀 둡니다. CVE 원문의 CVSS 점수와 상세 설명 문구의 전문은 확보하지 못했습니다. 3.6.3을 CVE-2026-91153의 수정 버전이라고 명시한 공식 changelog나 보안 공지문도 제공된 근거에 없습니다. 그래서 수정 버전 확정 문장은 아래에서 사실이 아니라 확인 대상으로 다룹니다.
영향 범위
확정되는 범위는 CVE 제목이 말하는 Everest Forms 3.6.2 이하입니다. 여기에 붙는 Unauthenticated 표현은 공격자에게 계정이나 권한이 필요하지 않다는 뜻으로 읽히므로, 로그인한 사용자만 도달할 수 있는 취약점보다 점검 대상이 넓어집니다.
Everest Forms는 저장소 목록 기준 Contact Form, Payment Form, Quiz, Survey 및 AI 폼 빌더로 소개되는 플러그인입니다. 애초에 로그인하지 않은 방문자의 입력을 받는 것이 정상 동작인 종류입니다. 따라서 플러그인을 설치했는가라는 질문만으로는 실질적 영향 범위가 좁아지지 않고, 공개된 폼이 어떤 데이터를 수집하는가가 피해 규모를 가르는 조건이 됩니다. 이는 확인된 사실이 아니라 제목의 비인증 조건에서 도출한 조건부 해석입니다.
노출될 수 있는 정보의 카테고리, 그리고 어떤 출력 경로를 통해 노출되는지는 이번 근거에 명시되어 있지 않습니다. 그래서 노출 가능 집합은 버전 조건과 폼의 공개 여부까지로 두고, 피해의 크기는 사이트별 확인 사항으로 남기는 것이 현재 자료에 맞는 표현입니다.
한 가지 더, 제목이 명시한 영향은 노출(Exposure)입니다. 데이터 변조나 코드 실행 같은 영향은 CVE 제목에도 PR 제목에도 등장하지 않으므로 여기에서 확장하지 않습니다.
기술적 분석
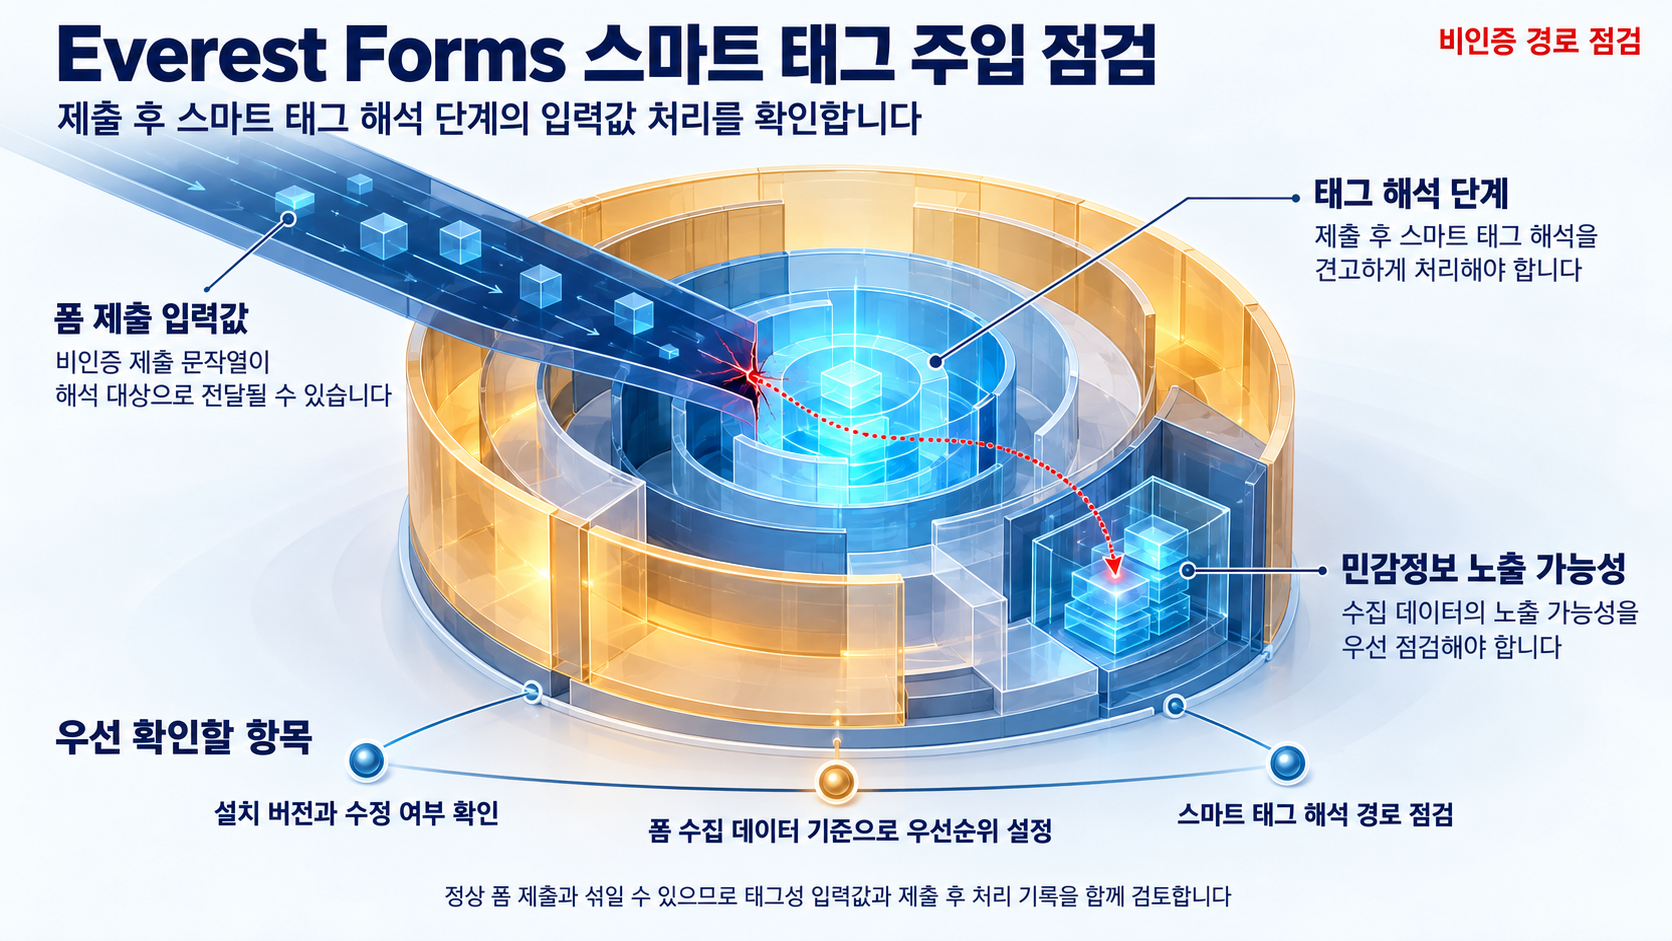
기술적 정체는 두 제목이 교차하는 지점에 있습니다. CVE 제목은 Smart-Tag Injection이라는 표현을, PR 제목은 smart tag resolution과 post-submission injection이라는 표현을 씁니다. 두 문구를 함께 읽으면, 제출 이후 단계에서 입력 문자열이 스마트 태그 해석 대상으로 넘어오는 상황을 막기 위해 해석 단계 자체를 견고하게 만드는 변경이 이뤄졌다고 정리할 수 있습니다.
여기서 한 발 더 들어간 설명은 이번 근거로 뒷받침되지 않습니다. 어떤 태그 문법이나 문자열이 트리거로 작동하는지, 입력값이 어떤 처리 흐름을 지나게 되는지, 그 결과로 특정 필드나 다른 방문자의 제출값이 드러나는지는 CVE 원문에도 PR 제목에도 적혀 있지 않습니다. 그래서 특정 화면이나 알림 채널을 통해 값이 드러난다는 식의 구체적 시나리오는 사실로 서술하지 않고 아래 확인 과제로 남깁니다.
- 트리거가 되는 태그 문법 또는 문자열
- 입력값이 거치는 처리 흐름과 내부 동작 순서
- 노출에 관여하는 출력 경로와 경로별 동작 차이
- 노출되는 데이터의 필드 단위 범위
- 이번에 확보하지 못한 원문 CVE의 CVSS 점수와 상세 설명 문구
비인증 조건에 대해서만 운영적 해석을 조금 더 얹을 수 있습니다. 자격 증명 없이 도달하는 경로라면 노출 시도가 정상적인 폼 제출과 섞이는 형태가 되기 쉽습니다. 이런 유형의 취약점에서 권한 오류나 이상 로그인처럼 눈에 띄는 신호가 먼저 나타나지 않을 가능성은 일반적으로 생각해 볼 만합니다. 다만 이 취약점에서 실제로 어떤 신호로 그 구분이 가능한지는 이번 근거에 없으므로 단정하지 않습니다.
악용 현황 판단의 한계
공개 PoC, 실제 악용(in-the-wild) 사례, CISA KEV 등재 여부를 확인할 수 있는 인용 가능한 출처는 이번에 제공된 근거에 없습니다. 따라서 악용 현황은 확인된 것도 아니고, 존재하지 않는다고 확인된 것도 아니며, 판단 유보 상태입니다.
이 상태에서는 악용이 확인되지 않았다는 점을 우선순위를 낮추는 근거로 삼기보다, 지금 확인할 수 있는 지표인 설치 버전과 폼이 수집하는 데이터로 우선순위를 매기는 편이 안전합니다. 인증 없이 도달한다는 제목의 표현까지 고려하면 보수적으로 보는 쪽이 유리합니다. 이는 확인된 사실이 아니라 우선순위 산정을 위한 조건부 판단입니다.
대응 방안
확인 가능한 사실부터 확정하고, 확인되지 않은 영역은 미확정으로 남기는 순서가 실질적입니다.
- 먼저 설치 버전을 확인합니다. Everest Forms가 3.6.2 이하라면 CVE 제목 기준 점검 대상입니다.
- 3.6.2 이하로 확인되면 3.6.3이 CVE-2026-91153의 수정 버전인지 공식 changelog에서 확인합니다. 저장소 현재 배포 버전은 3.6.3이지만, 이것이 이 취약점의 수정 버전인지는 이번 근거로 확인되지 않았습니다. 공식 changelog에서 수정 버전이 명시로 확인되면, 그 버전을 기준으로 업데이트를 진행합니다.
- 우선순위는 데이터 기준으로 정합니다. 개인 식별에 쓰이는 값이나 결제 관련 입력을 받는 폼을 운영 중이라면, 노출 범위가 정확히 확정되기 전이라도 점검을 앞당길 이유가 됩니다. 어떤 필드까지 노출되는지에 대한 근거가 없으므로, 판단의 기준은 내 사이트가 실제로 수집 중인 데이터에 둡니다.
근거가 권고 범위를 어디까지 가로막는가는 분명히 해 둘 만합니다. 특정 입력 패턴을 차단하는 식의 임시 완화도, 자동 업데이트 정책 편입이나 폼 수집 항목 축소처럼 이번 취약점의 스마트 태그 해석과 직접 연결되지 않은 일반적인 운영·구성 지침도, 이번 자료로 검증된 바가 없습니다. 그래서 이 글은 그 항목들을 권고 목록에 넣지 않습니다. 확인된 사실만으로 세울 수 있는 대응 순서는 버전 확인, 공식 changelog에서의 수정 버전 확인, 그리고 확인된 수정 버전으로의 업데이트이며, 그 앞뒤에 근거 없는 단계를 추가하지 않는 것이 현재 자료에 충실한 선택입니다.
탐지와 점검 세부를 다루는 방식도 마찬가지로 분명히 해 둡니다. 어떤 로그 신호를 봐야 하는지, 어떤 출력물에서 노출 흔적을 확인해야 하는지, 노출되는 데이터가 정확히 무엇인지는 이번 근거에 없습니다. 그래서 로그에서 찾을 특정 패턴이나 출력물별 점검 목록을 이 글에서는 제시하지 않습니다. 근거 없는 점검 지침은 오판의 단서만 키울 수 있습니다. 사이트 입장에서 이번 근거로 확인할 수 있는 조치는 설치 버전을 점검하고, 3.6.3이 이 취약점의 수정 버전인지 공식 changelog에서 확인해야 한다는 점까지입니다. 노출이 의심되는 상황에서 참조할 수 있는 별도의 공식 확인 절차가 이번 근거에 포함되어 있는지도 확인되지 않았으므로, 그 범위 밖의 절차나 조치에 대해서는 이 글에서 어떠한 단정도 하지 않습니다.
참고자료
- CVE-2026-91153 Everest Forms <= 3.6.2 - Unauthenticated Sensitive Information Exposure via Smart-Tag Injection
- harden smart tag resolution against post-submission injection by lihsaa591 · Pull Request #1669 · themegrill/everest-forms
- Everest Forms – Contact Form, Payment Form, Quiz, Survey & Custom Form Builder with AI (current version)
함께 읽으면 좋은 글
- CVE-2026-107307: Drupal SmartLinker AI 모듈 정보 노출(SA-CONTRIB-2026-210) 점검
- CVE-2026-114554: Drupal AI File to Text 모듈 접근 우회(SA-CONTRIB-2026-251) 점검
- CVE-2026-118548: Drupal AI 모듈 권한 검사 결함과 리소스 인젝션(SA-CONTRIB-2026-268) 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!