F5 BIG-IP APM(Access Policy Manager)에서 힙 기반 버퍼 오버플로 취약점 CVE-2026-94127이 확인되었습니다. 이 취약점은 동일 가상 서버에 APM 액세스 정책과 OAuth 프로필이 함께 구성되고 APM이 OAuth Authorization Server로 동작할 때, 인증 없는 공격자에게 원격 코드 실행을 허용합니다. CISA Known Exploited Vulnerabilities(KEV) 카탈로그에 2026-09-22 등재되어 실제 악용이 확인되었습니다.
개요
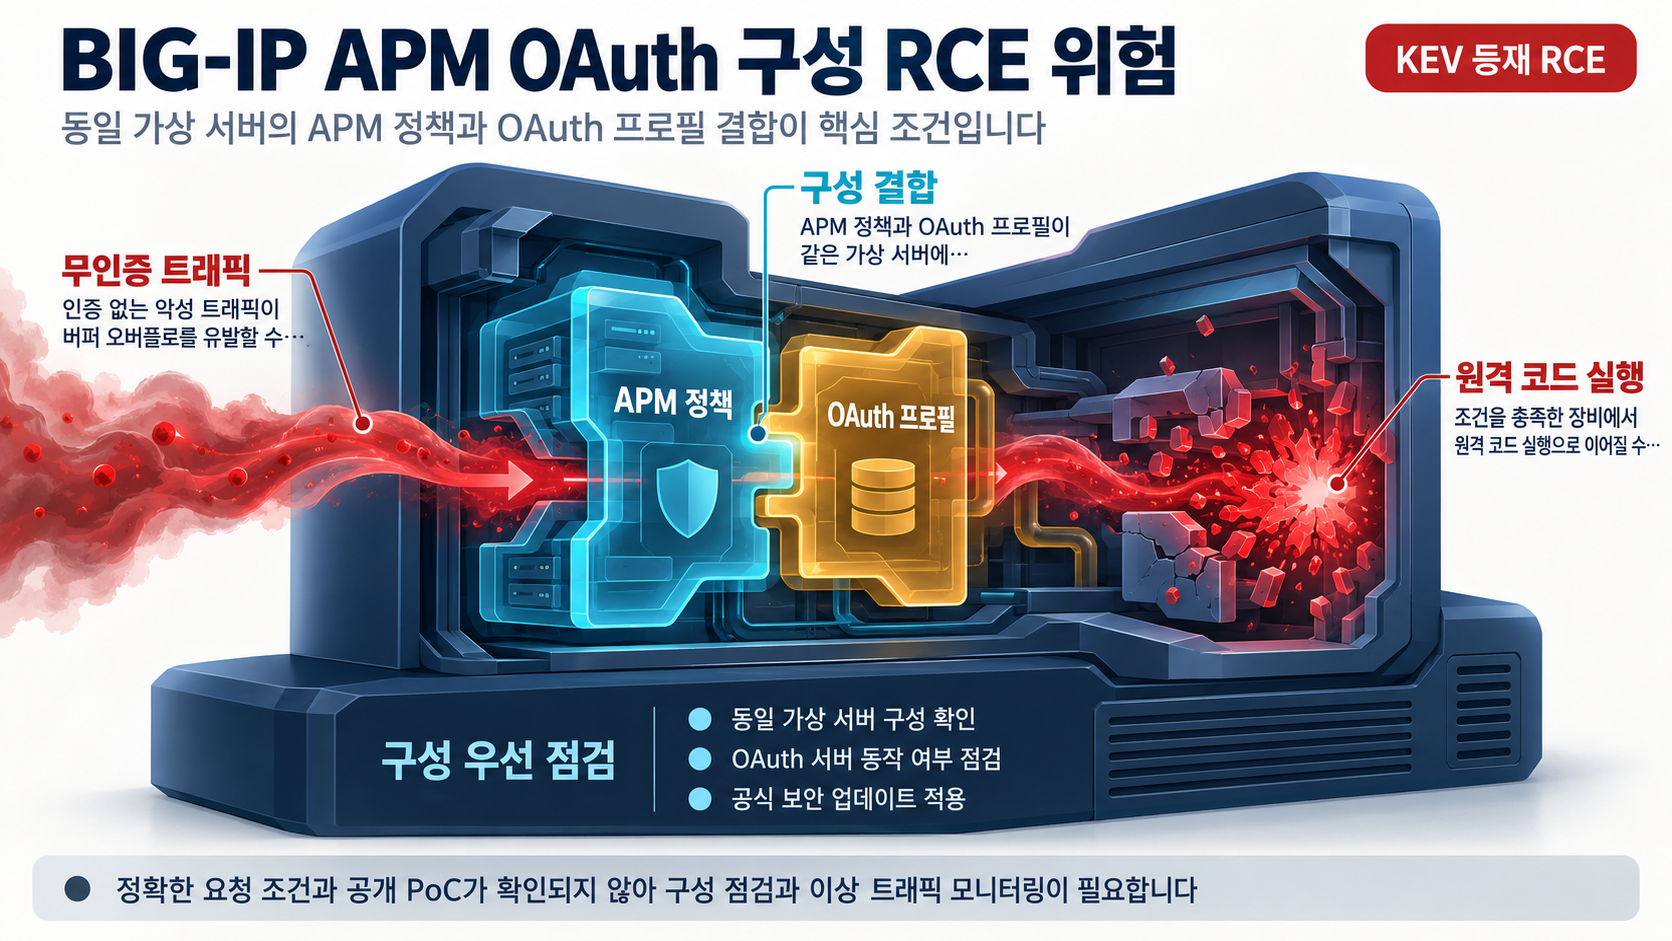
CVE-2026-94127은 F5 BIG-IP APM의 힙 기반 버퍼 오버플로 취약점으로, CISA KEV 카탈로그에 2026-09-22에 등재되어 실제 악용이 확인된 상태입니다. 미국 연방 기관 기준 조치 기한은 2026-09-25로, 작성 시점에 이미 경과했습니다.
CVSS 3.1 벡터는 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H로, 네트워크 접근, 낮은 복잡도, 권한 불필요, 사용자 상호작용 불필요 조건에서 기밀성·무결성·가용성 모두에 높은 영향을 줍니다.
취약점의 전제 조건은 APM 액세스 정책과 OAuth 프로필이 하나의 가상 서버에 함께 구성되어 있고, APM이 OAuth Authorization Server로 동작하는 환경입니다. 이 조건을 충족하지 않는 배포는 영향을 받지 않으므로, 구성 확인 결과가 대응 우선순위를 결정합니다.
영향 범위
영향을 받는 배포
- APM 액세스 정책과 OAuth 프로필이 하나의 가상 서버에 함께 구성되고, APM이 OAuth Authorization Server로 동작하는 BIG-IP 환경
영향이 없는 배포
- APM을 OAuth Client 또는 Resource Server로만 사용하고, OAuth Authorization Server 프로필이 구성되지 않은 배포(F5가 명시적으로 비영향으로 확인)
제공된 핫픽스
- 21.1.0 브랜치: Hotfix-BIGIP-21.1.0.2.0.30.22-ENG
- 17.5.0 브랜치: Hotfix-BIGIP-17.5.1.9.0.160.12-ENG
- 17.1.0 브랜치: Hotfix-BIGIP-17.1.3.5.0.41.14-ENG
제공된 자료에는 위 3개 브랜치의 핫픽스만 명시되어 있습니다. 그 외 버전의 영향 여부는 F5 지원 채널로 확인이 필요합니다.
기술적 분석
CVE 프로젝트 레코드에 따르면, BIG-IP APM 액세스 정책과 OAuth 프로필이 하나의 가상 서버에 함께 구성되어 있을 때 특정 악성 트래픽이 도달하면 원격 코드 실행으로 이어질 수 있습니다. CISA KEV 항목은 동일 조건에서 인증되지 않은 공격자가 원격 코드 실행을 수행할 수 있다고 명시합니다.
공격에 필요한 전제 조건은 다음과 같습니다.
- APM 액세스 정책과 OAuth 프로필이 같은 가상 서버에 구성되어 있어야 함
- APM이 OAuth Authorization Server로 동작해야 함
- 악용 트래픽 자체는 별도 인증을 요구하지 않음
버퍼 오버플로를 유발하는 정확한 요청 파라미터나 코드 경로는 공개 자료에서 확인되지 않습니다. 공개 PoC나 독립 기술 분석 보고서도 조사 시점에 확인되지 않았으므로, 탐지 시그니처나 트래픽 필터링 조건을 정확히 제시하기는 어렵습니다.
KEV 등재로 실제 악용은 확인되었으나, 악용 사례의 공격자, 타깃, 시점 등 세부 정보는 공개되지 않았습니다.
대응 방안
즉시 확인 및 식별
- 전 BIG-IP 장비에서 가상 서버별로 APM 액세스 정책과 OAuth 프로필이 동시 구성되었는지, APM이 OAuth Authorization Server로 동작하는지 확인합니다. OAuth Client 또는 Resource Server 전용 배포는 영향을 받지 않으므로 구성 확인만으로 점검 범위를 좁힐 수 있습니다.
패치 적용
- 사용 중인 브랜치에 해당하는 핫픽스를 적용합니다.
- 21.1.0: Hotfix-BIGIP-21.1.0.2.0.30.22-ENG
- 17.5.0: Hotfix-BIGIP-17.5.1.9.0.160.12-ENG
- 17.1.0: Hotfix-BIGIP-17.1.3.5.0.41.14-ENG
- 열거된 브랜치 외 버전을 사용하는 경우, F5 지원 채널을 통해 해당 버전에 대한 수정 여부를 확인합니다.
임시 완화 조치
- 즉시 패치가 어려운 환경은 F5 서포트 티켓을 열어 임시 iRule을 요청할 수 있습니다. F5는 iRule을 요청 시 제공한다고 명시하고 있습니다.
변경 관리
- 조치 기한이 2026-09-25로 경과한 KEV 항목이므로, 변경 관리 창구에서도 긴급 경로로 취급합니다.
참고자료
- CVE-2026-94127 BIG-IP APM OAuth vulnerability
- Known Exploited Vulnerabilities Catalog - CVE-2026-94127 F5 BIG-IP APM
함께 읽으면 좋은 글
- CVE-2025-39964: Linux 커널 AF_ALG 동시 쓰기 결함과 CISA KEV 등재, Ubuntu 22.04 패치 확인
- CVE-2026-87491: Chromium V8 범위 밖 쓰기와 Chrome·Edge 업데이트 점검
- CVE-2026-7273: Zyxel GS1900-48HPv2 스택 버퍼 오버플로, 실제 공격 관측
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!