VMware vCenter의 Syslog 서버에 있는 디렉터리 트래버설 취약점 CVE-2026-59310이 실제로 악용되고 있으며, CISA의 Known Exploited Vulnerabilities(KEV) 카탈로그에 등재되어 있습니다. vCenter에 대한 네트워크 접근이 공격의 전제 조건이고 임의 코드 실행까지 이어질 수 있어, 관리 서버의 노출 상태와 패치 적용 여부를 점검할 필요가 있습니다.
개요
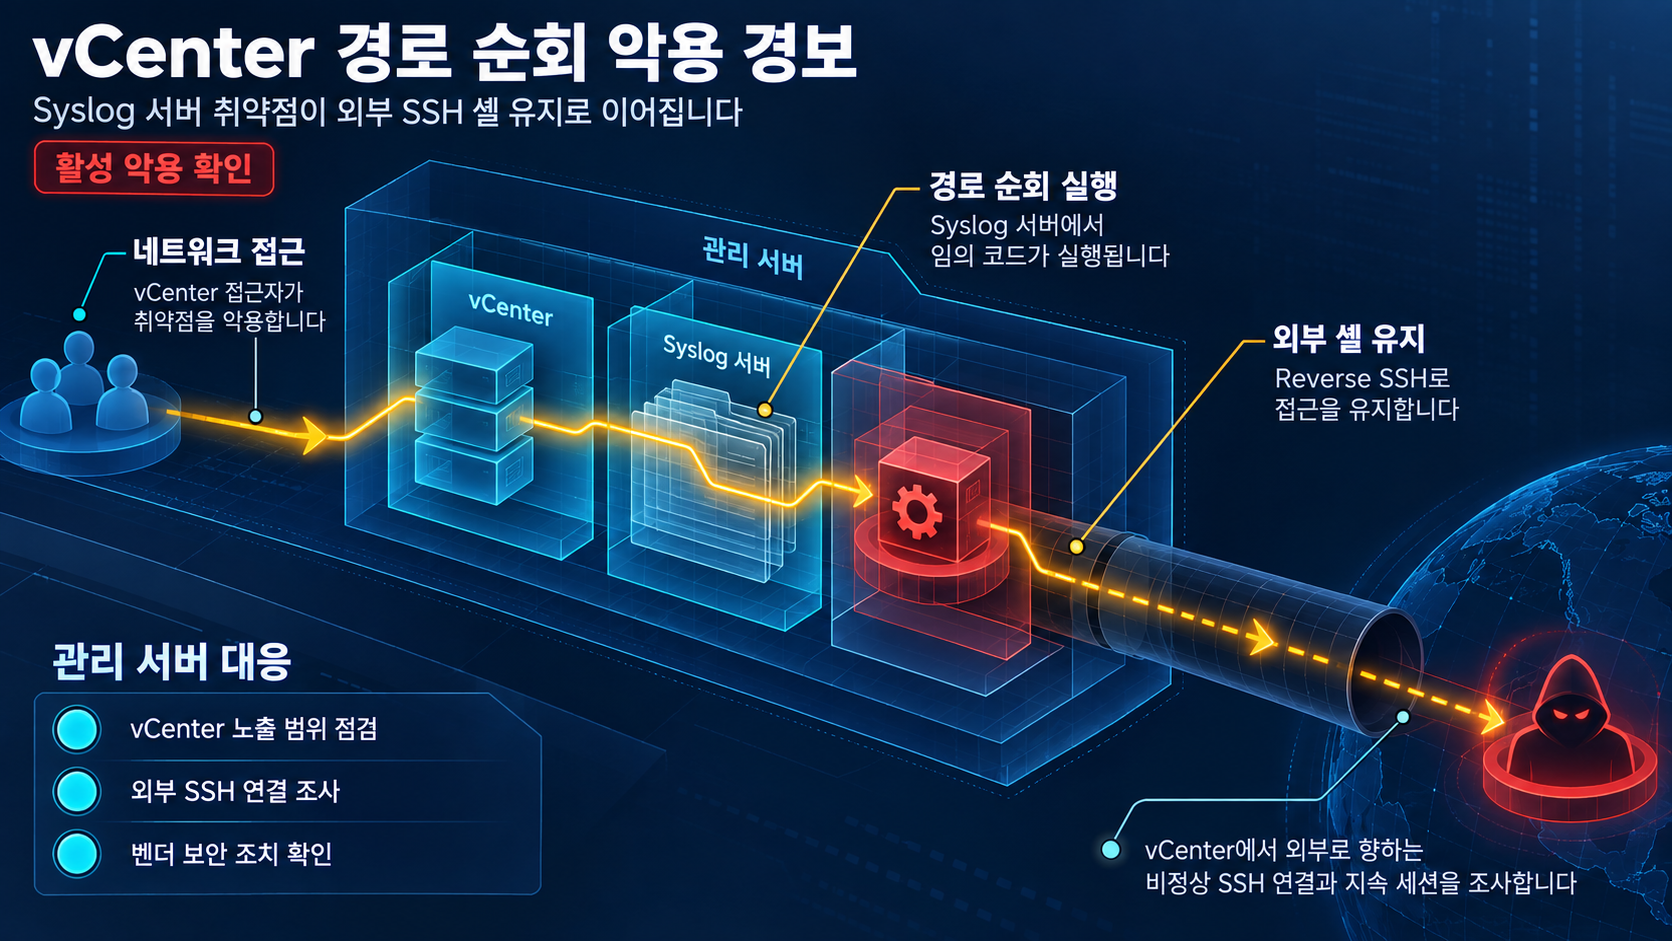
CVE-2026-59310은 VMware vCenter의 Syslog 서버에 존재하는 디렉터리 트래버설(경로 순회) 취약점입니다. CVE Project 기록과 Broadcom의 설명에 따르면, vCenter에 네트워크 접근을 가진 악의적 행위자가 이 문제를 악용해 임의 코드를 실행할 수 있습니다. Broadcom은 이 이슈를 Critical 등급 범위로 평가했습니다. 이 취약점은 CISA KEV 카탈로그에 등재되어 있고, 퀴르소(QUIRSO) 위협 연구에 따르면 47개 국가에 걸친 361개 피해 IP에서 악용이 관측되었습니다. 해당 수치는 단일 출처의 관측값이므로 아래 한계 사항을 함께 확인하시기 바랍니다.
영향 범위
- 직접 영향 대상은 VMware vCenter의 Syslog 서버 컴포넌트입니다. vCenter에 네트워크 접근을 가진 공격자가 이 문제를 악용해 임의 코드를 실행할 수 있습니다.
- vCenter는 가상화 인프라를 관리하는 핵심 제어점입니다. 관리 서버 침투가 관리 대상 호스트와 VM에 대한 추가 접근으로 이어질 수 있으며, 이는 확인된 사실이 아닌 vCenter의 관리 제어점 역할에 기반한 조건부 판단입니다. 피해 확산 여부를 확인하기 위해 점검 범위에 관리 대상까지 포함할 필요가 있습니다.
- 해당 수정은 Broadcom의 VMSA-2026-0006.2 업데이트에 포함되며, Broadcom 자료에서 명시한 vCenter 수정 버전은 9.1.0.0300, 9.0.2.0100, 8.0 U3k입니다.
- 공격에 인증이 필요한지 여부는 근거 자료에 명시되어 있지 않습니다. 인증 요구 여부에 따라 격리 및 노출 점검 대상 범위가 달라질 수 있어, 이 지점은 벤더 확인이 필요합니다.
기술적 분석
이 취약점은 vCenter의 Syslog 서버에 존재하는 디렉터리 트래버설 취약점으로, 제공 근거의 범위에서는 vCenter에 네트워크 접근을 가진 공격자가 이 문제를 악용해 임의 코드를 실행할 수 있습니다. 공격의 전제 조건은 vCenter에 대한 네트워크 접근이며, 인증이 필요한지 여부는 명시되어 있지 않습니다. 취약한 구체 엔드포인트나 파라미터, 악용 코드 수준의 세부 사항은 근거 자료에 없어 서술하지 않습니다.
악용 상태는 확인되었습니다. CISA KEV 등재와 함께 퀴르소 연구에서 47개 국가 361개 피해 IP의 악용이 관측된 것으로, 실제 공격에 사용되고 있음이 확인됩니다. 퀴르소 연구에 따르면 피해 시스템은 reverse SSH, 즉 외부로 향한 SSH 셸을 이용해 공격자의 접근을 유지했습니다. 공개 PoC는 확인되지 않아 악용 세부 기술은 벤더 설명과 퀴르소 관측에 기반합니다.
분석의 한계
- 공격에 인증이 필요한지 여부는 근거 자료에 명시되지 않아, 인증 불필요 여부를 단정하지 않습니다.
- vCenter 침투가 관리 대상 호스트나 VM에 구체적으로 미치는 영향은 근거에 명시되지 않으며, 이는 vCenter의 관리 제어점 역할에 기반한 조건부 판단입니다.
- 공개 PoC가 확인되지 않아, 악용 세부 분석은 벤더 설명과 단일 연구 관측에 국한됩니다.
- 47개 국가와 361개 피해 IP는 퀴르소 위협 연구 1건에 기반한 관측값이며, 독립적 교차 검증은 CISA KEV 등재 확인 수준에 국한됩니다.
대응 방안
즉시 점검
- Broadcom이 발간한 VMSA-2026-0006.2 업데이트, 즉 vCenter 9.1.0.0300, 9.0.2.0100, 8.0 U3k의 수정 버전을 적용합니다.
- 이 취약점의 공격 전제 조건은 vCenter에 대한 네트워크 접근이므로, 해당 조건이 실제 환경에서 성립하는지 확인합니다.
- 이미 노출되었던 vCenter 인스턴스에서 침투 흔적을 점검하고, reverse SSH 기반 접근 유지 여부를 확인합니다.
지속적 강화
- Critical 등급 평가, KEV 등재, 실제 악용 확인을 고려해 패치 우선순위를 최상위로 관리합니다.
탐지 점검 참고 항목
- QUIRSO 연구가 확인한 접근 유지 양상에 따라, vCenter 어플라이언스에서 예기치 않은 아웃바운드(외부로 향한) SSH 연결을 점검합니다.
- 인가되지 않은 reverse SSH 설치 여부를 확인합니다.
참고자료
- CVE-2026-59310 - vCenter directory-traversal vulnerability
- VMSA-2026-0006.2 - VMware ESX, vCenter, Workstation, and Fusion updates address multiple vulnerabilities
- Known Exploited Vulnerabilities Catalog - CVE-2026-59310
- Active exploitation of CVE-2026-59310: 361 victim IPs across 47 countries
함께 읽으면 좋은 글
- CVE-2026-76461: Cisco Secure Email Gateway SQL 인젝션, CISA KEV 등재
- CVE-2026-20349: Cisco ASA·FTD Remote Access SSL VPN 무인증 원격 DoS 취약점
- 텔레그램 데스크톱 HTML 내보내기 stored XSS: 과거 채팅 아카이브의 스크립트 실행 위험 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!