GitHub가 Dependabot의 악성 패키지 경보를 npm 밖으로 넓혔다는 발표는, 그동안 경보 바깥에 있던 의존성을 어느 저장소에서 먼저 봐야 하는지를 다시 묻는 변화다. 이 글은 자료에서 확인되는 사실과 확인되지 않은 부분을 구분해 점검 범위와 대응 순서를 정리한다.
개요
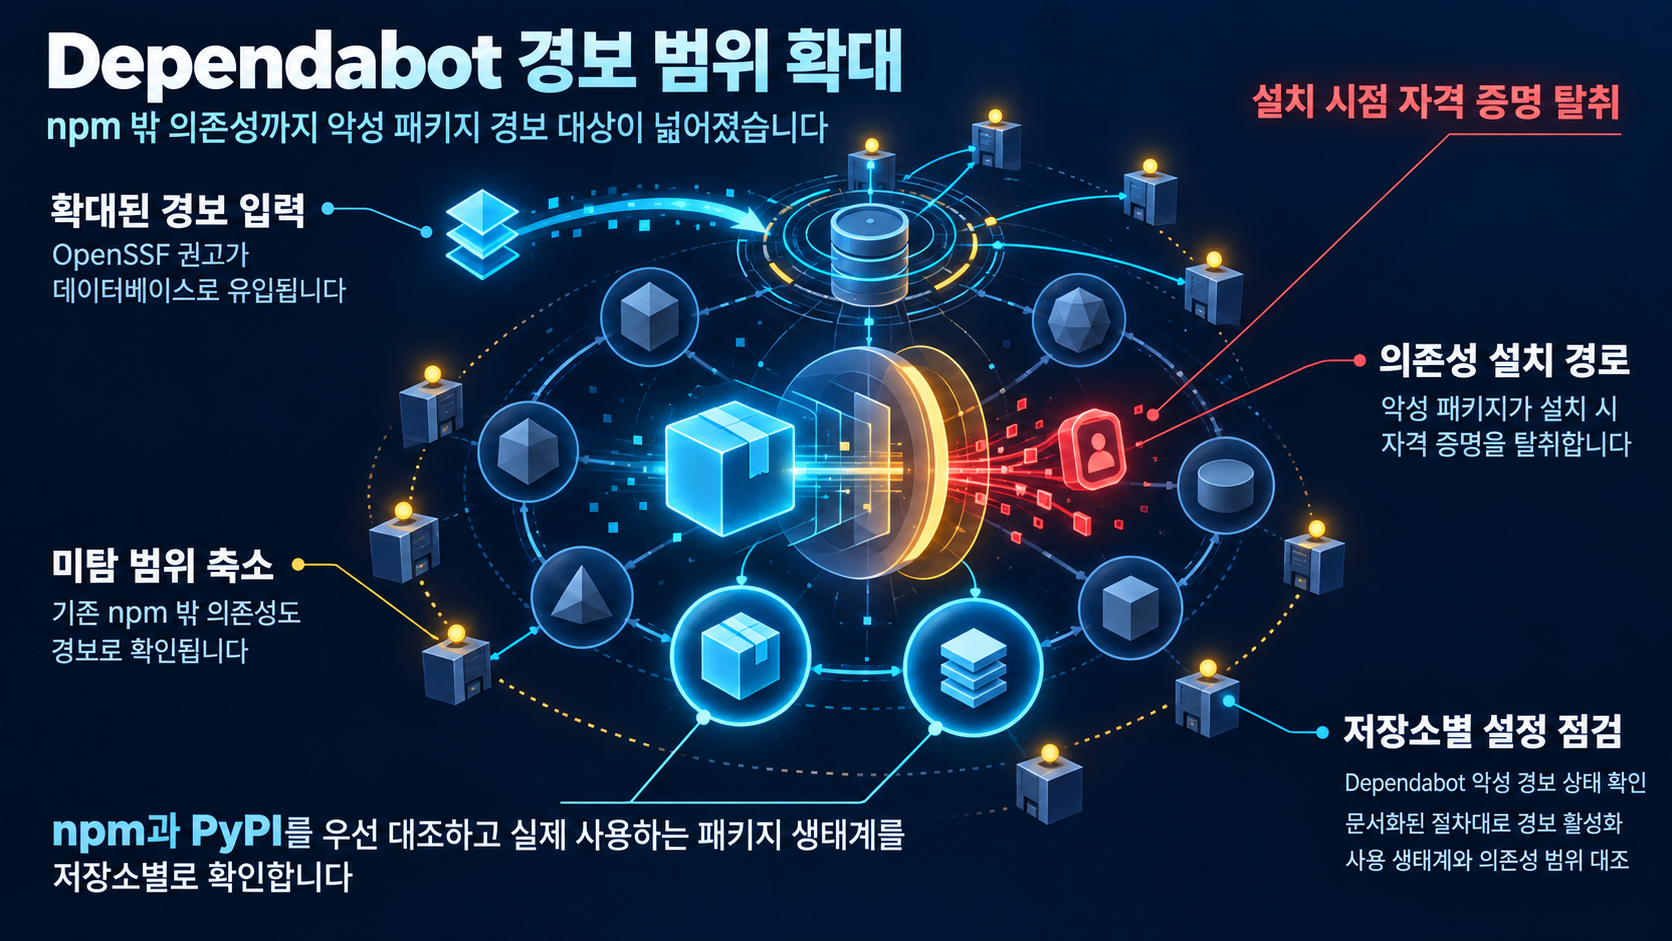
- GitHub의 공급망 보안 엔지니어링 팀은 Dependabot의 악성 패키지(malware) 권고 대상을 npm에서 여덟 개 생태계로 확대했다. GitHub 블로그는 이 확장이 OpenSSF의 malicious-packages를 기반으로 이뤄졌다고 설명한다.
- GitHub Changelog의 2026-07-28 안내에 따르면 GitHub Advisory Database는 OpenSSF malicious-packages 저장소의 악성 패키지 권고를 유입하고 있고, GitHub는 이로 인해 악성 패키지 데이터의 폭이 크게 확장됐다고 밝혔다.
- 위험의 핵심은 설치 시점이다. GitHub는 손상된 패키지가 설치되는 순간 자격 증명을 탈취할 수 있다고 설명한다.
- 경보 범위가 npm에 한정돼 있던 기간에는 npm 밖 생태계의 악성 의존성이 Dependabot 경보로 드러나지 않았다. GitHub 블로그는 'until recently, GitHub could only flag those in npm. Not anymore.'라는 표현으로 이 전환을 정리한다.
배경·현황
GitHub 블로그의 정리에는 시점이 분명히 적혀 있다. GitHub Changelog의 2026-03-17 안내에서 Dependabot이 npm 의존성에서 악성 패키지를 표시(flagging)하기 시작했고, GitHub는 같은 기능을 PyPI로 가져간다고 밝혔다. JavaScript를 쓰는 프로젝트에 먼저 경보가 닿고, 이후 Python 생태계로 같은 기능이 옮겨간 순서다.
확장이 기대는 자료는 OpenSSF 쪽에 있다. OpenSSF는 malicious-packages를 오픈소스 패키지 저장소에서 식별된 악성 패키지 보고서의 모음으로 소개하고, 이 프로젝트가 같은 재단의 Package Analysis 프로젝트와 밀접하게 관련돼 있다고 설명한다. 아울러 오픈소스 생태계를 겨냥한 공격이 늘고 있다며 타이포스쿼팅, 의존성 혼동(dependency confusion), 계정 탈취가 점점 더 자주 발생한다고 관찰한다.
이번 자료에서 확인되는 연결 지점은 하나다. GitHub Advisory Database가 OpenSSF malicious-packages 저장소의 악성 패키지 권고를 유입하기 시작했고, GitHub가 그 결과로 악성 패키지 데이터의 폭이 크게 확장됐다고 설명한다는 점이다. 그 이전 경보 입력원이 무엇이었는지, OpenSSF 데이터와 Dependabot이 경보를 만드는 과정에서 어떤 역할로 나뉘어 작동하는지는 이번 발췌에 없다.
주요 사례·변화
OpenSSF가 구체적으로 거론한 기법은 타이포스쿼팅, 의존성 혼동, 계정 탈취다. 세 유형을 묶어 보면, 공통점은 새 취약점 한 건을 찾아내는 방식보다는 이미 의존성 설치 흐름 안으로 들어오는 방식이라는 점이다. 이 묶음 자체는 OpenSSF의 열거에서 도출된 해석이고, 각 기법의 세부 동작은 이번 자료에 없다.
변화의 순서는 npm에서 PyPI로, 다시 여덟 개 생태계로 확대되는 형태다. 다만 이번 자료에서 각 생태계의 이름 목록은 명시되지 않았다. 확인되는 것은 npm과 PyPI뿐이며, 나머지 생태계의 조합은 이 자료만으로는 확정할 수 없다.
특정 패키지의 실제 악용 사례나 현재 진행 중인 공격도 이번 자료에서는 확인되지 않는다. 확인되는 사실은 GitHub이 경보 범위를 확대했다는 점과, OpenSSF가 오픈소스 생태계 공격의 빈도 증가를 관찰하고 있다는 점이다.
산업·기술 영향
우선순위를 결정하는 것은 설치 시점 탈취라는 특성이다. GitHub의 설명대로 손상된 패키지는 설치되는 순간 자격 증명을 탈취할 수 있다. 의존성 설치가 자동화된 환경에서는 개발자의 로컬 환경뿐 아니라 CI runner와 그 환경에 연결된 토큰·비밀정보가 같은 위험 범위에 들어온다. 설치 시점 탈취는 GitHub 자료에 명시된 사실이고, CI 환경까지의 연결은 그 구조에서 도출된 조건부 해석이다.
커버리지 확대는 탐지 가능성의 변화다. npm 한정 시기에는 npm 밖 생태계의 악성 의존성이 Dependabot 경보로 포착되지 않았다. 여덟 개 생태계 확대 이후에는 그동안 커버리지 밖이던 의존성의 악성 여부도 경보로 확인할 수 있다.
GitHub Docs는 malware attacks를 방지하는 방법으로 malicious dependencies를 식별하고 수리하며, 저장소에서 Dependabot malware alerts를 활성화하는 절차를 문서화한다. 문서가 저장소 단위의 활성화 절차를 전제로 한다는 점에서, 확대된 생태계를 쓰는 저장소라도 이 설정이 켜져 있지 않으면 새로 열린 커버리지를 실제로 활용하지 못한다는 해석이 성립한다. 다만 기본값과 적용 범위 같은 세부 조건은 이번 발췌에 없다.
GitHub Advisory Database가 OpenSSF malicious-packages 권고를 유입한다는 사실은 경보가 참조하는 자료의 폭이 커졌다는 뜻이다. 다만 이 유입이 경보 정확도나 경보 도달 시간에 어떤 영향을 주는지, 어떤 조건에서 경보가 제외되는지는 이번 자료에 없다.
전망·시사점
점검 범위를 'npm을 쓰는 저장소'에서 '확대된 생태계의 의존성을 가진 저장소'로 옮길 시점이다. 포함 생태계의 전체 목록이 확인되지 않았으므로, 우선순위는 자료에 명시된 npm과 PyPI에 조직이 실제로 사용하는 패키지 저장소를 대조해 채워야 한다. 이 우선순위 제안은 커버리지 확대와 설치 시점 탈취라는 두 확인된 사실에 기대며, 결측 항목이 확인되면 조정돼야 한다.
자료가 허용하는 대응은 좁게 다음 하나다.
- 각 저장소에서 Dependabot malware alerts 설정 상태를 확인하고, GitHub Docs에 문서화된 절차대로 활성화돼 있는지 본다. GitHub Docs는 malicious dependencies를 식별하고 수리해 malware attacks를 방지하는 방법으로 저장소에서의 Dependabot malware alerts 활성화 절차를 문서화한다.
그 밖의 조치는 이번 발췌가 지원하지 않는다. 기존에 미탐이었던 경보가 새로 발생하는지 재점검하는 절차, 경보 대상 의존성을 어떤 버전으로 교체할지, 설치 이력이 있는 의존성과 관련된 자격 증명에 대한 조치, 조직 표준 설정으로 편입하는 방식은 제공된 인용에 없다. 필요한 경우 GitHub Docs의 전체 설정 절차를 직접 확인해야 하며, 이번 발췌에는 상세 단계가 포함되지 않았다.
자료의 경계도 분명히 해 둔다. OpenSSF는 malicious-packages 프로젝트가 자신의 Package Analysis 프로젝트와 밀접하게 관련돼 있다고 설명한다. GitHub이 Package Analysis를 경보에 활용하는지, 조직의 위협 인텔리전스 운영에서 이 커뮤니티 보고 체계를 어떻게 참조할 수 있는지는 이번 자료로 확인되지 않는다. 여덟 개 생태계의 구체적 이름, OpenSSF 데이터 유입이 경보 정확도와 지연에 미치는 영향, 경보 제외 조건도 결측으로 남는다.
참고자료
- How we took malware advisories beyond npm
- Dependabot alerts on malicious packages across more ecosystems
- ossf/malicious-packages: A repository of reports of malicious packages identified in Open Source package repositories
- Configuring Dependabot malware alerts
함께 읽으면 좋은 글
- OpenSSF Gemara와 CRA 실사: 소프트웨어 보안 증명의 맥락과 검증 경계
- GraphQL Tools mergeIncrementalResult 프로토타입 오염(CVE-2026-114604): 증분 응답 처리 경계 점검
- GitPython 서브모듈 .git 경로 검증 시점 문제(CVE-2026-114145): 클론 자동화의 코드 실행 위험 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!