Meari IoT Cloud Platform OpenAPI Service에서 인증은 요구하지만 기기 소유권에 대한 인가(Authorization)를 확인하지 않는 결함 두 건이 CISA ICS 자문(ICSA-26-274-06)으로 공개됐습니다. 이 글은 확인된 사실, 영향 범위, 기술적 구조, 그리고 현재 근거가 확인하는 대응 방향까지 정리합니다.
개요
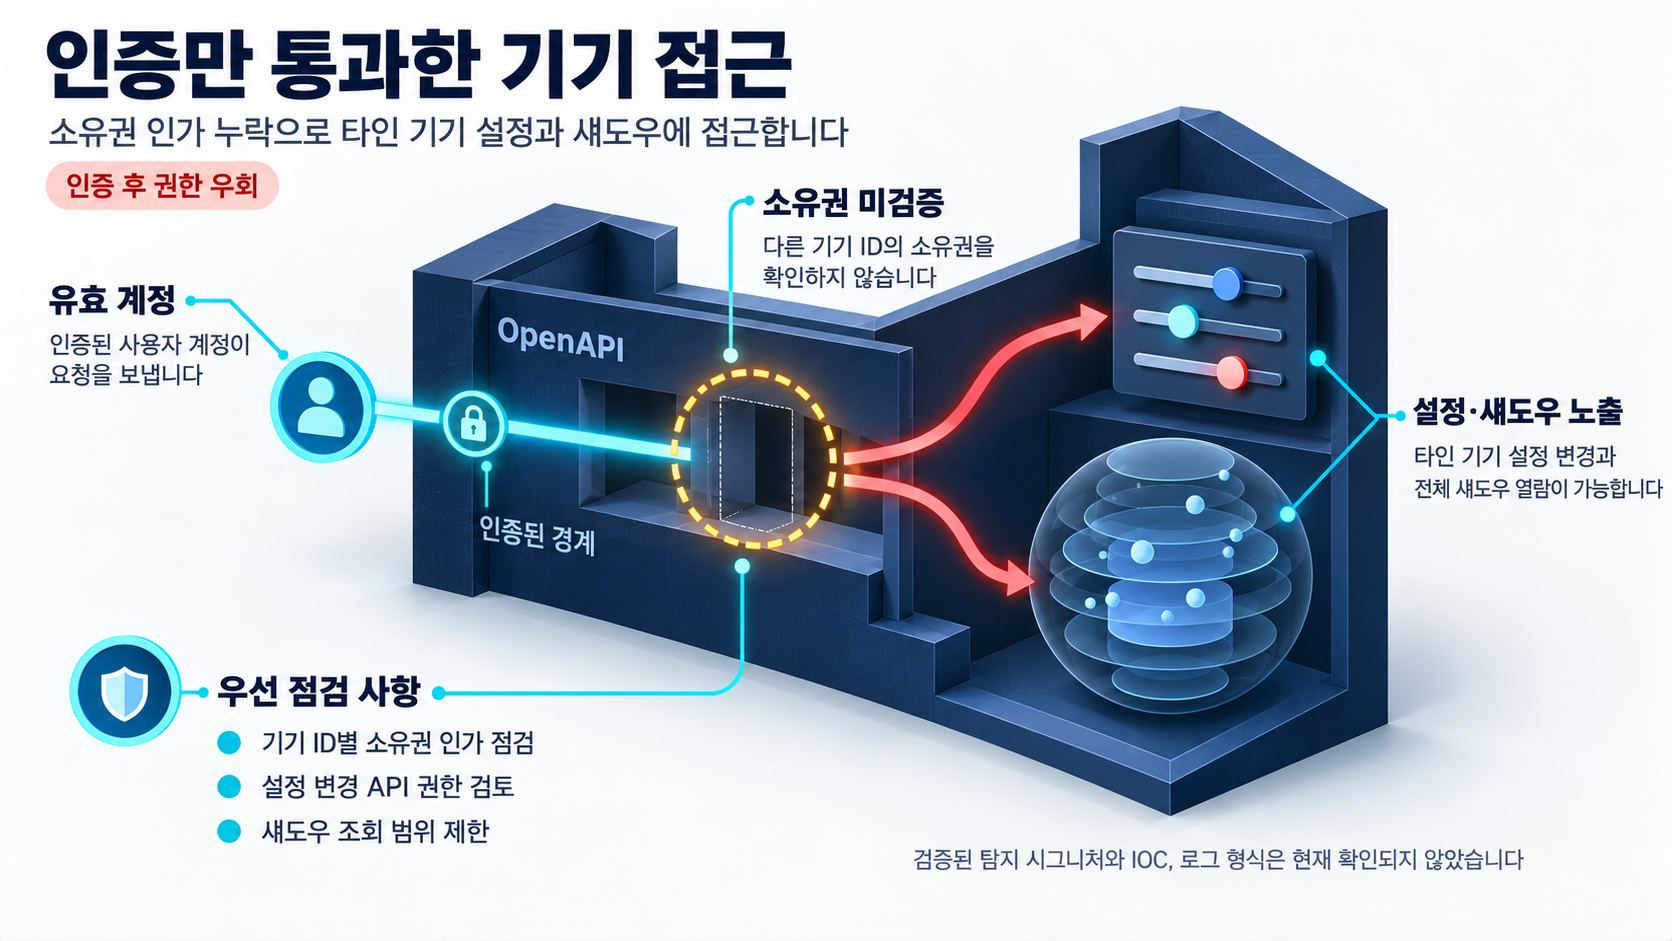
CISA ICS-CERT는 Meari IoT Cloud Platform OpenAPI Service의 인가 결함을 ICSA-26-274-06 자문으로 발표했습니다. 두 취약점은 모두 Missing Authorization으로 분류되고, 벤더 CVSS v3 점수는 7.7입니다.
- CVE-2026-101104: 인증된 사용자가 자신이 소유하지 않은 기기의 설정을 변경할 수 있음
- CVE-2026-96613: 기기 ID를 지정하면 임의 기기의 전체 디바이스 섀도우에 접근 가능
공격 전제 조건이 익명 접근이 아니라 '유효한 계정' 확보라는 점은, 이 취약점이 인증 단계는 통과한 컨텍스트에서 성립한다는 구조적 특징을 보여 줍니다.
영향 범위
영향 대상은 제품 버전을 가리지 않습니다. CISA 자문은 Meari IoT Cloud Platform OpenAPI Service의 모든 버전(vers:all/*)이 두 취약점의 영향 대상이라고 명시했습니다.
- 대상 제품: Meari IoT Cloud Platform OpenAPI Service (vers:all/*)
- 벤더: Meari
- 분류 산업: 상업 시설(Commercial Facilities), 정보 기술(Information Technology)
- 배포 지역: 전 세계(Worldwide)
즉, 특정 기기 모델이나 펌웨어 버전이 아니라 클라우드 플랫폼 서비스 전체가 영향 대상이 됩니다.
이 취약점이 확인하는 직접적 영향은 아래 두 경로입니다.
- 설정 조작(CVE-2026-101104): 인증된 사용자가 자신이 소유하지 않은 기기의 설정을 변경할 수 있음
- 데이터 기밀성(CVE-2026-96613): 기기 ID를 지정하면 임의 기기의 전체 디바이스 섀도우에 접근할 수 있음
CISA 자문에는 적정한 권한 부여 없이 상세 정보와 네트워크 데이터가 노출될 수 있다는 표현도 포함되어 있어, 영향이 위 두 경로에 국한되지 않을 가능성도 열어 둘 필요가 있습니다.
기술적 분석
두 취약점의 근본 원인은 공통적입니다. OpenAPI가 사용자 인증(Authentication)은 요구하지만, 그 사용자가 해당 기기의 소유자인지에 대한 인가(Authorization)를 검증하지 않는다는 점입니다.
공격 경로는 아래 흐름으로 이해할 수 있습니다.
- 유효한 계정 확보
- 다른 사용자의 기기 ID 지정
- 해당 기기의 설정 변경 또는 섀도우 데이터 열람
즉, 인증된 컨텍스트에서 성립하는 취약점이라는 점이 특징입니다.
CVE-2026-101104(설정 변경)는 인증된 사용자가 소유하지 않은 기기의 설정(configuration)을 조작할 수 있게 합니다. CVE-2026-101104 기록에 따르면, 이 결함은 타인 소유 기기의 설정 조작을 허용합니다.
CVE-2026-96613(디바이스 섀도우 접근)는 기기 ID를 지정하면 임의 기기의 전체 디바이스 섀도우에 접근할 수 있게 합니다. CVE-2026-96613 기록에서는 기기 ID 지정 시 전체 섀도우 접근이 가능하다고 설명합니다.
악용 수준에 대해선 확인된 것이 없습니다. 현재 근거에는 공개된 개념 증명(PoC), 실제 악용 사례, CISA KEV 등재가 모두 포함되지 않았습니다. 다만 공격 전제 조건이 '인증된 사용자 계정' 확보라는 점에서, 약한 자격 증명이나 유출 계정, 과도한 계정 발급 환경이라면 악용 난이도가 낮아질 수 있다는 조건부 판단은 가능합니다. 기기 ID가 유추 가능하거나 열거 가능한 형태라면 CVE-2026-96613의 대량 열람 위험은 커집니다.
아래 검증되지 않은 부분도 명확히 짚어 둡니다.
- CVSS 7.7은 벤더 점수이며, 독립 평가와 세부 벡터는 근거에 없습니다.
- CISA 자문의 '권한 없는 접근' 표현과 CVE 설명의 '인증된 사용자' 표현 사이의 정확한 인증 요구 조건 차이는 확인되지 않았습니다.
- 디바이스 섀도우에 포함되는 데이터 항목의 구체적 범위, 기기 ID 형식과 열거 가능성, 계정 가입 개방성 등 실제 악용 난이도에 영향을 주는 요소들은 확인되지 않았습니다.
탐지 측면에서는 한계가 있습니다. 현재 근거에는 벤더 제공 탐지 시그니처, 검증된 IOC, 로그 형식이 모두 포함되어 있지 않아, 검증된 탐지 지침을 제시할 수 있는 상태가 아닙니다.
대응 방안
현재 제공된 근거, 즉 CISA ICSA-26-274-06 자문과 두 CVE 기록에는 벤더(Meari)의 수정 버전이나 공식 완화 지침이 명시되어 있지 않습니다. 따라서 공식 수정 조치의 존재와 적용 방법을 확인할 수 없는 상태이며, 현재 근거가 확인하는 대응 전제는 두 취약점이 인증된 사용자를 전제 조건으로 하고 Meari IoT Cloud Platform OpenAPI Service의 전 버전(vers:all/*)이 영향 대상이라는 사실입니다.
참고자료
- ICSA-26-274-06 Meari IoT Cloud Platform OpenAPI Service
- CVE-2026-101104: Missing Authorization in Meari IoT Cloud Platform OpenAPI Service
- CVE-2026-96613: Missing Authorization in Meari IoT Cloud Platform OpenAPI Service
함께 읽으면 좋은 글
- 주간 보안 동향 요약: 실제 악용이 관리 경계와 패치 순서를 바꾸다
- Adobe Commerce CVE-2026-71362: 권한 부여 결함, CISA KEV 등재와 전자상거래 자산 점검
- CVE-2026-5430: WSO2 API 플랫폼 경로 순회 KEV 등재와 파일 업로드·원격 코드 실행 조건 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!