개요
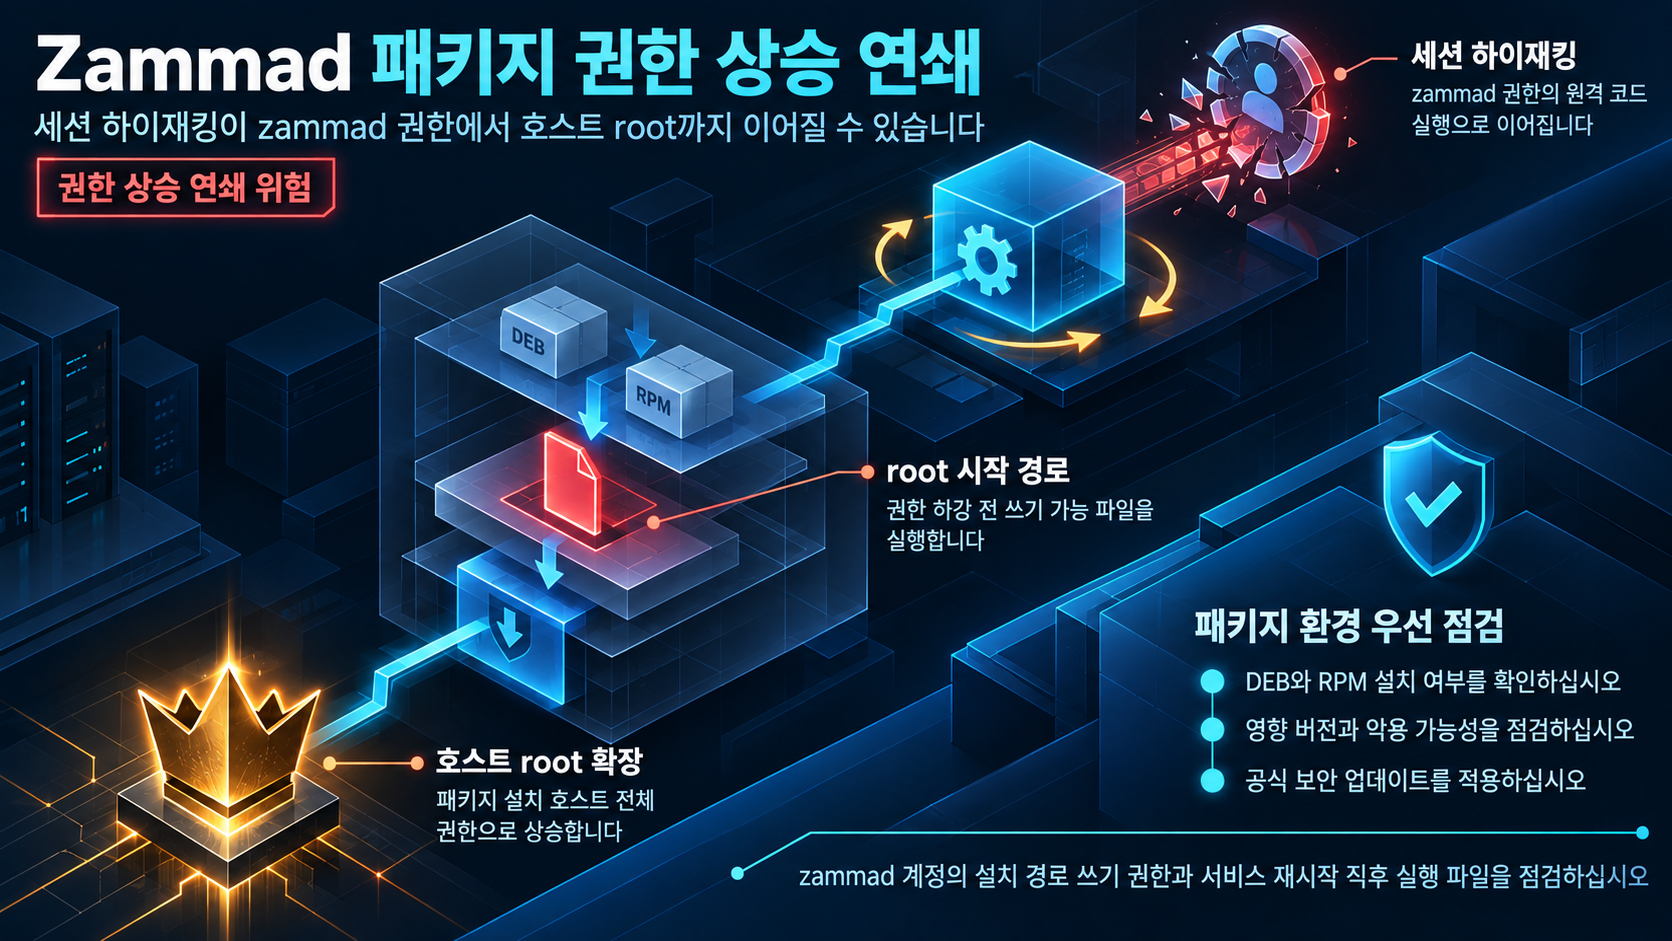
Zammad에 두 가지 취약점이 보고되었습니다. CVE-2026-102490은 DEB/RPM 패키지 설치 환경에서 로컬 권한 상승을 허용하고, CVE-2026-102489는 구버전에서 세션 하이재킹을 통한 원격 코드 실행으로 이어집니다. 두 이슈 모두 보안 업데이트를 더 이상 받지 않는 지원 종료 버전대에서 실질 위험이 집중되며, 7.0 이상은 영향이 없다고 보고되어 있습니다.
Zammad 커뮤니티 공식 입장글의 제목에는 CVE-2026-102490이 활발히 악용되고 있다는 보고가 언급되지만, 전달된 인용 본문에는 악용 여부 자체를 검증하는 세부 내용이 포함되어 있지 않아 현재는 '보고됨' 수준으로만 다룰 수 있습니다. 이번 글에서는 각 취약점의 영향 범위와 작동 방식, 그리고 운영 환경에서 우선 확인해야 할 점검 순서를 정리합니다.
영향 범위
두 취약점은 설치 방식과 버전대별로 영향이 갈립니다.
- CVE-2026-102490은 packager.io로 빌드된 DEB/RPM 패키지로 설치된 모든 출시된 패키지 버전을 아우르며, 공식 CVE 기록 기준 v1.5.0부터 v7.2.2까지의 버전에 해당합니다. 소스 설치와 공식 컨테이너 이미지는 영향을 받지 않습니다.
- CVE-2026-102489는 Zammad 6.3.0부터 6.5.4까지의 버전에서 세션 하이재킹을 통해 zammad 사용자 권한의 원격 코드 실행으로 이어집니다. 7.0.0부터 7.1.2에는 동일한 버그가 존재하지만 기반 프레임워크 변경으로 실제 악용이 불가능하다고 기록되어 있습니다.
- Zammad 6.5 및 이전 버전은 해당 버전의 런타임 환경 특성상 악용이 가능하며, 이미 상당 기간 동안 지원이 종료되어 더 이상 보안 업데이트를 받지 않습니다.
- Zammad 7.0 이상은 두 취약점 모두에서 영향을 받지 않는다고 보고되며, 로컬 권한 상승 관련 영향받은 코드의 하드닝 변경은 7.2.0에 포함되었습니다.
공식 CVE 기록이 DEB/RPM 패키지로 v7.2.2까지의 버전을 아우르는 것과 달리, 벤더와 DIVD는 7.0 이상에서는 실제 악용이 불가하다고 설명합니다. 이 판정은 프레임워크와 런타임 환경의 변경에 근거한 것이므로, 독립적인 검증 자료와 구분해 봐야 합니다.
기술적 분석
CVE-2026-102490: root 시작 구조를 악용한 로컬 권한 상승
이 취약점의 핵심은 Zammad 서비스 프로세스의 권한 처리 방식입니다. 서비스 프로세스가 root로 시작해 비권한인 zammad 계정으로 권한을 내리기 전에, 해당 계정이 소유하고 쓰기 가능한 파일을 실행하는 구조를 가집니다. zammad 계정 권한으로 파일시스템 쓰기 권한이나 코드 실행 지점을 이미 확보한 공격자는 이 경로를 따라 호스트 전체의 root 권한으로 상승할 수 있습니다.
여기서 악용 시간을 크게 줄이는 요소가 있습니다. 영향받은 서비스는 중지되면 자동으로 재시작되도록 구성되어 있어, 관리자 개입 없이도 수 초 내에 권한 상승이 가능했습니다. 패키지 설치 디렉터리 자체가 zammad 계정에 쓰기 가능했다는 점도 공격자가 악용할 조건을 낮추는 요인이었습니다. 소스 설치나 공식 컨테이너 이미지는 이러한 패키지 설치의 권한 구조를 사용하지 않아 영향이 없습니다.
CVE-2026-102489: 세션 하이재킹을 통한 원격 코드 실행
CVE-2026-102489는 세션 하이재킹 취약점으로, zammad 사용자 권한의 원격 코드 실행으로 이어집니다. 다만 세션 하이재킹의 상세 기법은 공개되지 않아, 제공된 근거로 서술할 수 있는 악용 시나리오는 원격 코드 실행 결과까지입니다. 6.3.0부터 6.5.4에서는 이 취약점이 실질 악용 가능하다고 기록되고, 7.0.0부터 7.1.2에는 버그가 존재하지만 기반 프레임워크 변경으로 악용이 불가능합니다.
두 취약점을 연결해서 볼 때
확인된 사실을 현재 환경에 조건부로 연결해 보면, 두 취약점은 같은 지점에서 위험을 키웁니다. CVE-2026-102489로 zammad 사용자 권한의 코드 실행 지점을 확보하거나, 패키지 설치 환경에서 zammad 계정의 파일 쓰기에 접근한 공격자는, DEB/RPM 기반 호스트에서 CVE-2026-102490 경로를 통해 호스트 전체 root 권한까지 확장할 수 있는 출발점에 놓입니다. 헬프데스크 시스템은 고객 문의나 내부 티켓과 같은 민감한 데이터가 몰려 있는 특성상, 이러한 로컬 지점이 확보되면 추가 침투의 기반이 될 수 있습니다. 이 연결은 전달된 사실을 기반으로 한 해석이며, 개별 취약점의 악용 여부를 확인한 사실이 아닙니다.
탐지 점검 포인트
공개 PoC나 검증된 악용 지표가 확인되지 않았습니다. 전달된 근거가 취약점의 구조와 전제 조건을 제공하지만, 특정 탐지 규칙이나 IOC까지는 직접 뒷받침하지 않으므로, 점검 대상은 아래 취약점 메커니즘에서 도출되는 지점으로 한정합니다.
- CVE-2026-102490의 전제가 되는 zammad 서비스 계정 소유·쓰기 가능 파일이 서비스 재시작 경로에 실행되는 구조입니다. 이 전제 조건이 성립할 수 있는 파일과 디렉터리 접근을 점검하는 것이 해당 취약점과 직접 연결되는 점검 지점입니다.
- CVE-2026-102489는 6.3.0부터 6.5.4에서 세션 하이재킹을 통해 zammad 사용자 권한의 원격 코드 실행으로 이어진다고 기록됩니다. 해당 버전대에서 세션 관련 이상 징후가 관찰될 경우, 이 취약점의 악용 시나리오와 연관 지어 확인하는 것이 필요합니다.
위 점검 지점은 제공된 근거가 직접 뒷받침하는 범위이며, 구체적인 탐지 규칙 설계나 추가 모니터링 항목은 현재 자료로 판단할 수 없습니다.
대응 방안
즉시 확인해야 할 항목은 설치 방식과 버전입니다.
- 운영 중인 Zammad의 설치 방식(DEB/RPM 패키지 여부)과 버전을 먼저 확인합니다. 소스 설치, 공식 컨테이너 이미지, 그리고 7.0 이상은 이번 두 이슈의 실질 영향권이 아닙니다.
- DEB/RPM 패키지로 6.5 이하 버전을 운영 중이라면 최우선 점검 대상입니다. 지원이 종료된 상태이므로 임시 완화보다 지원 버전으로의 업그레이드 계획을 즉시 수립합니다.
- 구버전 운영이 불가피한 짧은 기간에는 zammad 계정의 파일시스템 쓰기 지점과 서비스 계정 접근 경로를 최소화하는 완화를 검토합니다.
장기적으로는 7.0 이상으로의 전환이 근본 대응입니다.
- Zammad를 7.0 이상으로 업그레이드합니다. 7.0 이상에서는 두 취약점 모두 영향이 없다고 보고되어 있으며, 로컬 권한 상승 관련 영향받은 코드의 하드닝 변경이 7.2.0에 포함되어 있습니다.
- 가능하다면 소스 설치 또는 공식 컨테이너 이미지 기반 배포로 전환해, 패키지 설치 경로가 갖는 권한 구조 위험을 제거합니다.
- 지원 종료 버전을 장기 운영하지 않도록, 버전 수명주기 관리 절차를 정기 점검 항목에 포함합니다.
참고자료
- CVE-2026-102490: Local privilege escalation in Zammad v1.5.0 to v7.2.2 installed via DEB or RPM package
- CVE-2026-102489: Undisclosed RCE in Zammad v6.3 and higher
- Security Advisory: CVE-2026-102489 & CVE-2026-102490
- Take care: Local Privilege Escalation (CVE-2026-102490) is reported as being actively exploited — Zammad statement
- Local privilege escalation to root in DEB/RPM packages (packager.io)
함께 읽으면 좋은 글
- AhsayCBS 취약점 실제 악용: 백업 서버 노출과 패치 점검
- Cisco Nexus 스위치 NX-OS 치명적 취약점 5건, 관리 기능 활성 상태 점검과 영향 범위 확인
- ccTLD 레지스트리 침해로 발생한 Google 도메인 하이재킹: DNS·인증서 신뢰 경계 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!