SolarWinds가 Access Rights Manager(ARM)에서 확인한 미인증 원격 코드 실행 취약점을 패치로 해결했다. 해당 취약점 CVE-2026-28326은 하드코딩된 정적 키에서 발생한다. 이 글은 영향 범위와 기술적 특성, 그리고 대응 순서를 정리한다.
개요
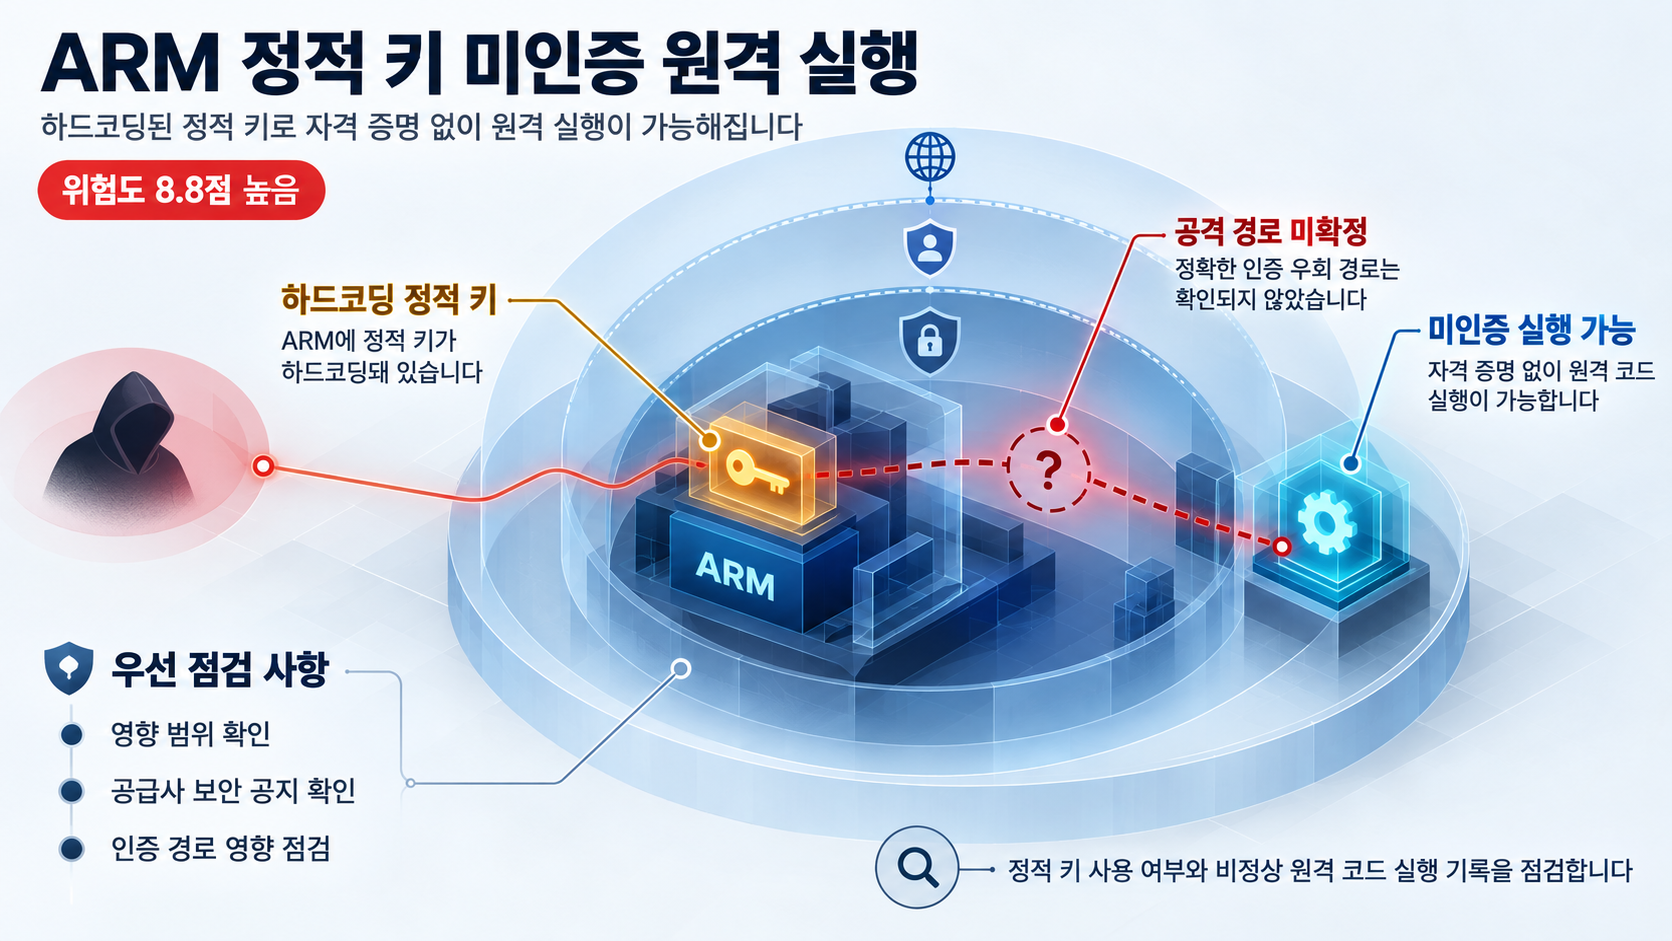
- SolarWinds Access Rights Manager가 하드코딩된 정적 키로 인해 미인증 원격 코드 실행(RCE) 취약점에 영향을 받는 것으로 보고됐다.
- 해당 취약점은 CVE-2026-28326으로 기록돼 있다(MITRE CVE 레코드).
- 영향받는 제품은 ARM 2026.2와 그 이전 모든 버전이다.
- 취약점은 ARM 2026.2.1에서 패치됐으며, SolarWinds는 가능한 한 빨리 해당 버전으로 업그레이드할 것을 권고한다.
- 이 취약점은 Armadin 보안 연구원인 Kai Huang가 발견하고 보고했다.
- SolarWinds는 해당 취약점이 실제로 악용되고 있음을 언급하지 않았다.
영향 범위
- 영향받는 버전: ARM 2026.2와 이전 모든 버전. 이전 모든 버전이 취약하므로, 수정 버전 2026.2.1로 업그레이드되지 않은 인스턴스가 있는지 인벤토리 확인이 필요하다.
- 운영적 영향: 미인증 RCE는 ARM 관리 서버 자체를 제압할 수 있음을 의미한다. 이를 전제로 서버가 관리하는 접근 권한 정보와 관리 기능에도 파급될 수 있다. 이 서술은 제품 목적에 기반한 해석이며, 출처에 직접 서술된 사실은 아니다.
기술적 분석
- 원인: 해당 취약점은 ARM에 하드코딩된 정적 키에서 비롯된 것으로 보고됐다. 공급 근거에 따르면 정적 키를 매개로 유효한 자격 증명 없이 원격 코드 실행이 가능하다는 것이 골간이다.
- 악용 전제의 한계: 정적 키가 실제 인증·권한 검증의 어떤 경로를 제어하는지 등 공격 경로 세부사항은 공급된 자료에 없다. 따라서 악용의 정확한 전제는 확정할 수 없으며, 이 부분은 한계로 남아 있다.
- 악용 현황: SolarWinds는 이 취약점이 실제로 악용되고 있음을 언급하지 않았다. 공급된 자료에서는 활성(in-the-wild) 악용에 대한 언급이 확인되지 않는다.
- 평가: CVE 레코드에 따르면 이 취약점의 CVSS 3.1 기본 점수는 8.8(HIGH)이다. 다만 SolarWinds의 별도 severity 등급은 공급 자료에 없으므로, 본문의 운영적 우선순위는 그 공식 등급에 의존하지 않는 분석가 해석이다.
대응 방안
즉시 조치
- 영향받는 모든 ARM 인스턴스를 2026.2.1로 업그레이드한다. 이는 SolarWinds의 공식 권고이며 가능한 한 빨리 수행할 것을 권고한다. 패치 세부사항은 ARM 2026.2.1 릴리스 노트를 참고한다.
지속적 대응
- 이전 모든 버전이 취약하므로, 배포 중인 ARM 버전 전체를 인벤토리화해 미업그레이드 인스턴스가 없는지 확인한다.
탐지
- 공급된 자료에는 특정 IOC 기반 탐지 규칙을 뒷받침하는 근거가 제공되지 않았다.
참고자료
- SolarWinds Access Rights Manager Unauthenticated Remote Code Execution Vulnerability (CVE-2026-28326)
- SolarWinds Access Rights Manager Unauthenticated Remote Code Execution Vulnerability
- SolarWinds Patches ARM Hard-Coded Key Flaw Enabling Unauthenticated RCE
함께 읽으면 좋은 글
- Unbound DNSSEC 검증기 CVE-2026-81642: 악성 DNS 존 기반 RCE 가능성과 1.26.1 업데이트 점검
- Transparent Tribe(APT36)의 RapidRust: 사설 GitHub C2를 쓰는 Rust 백도어 캠페인 분석
- CVE-2026-39364 대규모 스캔 캠페인 — 노출된 Vite 개발 서버로 클라우드 자격증명 유출
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!