Zscaler ThreatLabz와 The Hacker News가 확인한 'RapidRust' 캠페인을, 확인된 공격 흐름과 점검·대응 관점에서 정리합니다.
개요
Transparent Tribe는 파키스탄 연계로 추적되는 APT 그룹으로 APT36과 Earth Karkaddan이라는 별칭도 함께 쓰입니다. Zscaler ThreatLabz와 The Hacker News 보도에 따르면 이 그룹은 인도와 아프가니스탄의 정부·국방 기관을 대상으로 새로운 Rust 기반 백도어 RUSTYSHADE를 배포했습니다.
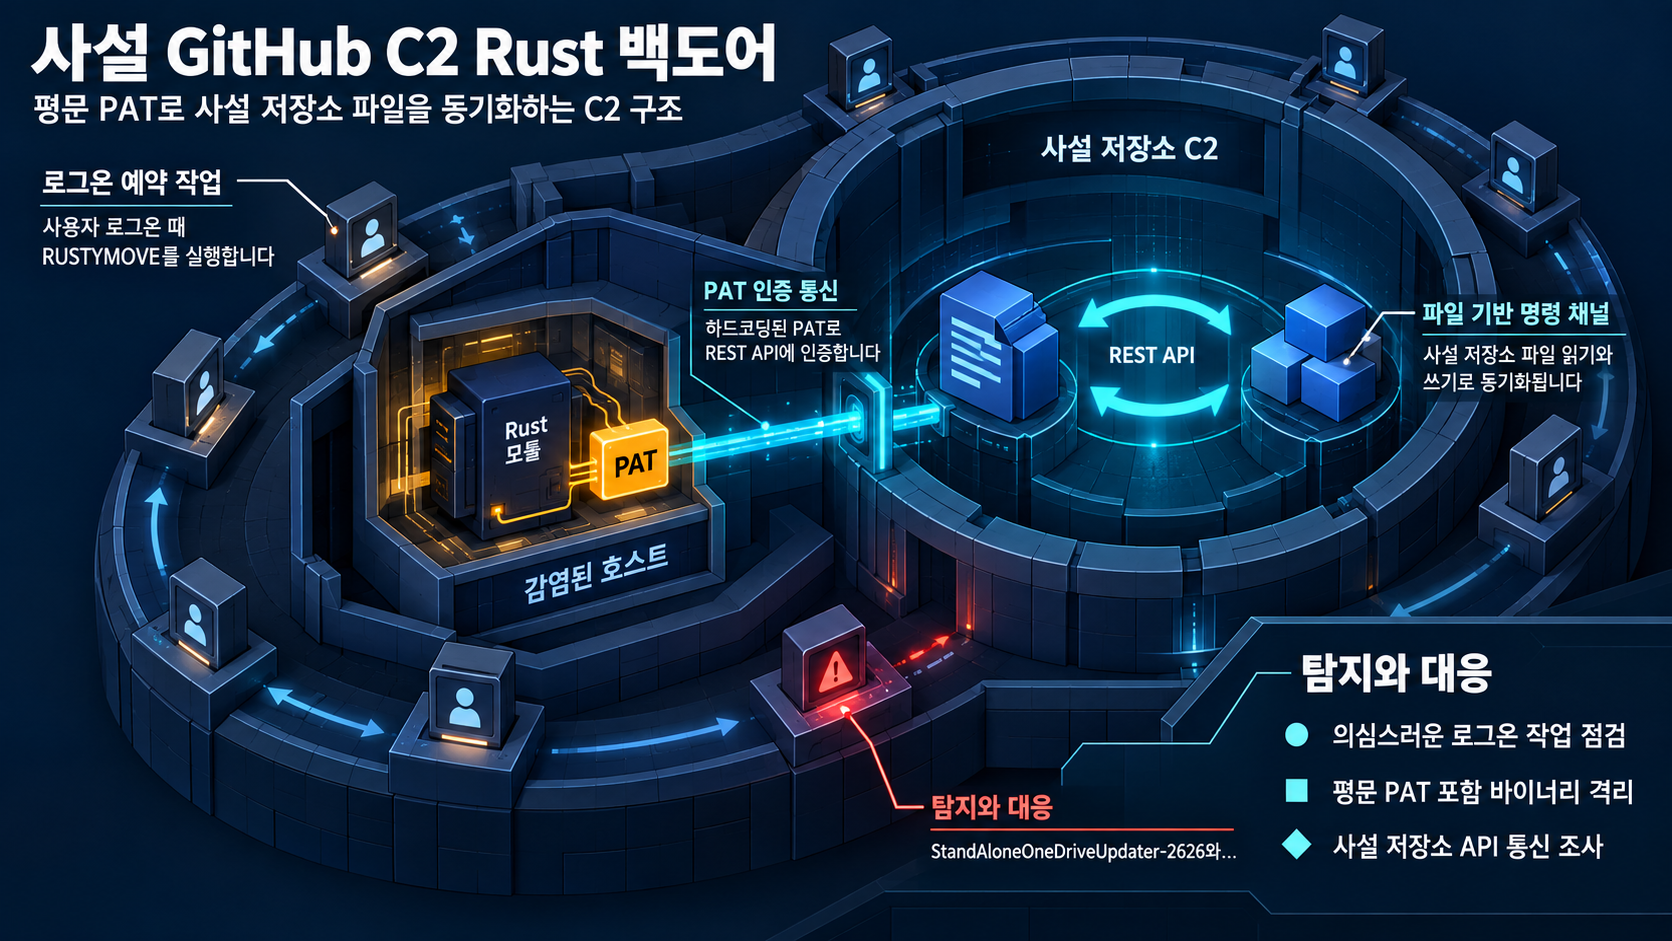
RUSTYSHADE는 Rust 언어로 작성된 64비트 Windows 백도어로, 사설 GitHub 저장소를 C2 채널로 사용합니다. 함께 관측된 도구로는 사용자 로그온 시 실행되도록 설정된 예약 작업을 통해 구동되는 RUSTYMOVE, 공격자 통제 GitHub gist에서 가져온 PowerShell 기반 파일 스틸러 PSNATCH, 그리고 인도 주요 언론사를 사칭하는 타이포스쿼트 도메인이 있습니다. 관측된 포스트컴프로마이트 활동의 대부분은 2026년 8월 20일부터 9월 1일 사이 발생했습니다.
참고로 Transparent Tribe/APT36 귀속은 위협 인텔리전스 상관 분석에 기반하며, 본 자료에는 포렌식적 확인이 포함되지 않습니다.
공격 흐름
확인된 내용을 연결하면 캠페인의 흐름은 다음과 같이 이어집니다.
- 공격자는 B2 클라우드 스토리지(f005.backblazeb2[.]com)의 DriverInstaller.zip을 PowerShell wget으로 다운로드해 RUSTYSHADE를 배포했습니다.
- 사용자 로그온 시 RUSTYMOVE를 실행하도록 예약 작업을 등록했습니다. 이 작업의 이름은 합법적 서비스로 보이게 하기 위한 것입니다.
- 인도 언론사를 사칭하는 타이포스쿼트 도메인(indiatodays[.]org 등)에서 conhost.exe --headless를 함께 쓰는 PowerShell -EncodedCommand 원격 실행 패턴으로 다음 단계 페이로드를 실행했습니다.
- 공격자는 공격자 통제 GitHub gist에서 PowerShell 기반 파일 스틸러 PSNATCH를 받아 감염 호스트의 파일을 사설 GitHub 저장소로 탈출시켰습니다.
이 과정에서 시스템·사용자·네트워크 정찰 명령과 다음 단계 페이로드 배포가 관측되었습니다.
영향 범위
표적과 영향을 받는 환경은 다음 범위로 정리됩니다.
- 인도·아프가니스탄의 정부 및 국방 기관
- RUSTYSHADE 백도어의 대상인 64비트 Windows 시스템
타이포스쿼트 도메인은 인도 주요 언론사(The Print, India Today)를 사칭해 피해자의 신뢰를 이용하는 데 쓰였습니다. 확인된 타겟 외에 이 캠페인이 얼마나 넓은 범위로 확산되었는지는 자료상 단정할 수 없는 한계입니다.
기술적 분석
RUSTYSHADE의 핵심은 GitHub REST API를 C2 채널로 삼는 설계입니다. 바이너리 내부에 GitHub Personal Access Token(PAT)이 평문으로 하드코딩되어 있으며, 이 토큰으로 공격자의 사설 GitHub 저장소에 인증하고 REST API를 통해 통신합니다. 감염 호스트와 C2 간 동기화 방식은 사설 저장소 내 특정 파일의 읽기/쓰기입니다.
관측된 예약 작업은 사용자 로그온 시 RUSTYMOVE를 실행하도록 설정되어 있습니다. 작업 이름 'StandAloneOneDriveUpdater-2626'은 합법적 서비스(OneDrive Updater)로 보이도록 지어졌으며, 'MicrosoftEdgeUpdateTaskUserS-*'와 같은 이름을 사용하는 추가 작업도 관측되었습니다.
한계: GitHub C2 동기화에 쓰이는 특정 파일명 목록은 원문에서 표로 언급되어 있으나 본 자료에는 포함되어 있지 않고, 추가 타이포스쿼트 도메인 전체 목록과 RUSTYMOVE의 세부 동작, 각 바이너리의 파일 해시는 자료에 열거되지 않았습니다.
대응·복구
공급된 증거가 직접 뒷받침하는 관측 지표 중, 먼저 즉시 점검해야 할 항목은 다음과 같습니다.
- f005.backblazeb2[.]com에서 PowerShell wget으로 DriverInstaller.zip을 다운로드해 RUSTYSHADE를 배포한 행위
- 타이포스쿼트 도메인 indiatodays[.]org에서 conhost.exe --headless와 -EncodedCommand를 함께 쓰는 원격 PowerShell 실행
- 'StandAloneOneDriveUpdater-2626' 예약 작업과 'MicrosoftEdgeUpdateTaskUserS-*' 패턴의 예약 작업
- PowerShell wget/irm 기반 외부 URL 다운로드, 특히 -EncodedCommand와 conhost.exe --headless 패턴
- 바이너리 내에 평문으로 포함된 GitHub PAT
인도 주요 언론사(The Print, India Today)를 사칭하는 타이포스쿼트 도메인은 관측되었으나, 전체 목록은 자료에 제공되지 않으므로 이 범위로만 단정할 수 없습니다.
재발 방지
재발 방지를 위해 지속해서 점검할 범위는, 캠페인이 실제로 사용했다고 관측된 공격 경로를 기준으로 잡습니다.
- B2 클라우드 스토리지(backblazeb2.com)를 통한 PowerShell wget 다운로드
- 합법적 서비스를 모방한 이름의 예약 작업
- conhost.exe --headless와 -EncodedCommand를 함께 쓰는 원격 PowerShell 실행
- GitHub REST API 기반 사설 저장소 C2와 GitHub gist 기반 다음 단계 페이로드 전달
자료에는 이 경로별 완화 구성이나 구체적 통제 방식이 제공되지 않으므로, 위 관측 경로 자체를 점검 대상으로 삼는 범위까지만 서술할 수 있습니다.
참고자료
- Operation RapidRust: New APT36 Malware Tools
- Transparent Tribe Deploys New Rust Backdoor Using Private GitHub Repositories for C2
함께 읽으면 좋은 글
- CVE-2026-64849: MLflow SSRF 취약점 KEV 등재와 AI·ML 플랫폼 점검
- CVE-2026-8037: Progress LoadMaster 무인증 명령어 주입 RCE, KEV 등재와 실제 악용 시도가 확인됐다
- CVE-2026-72898: Metabase 인가 없는 SQL 인젝션, CISA KEV 등재와 자체 호스팅 인스턴스 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!