NLnet Labs Unbound의 DNSSEC 검증기에 DNSKEY digest 과정에서 발생하는 heap buffer overflow 취약점(CVE-2026-81642)이 확인되었다. 공격자가 악성 DNS 존을 제어해 취약한 Unbound에 query를 보내면 서비스 거부(DoS)를 유발하고, 원격 코드 실행(RCE)이 가능할 수 있다.
개요
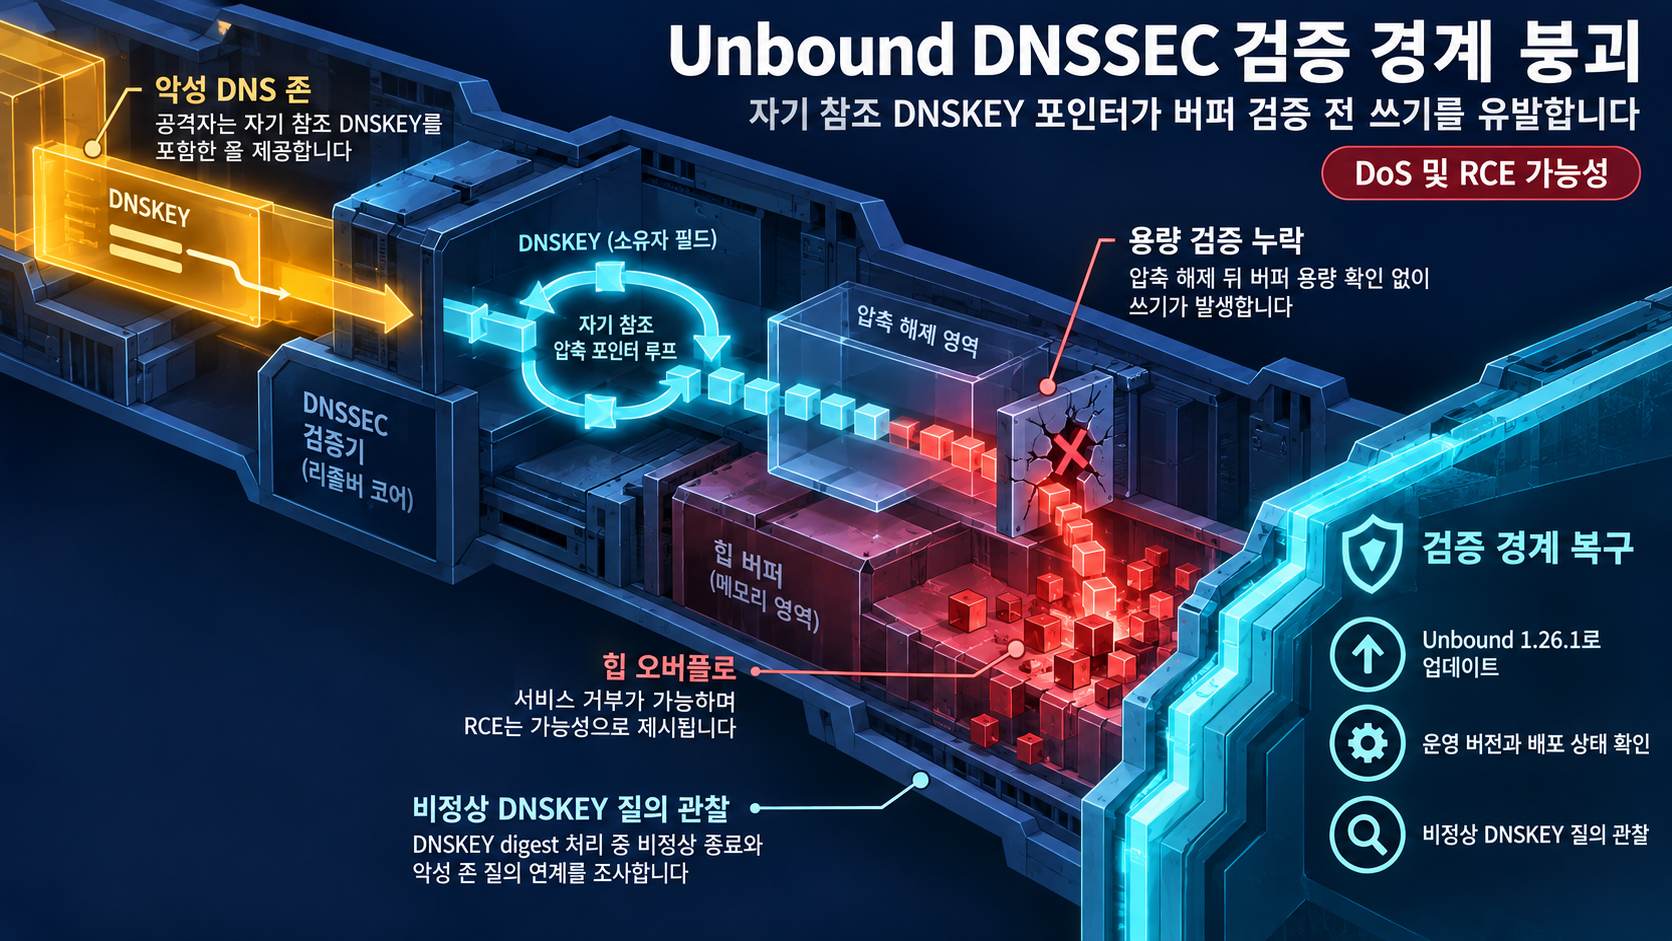
CVE-2026-81642는 1.26.0 이하 Unbound의 DNSSEC 검증기에서 발생하는 heap buffer overflow 취약점이다. DNSKEY의 owner 필드에 자신의 RDATA를 가리키는 owner compression pointer가 포함되면, decompression 이후 buffer capacity를 검증하지 않고 작성되어 digest buffer가 overflow한다. 공격자는 이 경로를 이용해 취약한 Unbound에 악성 존 기반 query를 발송할 수 있다. 이 overflow를 통해 DoS가 발생하고, attacker-controlled data가 코드 실행 영역에 도달하면 RCE가 가능하다.
영향 범위
- 영향 받는 버전: NLnet Labs Unbound 1.26.0 이하(1.26.0 포함)
- 영향 받는 구성: DNSSEC 검증기가 활성화된 Unbound 인스턴스
- 공격 조건: 악성 DNS 존을 제어한 공격자가 취약한 Unbound에 질의하는 경우
- 영향: heap buffer overflow에 따른 DoS와 possible RCE(원격 코드 실행 가능성)
Unbound가 운영 환경에서 얼마나 널리 사용되느냐에 따라 실제 노출 범위는 달라진다. 운영 중인 Unbound 인스턴스의 버전을 확인해 1.26.0 이하가 포함되는지 점검하는 것이 우선이다.
기술적 분석
공격 메커니즘은 DNSKEY digest 계산 단계에 있다. DNSKEY의 owner 필드에 자신의 RDATA를 가리키는 owner compression pointer가 포함되면 decompression 이후 buffer capacity 검증 없이 쓰기가 이루어진다. 공격 경로는 악성 DNS 존을 생성하고, 해당 존의 DNSKEY에 자기 참조 compression pointer를 포함시킨 뒤, 취약한 Unbound에 해당 존을 query하는 순서로 이어진다.
RCE는 'possible'로 표기되어 있다. overflow 이후 attacker-controlled data가 코드 실행 영역에 도달해야 성립하며, 이 취약점은 DoS를 유발할 수 있다. DoS와 RCE 사이의 구체적 조건 차이는 증거에서 명시되지 않는다. 공격 페이로드의 구체적 구조와 DNSKEY compression pointer 생성 방법도 자료에 없다.
NLnet Labs vendor advisory에 따르면 Unbound 1.26.1은 decompression 이후, 쓰기 이전에 해당 buffer의 capacity를 제대로 검증하도록 수정했다. 1.26.1 릴리스 노트에는 DNSKEY digest 시 heap buffer overflow 및 RCE 가능성을 수정했다는 기사가 포함된다.
악용 현황은 2026년 9월 기준 제한적이다. NLnet Labs는 해당 취약점의 악용 사례를 보고하지 않았고, CISA는 CVE-2026-81642의 exploitation을 'none'으로 표기했다. 확인된 실효성 있는 RCE 사례도 없다. 단, CISA KEV 목록 등재 여부와 vendor CVSS 점수는 이번 자료에 없어 severity를 정량화하는 데 한계가 있다.
대응 방안
- Unbound 1.26.1로 업데이트해 vendor fix를 적용한다. buffer capacity 검증이 추가된 버전으로 이동하는 것이 가장 직접적인 수정이다.
- 운영 중인 Unbound 인스턴스의 버전과 패치 적용 여부를 점검해 1.26.0 이하 인스턴스를 식별한다.
참고자료
- CVE-2026-81642 cvelistV5 record
- Unbound CVE-2026-81642 vendor advisory
- Release Unbound 1.26.1 · NLnetLabs/unbound · GitHub
- Critical Unbound DNSSEC Validator Flaw Could Allow RCE via a Malicious DNS Zone
함께 읽으면 좋은 글
- CVE-2026-64849: MLflow SSRF 취약점 KEV 등재와 AI·ML 플랫폼 점검
- CVE-2026-8037: Progress LoadMaster 무인증 명령어 주입 RCE, KEV 등재와 실제 악용 시도가 확인됐다
- CVE-2026-72898: Metabase 인가 없는 SQL 인젝션, CISA KEV 등재와 자체 호스팅 인스턴스 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!