개요
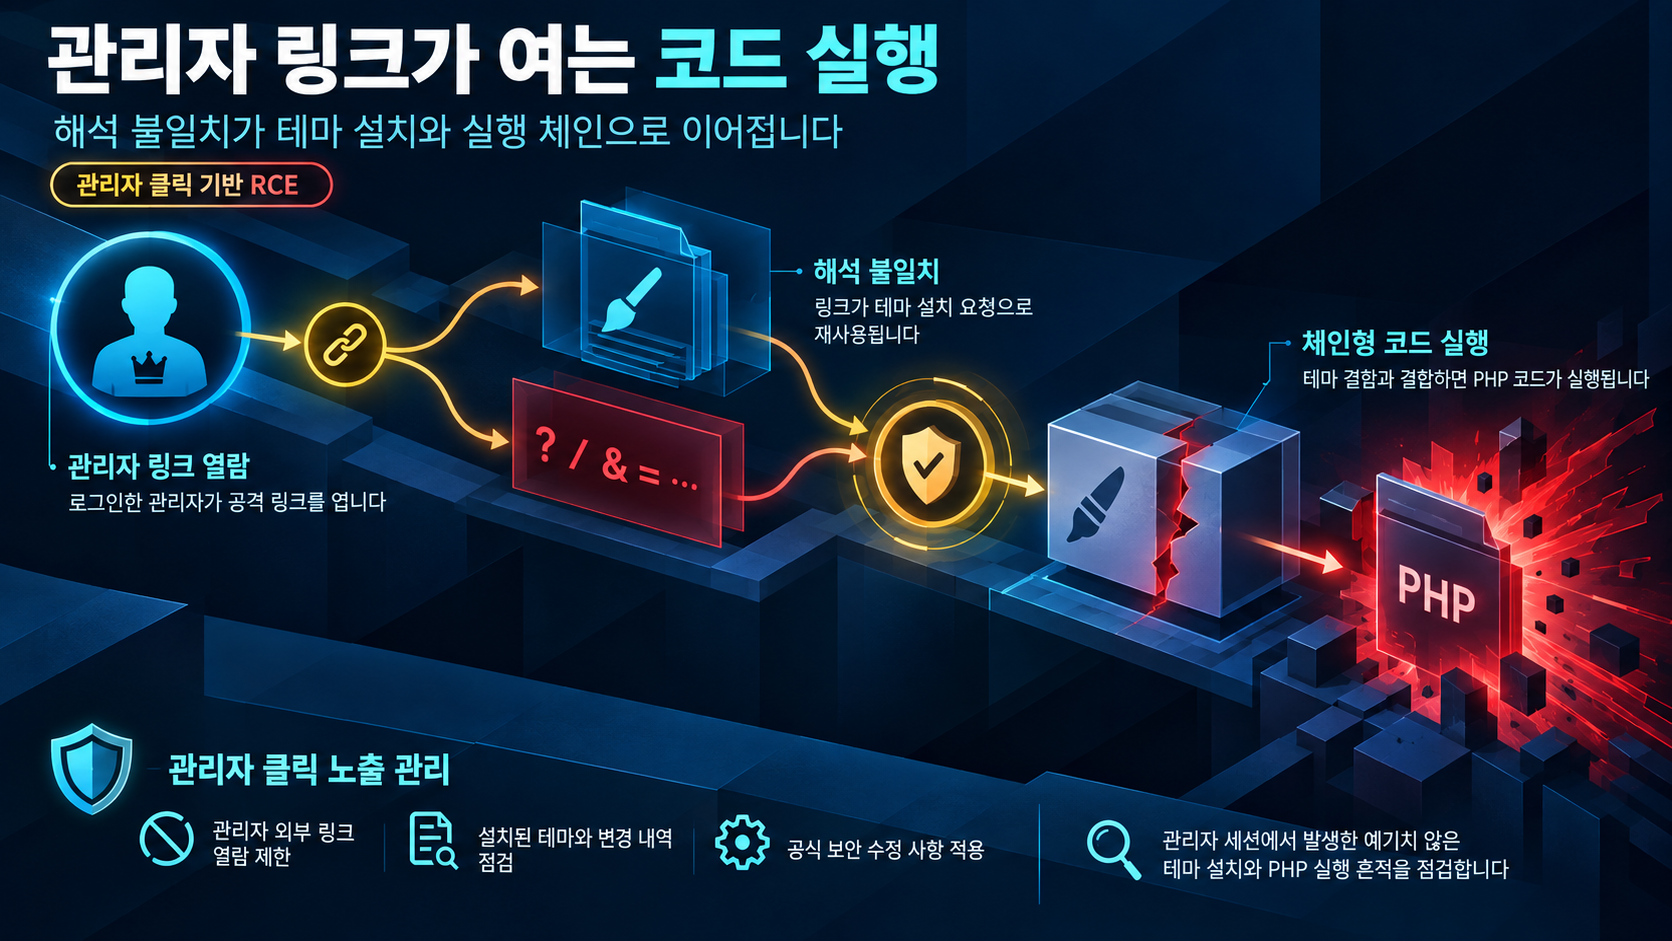
2026년 9월 17일 WordPress는 7.1.1 보안 릴리스를 통해 'Click2Shell'이라 불리는 코어 취약점을 패치했습니다. WordPress 공식 릴리스 공지에서 이 릴리스는 보안 릴리스로 분류되며 즉시 업데이트가 권고되고 있고, pwn.ai 기술팀이 크레딧으로 인정받았습니다. 핵심은 로그인된 관리자가 공격자가 만든 링크 하나만 열어도, 관리자 본인의 클릭 없이 공식 WordPress.org 디렉터리에서 테마가 강제 설치되는 것입니다. The Hacker News 역시 이 공격이 설치 버튼 클릭 없이 테마 설치를 유발한다고 전했습니다.
pwn.ai에 따르면, 설치된 테마에 실제 결함 하나만 더 있으면 공격자가 공급한 PHP 코드가 실행되는 원격 코드 실행(RCE) 체인으로 확장될 수 있다고 기술했습니다.
영향 범위
- pwn.ai에 따르면 코어 이슈는 WordPress 7.1.1 이전의 모든 버전이 영향을 받는다고 기술됩니다.
- 공격은 공식 WordPress.org 테마 디렉터리를 통한 테마 강제 설치 경로로 성립합니다.
- 전제로 로그인된 관리자 계정이 필요합니다. pwn.ai는 공격자가 설치용 nonce를 구할 필요도 없고 install_themes 권한을 스스로 보유할 필요도 없다고 강조하며, 이 둘은 피해자인 관리자가 제공한 것이라고 설명합니다.
기술적 분석
공격의 근본 원인은 동일한 링크 값을 WordPress의 두 구성요소가 다르게 해석하는 불일치입니다. WordPress.org 공식 디렉터리는 링크의 값을 단순한 테마 이름으로 해석해 실제 테마를 반환하지만, 관리자의 브라우저는 원본 텍스트를 구두점 포함 그대로 코드 안의 값으로 재사용합니다. The Hacker News도 두 부서가 같은 링크를 다르게 읽는다는 점을 지목했습니다.
이 과정에서 관리 페이지에 이미 존재하는 설치용 nonce와 install_themes 권한이 공격자에게 유리하게 소비됩니다. pwn.ai는 'WordPress의 JavaScript가 이를 공격자를 대신해 소모한다'며, 관리자가 링크를 여는 즉시 설치까지 완료되는 구조라고 기술했습니다. 이후 설치된 테마의 독립 결함과 체인 결합 시, 활성화 이전 시점에 공격자 공급 PHP 코드 실행까지 이어진다고 pwn.ai가 설명합니다(pwn.ai 상세 분석).
공개 PoC·익스플로잇 분석
- 출처: pwn.ai가 기법 전체를 블로그에 게시해 공격 기법이 공개된 상태입니다.
- 전제조건: 로그인된 관리자가 공격자 링크를 여는 것. 별도 nonce나 권한 확보는 불필요합니다.
- 입증 범위: pwn.ai는 테마 내 실제 결함 하나를 전제로 RCE 체인의 성립을 기술했으나, 체인의 두 번째 단계(특정 테마 결함)가 공개된 범위 안에서 상세히 명시되지는 않았습니다.
- 운용상 의미: PoC가 공개되었으므로 패치 전까지 관리자가 링크를 여는 상황을 노출 요인으로 관리하는 것이 유효합니다. 다만 실제 현장 활용(in-the-wild) 흔적은 확인되지 않았습니다.
한계로, 이 취약점에 공식 CVE 번호는 아직 부여되지 않았으며 WordPress가 진행 중이라고 pwn.ai가 전했습니다.
대응 방안
- WordPress 코어를 7.1.1로 즉시 업데이트하세요. WordPress.org와 The Hacker News 모두 즉시 업데이트를 권고하며, 공식 릴리스 공지에서 보안 릴리스임을 명시합니다. 실행 중인 테마와 무관하게 코어 업데이트만으로도 시연 공격이 무력화됩니다.
- 별도 workaround는 존재하지 않습니다. WordPress와 pwn.ai 모두 별도 완화 수단을 제공하지 않았으므로, 업데이트를 제외한 확인된 완화 수단은 없습니다.
- 이 공격은 로그인된 관리자가 공격자의 링크를 여는 것이 전제가 되므로, 패치까지의 기간 동안 관리자가 외부 링크를 여는 상황 자체가 노출 요인이 됩니다.
장기적으로는 WordPress 코어 7.1.1 이상을 유지하는 것이 좋습니다.
참고자료
- Click2Shell: Preauth WordPress Core Theme Preview Injection to RCE Chain
- WordPress 7.1.1 Maintenance and Security Release
- New WordPress Click2Shell Flaw Forces Theme Installs, Can Chain to Code Execution
함께 읽으면 좋은 글
- CVE-2026-64849: MLflow SSRF 취약점 KEV 등재와 AI·ML 플랫폼 점검
- CVE-2026-8037: Progress LoadMaster 무인증 명령어 주입 RCE, KEV 등재와 실제 악용 시도가 확인됐다
- CVE-2026-72898: Metabase 인가 없는 SQL 인젝션, CISA KEV 등재와 자체 호스팅 인스턴스 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!