원격지원 도구는 원래 '사용자가 접속을 승인해야 세션이 시작된다'는 전제 위에 작동합니다. 이 전제가 깨지면 지원 대기 중인 호스트 자체가 공격 표면이 됩니다. AnyDesk Linux 8.0.0 이상 8.0.3 미만 버전에서 보고된 취약점(CVE-2026-109390)은 바로 이 사전 승인 단계를 건너뛰는 경로로, Linux 환경에서는 피해자의 승인 없이 root 권한으로 임의 코드가 실행되는 것으로 시연되었습니다. 이 글은 확인된 사실과 그 의미를 조건부로 해석하고, 점검과 대응 순서를 정리합니다.
개요
AnyDesk Linux 8.0.0 이상 8.0.3 미만 버전에서는 인증되지 않은(unauthenticated) 원격 공격자가 힙 기반 버퍼 오버플로(heap-based buffer overflow)를 통해 임의 코드 실행(arbitrary code execution)이 가능하다는 취약점이 CVE-2026-109390으로 보고되었습니다. MITRE CVE 기록은 이 취약점을 'AnyDesk before 8.0.3 allows unauthenticated remote attackers to execute arbitrary code via a heap-based buffer overflow, as demonstrated on Linux for command execution as root without the victim approval'로 정리하고 있습니다. 확인된 사실은 인증되지 않은 원격 공격자가 피해자의 접속 승인 없이도 임의 코드를 실행할 수 있고, Linux에서는 root 권한 명령 실행으로 시연되었다는 점입니다.
공급된 근거에 따르면 이 취약점은 실제 공개된 개념 증명(PoC)으로 재현 가능성이 높은 단계에 있으며, GitHub 보안 자문 DB의 GHSA-p2jv-fpmf-jqjw에도 동일 취약점으로 등재되어 있습니다. 다만 조사 시점까지 실제 야생(in-the-wild)에서의 악용 사례나 CISA KEV 등재는 확인되지 않았습니다. 따라서 '실제 공격이 관측된 것'이 아니라 '공개된 이용 가능한 기법이 존재하는 것'으로 보고, 그 간극만큼만 대응 시급성을 조정하는 것이 적절합니다.
영향 범위
MITRE 기록에 따르면 영향 받는 범위는 AnyDesk Linux 8.0.0 이상 8.0.3 미만입니다. 시연된 공격 경로도 Linux로 한정됩니다.
- 취약 버전: AnyDesk Linux 8.0.0 이상 8.0.3 미만 (기록의 영향 버전은 8.0.0 이상 8.0.3 미만, Linux)
- 시연된 공격: Linux에서 사전 승인(pre-approval) 원격 코드 실행. 기술 연구의 PoC는 AnyDesk Linux 8.0.2를 대상으로 합니다.
- 공격 조건: 인증되지 않은 원격 공격자가 네트워크상에서 AnyDesk 서비스에 도달할 수 있으면 수행 가능
원격지원 도구가 이런 방식으로 사전 승인 단계를 우회하면 지원 인프라 전체의 신뢰 가정이 무너집니다. 피해자의 접속 승인 없이 임의 코드 실행이 가능해지므로, 원격지원 대기 중인 호스트 자체가 공격 표면이 됩니다. Linux 시연에서는 root 권한 명령 실행으로 이어져 호스트 완전 장악으로 연결될 수 있습니다.
한 가지 한계를 분명히 해야 합니다. CVE 기록이 영향 버전을 Linux로 명시하고 연구 PoC도 Linux를 대상으로 하므로, Windows와 macOS 등 다른 플랫폼에서 동일한 경로가 악용되는지는 추가 분석이 필요합니다.
기술적 분석
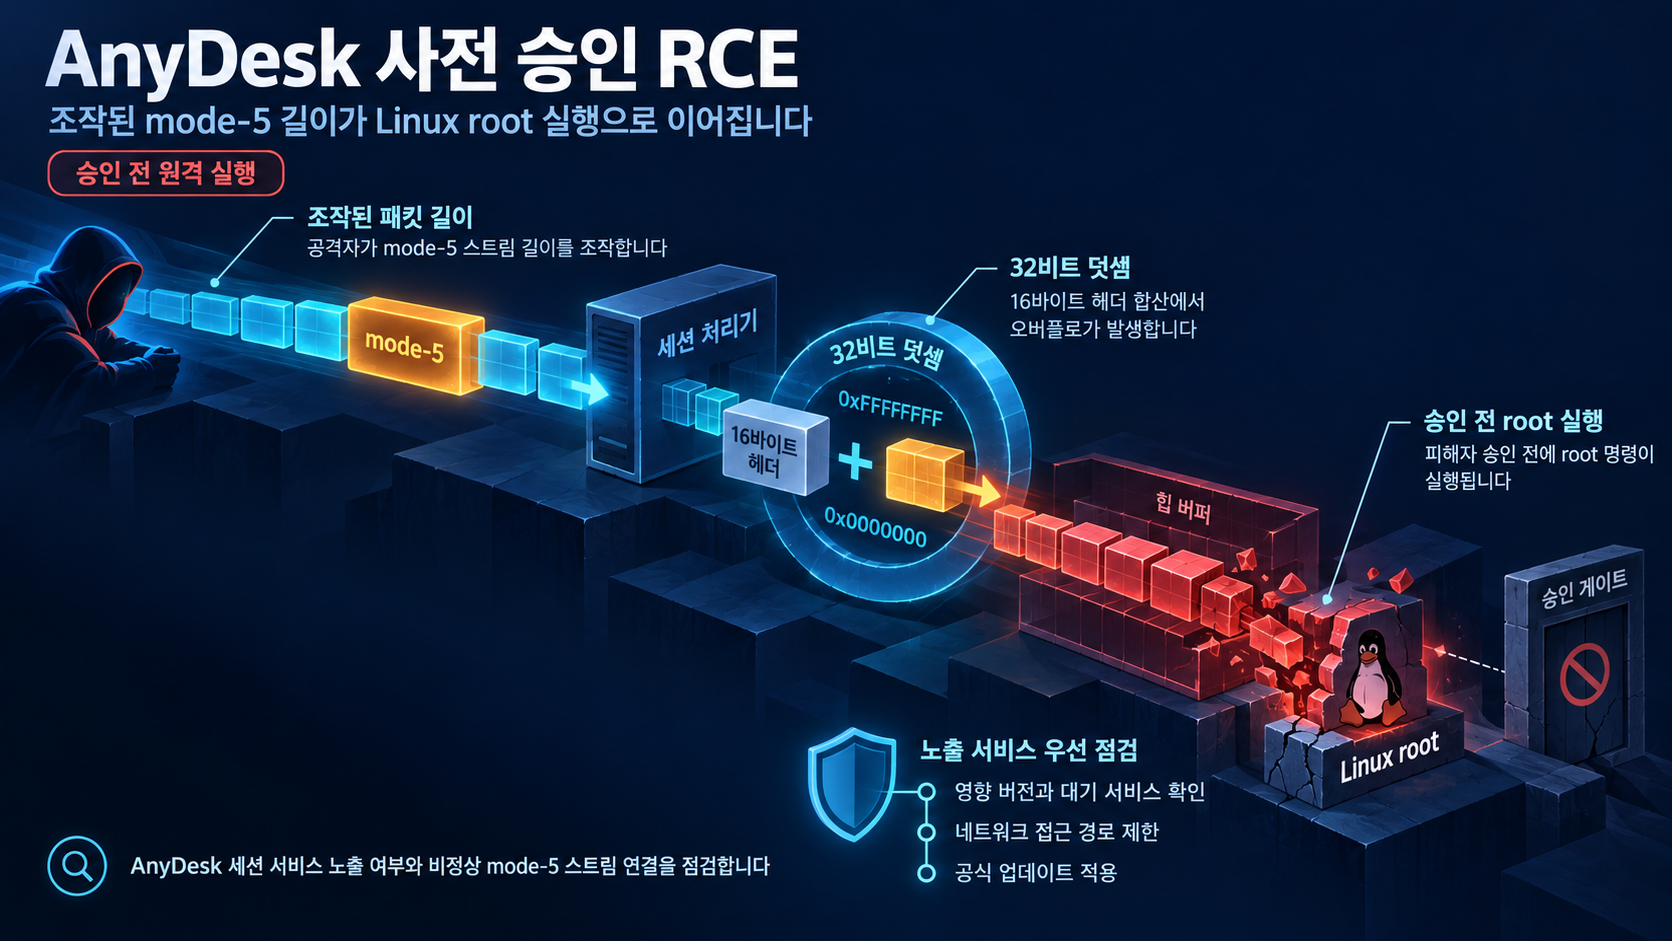
기술 연구(AnyPwn)에 따르면 AnyDesk 세션 프로토콜의 mode-5 스트림 패킷 핸들러가 원격에서 전달된 payload 길이를 검증 없이 신뢰합니다. 이 길이에 16바이트 객체 헤더를 더할 때 32비트 연산이 사용되면서 정수 오버플로가 발생할 수 있고, 그 결과 힙 기반 버퍼 오버플로로 이어져 피해 측 승인 전에 임의 코드가 실행됩니다.
공급된 근거를 연결하면 공격 경로는 다음처럼 이어집니다.
- 원격 공격자가 세션 프로토콜의 mode-5 스트림 패킷을 보내 payload 길이를 조작
- 핸들러가 이 길이를 검증 없이 신뢰하고, 16바이트 객체 헤더를 32비트 연산으로 더함
- 정수 오버플로로 힙 기반 버퍼 오버플로 발생
- 피해자 승인 전에 임의 코드 실행, Linux에서는 root 권한으로 명령 실행
이 경로는 피해자의 사전 승인 단계를 건너뛰어 Linux에서 root 권한 명령 실행에까지 이르게 한다는 점에서 단순한 버퍼 오버플로보다 의미가 큽니다. MITRE 기록이 'as demonstrated on Linux for command execution as root without the victim approval'로 기술하는 부분이 바로 이 경로를 보여줍니다. 현재 환경에 비추어 보면, 원격지원 서비스를 네트워크에 노출한 채로 대기 모드에 두는 구조는 공격 표면이 그대로 유지되는 것이며, 점검과 우선순위 설정의 출발점이 됩니다.
공개 PoC·익스플로잇 분석
- 출처: V12 Security의 AnyPwn PoC 저장소. 'AnyPwn is a pre-approval remote code execution vulnerability in AnyDesk Linux 8.0.2'로 설명되어 있으며, mode-5 스트림 패킷 핸들러가 원격 payload 길이를 검증 없이 신뢰한다는 기술 상세를 제공합니다.
- 전제조건: 공격자가 네트워크상에서 AnyDesk Linux 호스트의 세션 서비스에 도달할 수 있어야 하며, 대상 버전이 영향 범위(Linux 8.0.0 이상 8.0.3 미만, PoC는 8.0.2 시연)에 있어야 합니다.
- 입증 범위: Linux 환경에서 피해자 승인 없는 사전(pre-approval) 원격 코드 실행이 재현되었습니다. 다른 플랫폼에서의 재현은 이 근거에는 포함되지 않습니다.
- 운영상 의미: 공개 PoC와 기술 상세가 존재하는 만큼 재현 가능성이 높다고 보는 것이 가능한 조건부 평가입니다. 다만 실제 야생 악용 사례는 확인되지 않아, '공개된 이용 가능 기법 존재'와 '실제 공격 관측' 사이의 간극을 구분해 대응 시급성을 잡아야 합니다.
대응 방안
대응은 '노출 축소 → 버전 점검과 업그레이드 → 감시 강화 → 장기적 체계' 순서로 접근하는 것이 적절합니다.
즉각 조치(노출 축소와 점검)
- 네트워크에서 노출된 AnyDesk Linux 호스트를 점검하고, 불필요하게 대기 모드에 있는 인스턴스는 즉시 중단
- 방화벽과 ACL로 AnyDesk 서비스 포트와 세션 트래픽을 신뢰할 수 있는 범위로 제한
- 패치 적용 전까지 원격지원 필요성을 재검토하고, 필요 시 대안 절차로 일시 전환 검토
업그레이드(근본 해소)
- 영향 범위(Linux 8.0.0 이상 8.0.3 미만)에 해당하는 AnyDesk 설치본은 8.0.3 이상으로 업그레이드
- 벤더 공식 보안 권고문과 8.0.3 릴리스 노트의 수정 상세는 제공된 근거에 포함되어 있지 않으므로, 정확한 패치 내용과 배포 지침은 공식 발표를 통해 확인해야 합니다.
감시 강화
- AnyDesk 프로세스의 비정상 종료·재시작, 힙 손상으로 예상되는 크래시 이벤트 모니터링
- 사용자가 승인하지 않은 시점의 AnyDesk 자식 프로세스 생성과 명령 실행(root 권한 포함) 감시
- 허용되지 않은 출발지에서의 AnyDesk 세션 연결 시도 로그 상관 분석
장기적 체계
- 원격지원 도구를 대상으로 자산 목록과 버전 관리 체계를 유지해 미인스톨과 구버전 잔존 방지
- 원격지원 서비스를 별도 네트워크 세그먼트에 배치하고 승인 기반 접근 정책을 강제
감지 지침에 대한 한계: 위 감시 항목은 확인된 취약점 특성(사전 승인 실행, 힙 오버플로)에서 도출한 조건부 권고입니다. 공개된 구체적 IOC 목록이 있는 것은 아니므로, 이 항목을 확정된 탐지 규칙으로 해석하지는 말아야 합니다.
우선순위 해석: 야생 악용 사례와 CISA KEV 등재 여부가 확인되지 않았으므로 '실제 공격 관측' 단계는 아닙니다. 다만 공개 PoC가 존재하는 점을 고려할 때, Linux 원격지원 환경에 노출된 호스트에 대해서는 버전 점검과 8.0.3 이상 업그레이드를 최우선으로 두는 것이 적절합니다. 이 판단은 확인된 사실(공개 PoC 존재, Linux 시연)에 기반한 조건부 해석이며, 실제 공격 동향은 후속 확인이 필요합니다.
참고자료
- CVE-2026-109390 Record (CVE List V5)
- GHSA-p2jv-fpmf-jqjw: AnyDesk before 8.0.3 unauthenticated RCE (CVE-2026-109390)
- AnyPwn PoC: pre-approval RCE in AnyDesk Linux 8.0.2
함께 읽으면 좋은 글
- CVE-2026-107805: Nginx UI에서 서명 검증 전 요청 본문 스테이징이 임시 저장소를 고갈할 수 있다
- CVE-2026-108261: TinaCMS 관리자 미리보기 iframe의 URL fragment 출처 검증 점검
- Vikunja 기본 CORS 설정의 로컬호스트 신뢰 문제: 자격증명 포함 교차 출처 요청 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!