2015년에 공개된 취약점이 2026년 현재까지도 실제 공격의 재료로 쓰이고 있습니다. CISA KEV 등재, NVD SSVC의 active exploitation 평가, 그리고 Cisco Talos의 실제 악용 보고가 확인된 CVE-2015-3246은 영향 버전 libuser가 남아 있는 Linux 시스템의 점검을 요구하고 있습니다.
개요
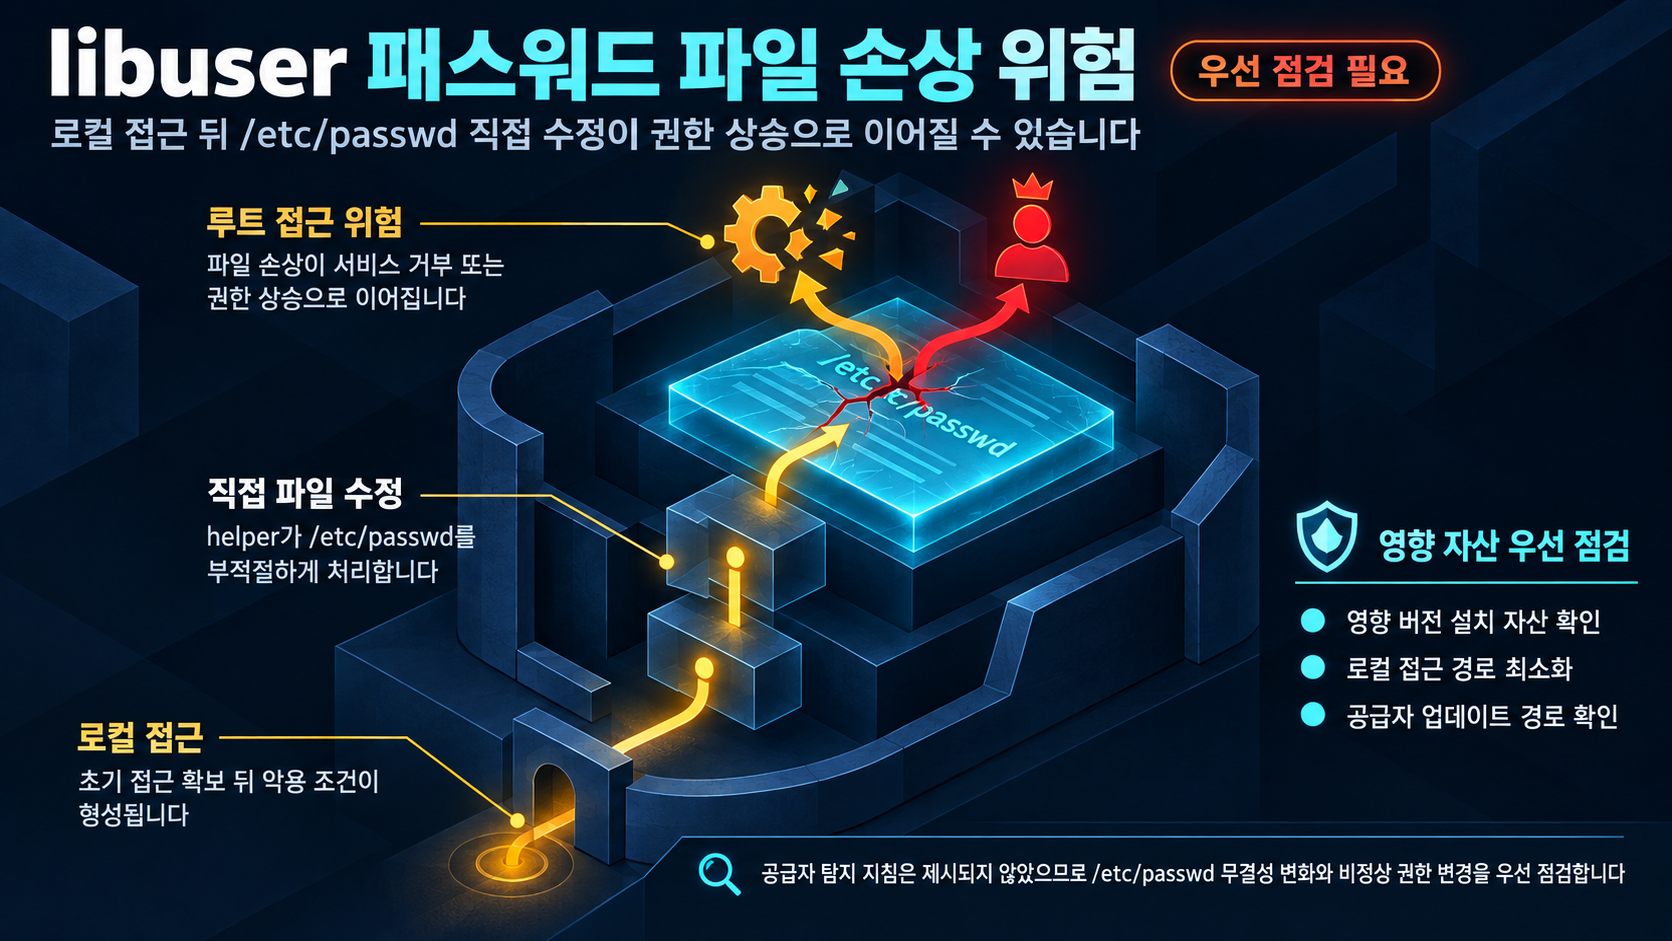
CVE-2015-3246은 libuser의 /etc/passwd 처리 결함입니다. NVD 설명에 따르면 usermode 패키지의 userhelper 프로그램에서 사용되는 libuser 0.56.13-8 이전 버전과 0.60 계열 0.60-7 이전 버전은 /etc/passwd 파일을 직접 수정하며, 이 구조로 인해 로컬 사용자가 서비스 거부(파일의 inconsistent 상태)를 유발할 수 있습니다.
Cisco Talos의 UAT-10147 보고서(2026년 8월 20일 게시)는 같은 취약점을 libuser의 roothelper 구성 요소의 improper file handling 결함으로 설명합니다. 로컬 공격자가 /etc/passwd 파일을 손상시켜 루트 수준 접근(root-level access)을 얻을 수 있다는 것입니다. 출처별로 구성 요소와 영향 표현이 다르므로 두 설명을 함께 참고할 필요가 있습니다.
악용 지표도 명확합니다. CVE 공식 기록에서 CVE-2015-3246이 CISA KEV에 추가된 사실이 확인되며, NVD의 CISA SSVC V2.0.3 평가(2026-08-26)에서 exploitation이 active, automatable이 no로 기록됩니다.
영향 범위
- 영향 버전: libuser 0.56.13-8 이전, 0.60 계열 0.60-7 이전 (NVD 기준)
- 관련 구성 요소: userhelper 프로그램 (usermode 패키지, NVD 기준)과 roothelper 구성 요소 (Cisco Talos 기준)
- 전제 조건: 로컬 사용자 접근. 로컬 사용자가 활동할 수 있는 Linux 시스템에서 성립하며, 원격 자동화된 최초 침투 수단이 되는 것은 아닙니다
- 공격 표면 참조: Talos는 UAT-10147이 전 세계적으로 Windows와 Linux 웹 서버를 표적으로 삼았고 정부·교육·미디어·기술·게임 분야 조직에 영향을 미쳤다고 기록합니다. 이 그룹의 포스트컴프라이즈 운영에 agentic AI가 결합된다고 본 것은 해당 보고서의 프레이밍입니다
- 노출 기간: 영향 버전이 오래된 배포판에 묶여 있다면 패치 경로가 제한적이고, 지원 종료(EOL) 상태의 자산으로 판단될 경우 실질적 노출 기간이 매우 길 수 있습니다. 특정 배포판의 지원 종료 사실은 증거에 없어 조건부 운영 판단입니다
기술적 분석
이 취약점의 핵심은 /etc/passwd에 대한 직접 수정 구조입니다. NVD는 userhelper 프로그램이 이 파일을 직접 수정하면서 로컬 사용자의 파일 손상이 서비스 거부로 이어진다고 보고하고, Cisco Talos는 roothelper의 부적절한 파일 처리로 /etc/passwd 손상이 루트 수준 접근으로 이어진다고 보고합니다. 두 설명은 구성 요소와 최종 영향 표현이 다르지만, 로컬 접근으로 /etc/passwd를 손상시킨다는 공통 전제를 공유합니다.
SSVC의 automatable: no 평가가 가리키는 바와 같이 이 취약점 단독으로 원격에서 대량 자동 공격이 되는 것은 아닙니다. 오히려 초기 접근이 다른 수단으로 확보된 이후 권한 상승(post-compromise) 단계에서 체인되는 방식으로 활용된다는 것이, Talos 사례를 바탕으로 한 조건부 해석입니다.
증거의 한계도 짚어둘 필요가 있습니다. NVD 설명 문구가 증거 인용에 완연히 포함되지 않아 경쟁 상태의 정확한 명세 등 메커니즘 세부 표현은 확인 범위가 제한적입니다. 배포판별 지원 종료 상태와 업데이트 경로도 증거에 없으며, 공급자 또는 연구소 출처의 탐지 가이드(IOC, 로그 패턴)도 제시되어 있지 않습니다.
공개 PoC·익스플로잇 분석
NVD에는 Qualys의 기술 보고서가 Exploit 태그로 인용되어 있습니다. 소스는 secalert@redhat.com이며 URL에 표시된 날짜(2015-07-23)가 공개 초기에 맞춰져 있어, 공개 exploit 자료의 존재가 확인된다는 점을 의미합니다. 전제조건은 로컬 접근이며, 입증 범위에서 이 자료는 취약점 자체의 존재를 보여주는 공개 기술 문서입니다.
Talos는 UAT-10147이 실제로 CVE-2015-3246을 이용해 /etc/passwd를 손상시키고 루트 수준 접근을 얻는 수단을 사용했다고 설명합니다. 이 서술은 해당 보고서의 주장이며, 이 기사에서는 출처를 구분해 다룹니다.
운영상 의미는 단순합니다. KEV 등재, active exploitation 평가, 공개 exploit 자료, 그리고 실제 위협 그룹의 악용 사례가 동시에 확인된 취약점입니다. 영향 버전이 설치된 자산은 점검 우선순위를 높여야 합니다.
대응 방안
- 영향 자산 인벤토리: 자산 목록에서 libuser 0.56.13-8 이전, 0.60 계열 0.60-7 이전 버전이 설치된 시스템을 우선 교차 확인합니다. KEV 등재와 active exploitation이 확인된 자산이므로 점검 우선순위를 높이는 것이 바람직한 운영 판단입니다
- 전제 조건 점검: 로컬 사용자 계정, 제3자 접근 경로, 웹 서버의 로컬 코드 실행 가능 지점이 존재하는지 확인해 이 취약점의 전제 조건인 로컬 접근이 성립하는지 점검합니다
- 영향 버전 식별: NVD 설명 기준 libuser 0.56.13-8 이전, 0.60 계열 0.60-7 이전이 영향 버전입니다. 패치 권고나 대체 패키지와 같은 추가 대응 권고는 제공된 근거에 포함되어 있지 않으므로, 확인된 영향 버전 경계에 기반한 식별로 점검 범위를 설정합니다
- 탐지 한계: 공급자나 연구소에서 제시한 구체적 탐지 지침(IOC, 로그 패턴 등)은 제공된 근거에 포함되어 있지 않습니다. 이 취약점에 대한 탐지 관련 서술은 이 한계로 한정합니다
참고자료
- CVE-2015-3246 Record (CISA ADP timeline)
- NVD CVE-2015-3246 (description)
- UAT-10147: Chinese-speaking adversary integrates agentic AI into post-compromise operations
함께 읽으면 좋은 글
- CVE-2021-23758: Ajax.NET Professional 역직렬화 취약점의 레거시 .NET 자산 점검
- CVE-2019-1068: Microsoft SQL Server 원격 코드 실행 취약점과 레거시 인스턴스 점검
- CVE-2026-19490: Citrix NetScaler 인증 우회 취약점, KEV 등재와 ADC·Gateway 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!